





















NEWS
ブルーコート、Gumblarの不正リダイレクトを阻止するクラウド型防御策
無害なWebサイトから悪質なWebサイトへとリダイレクトするGumblarの初期段階での攻撃を阻止。クラウド型で提供するため、常に最新の有害スクリプトを検出できる。
ブルーコートシステムズは3月3日、Web上で猛威を振るうウイルス攻撃「Gumblar(ガンブラー)」への対策として、同社のクラウド型セキュリティサービス「Web Pulse」とゲートウェイ製品「ProxySG」を用いた防御策を発表した。
 Gumblar対策に自信を持つという小林氏。裏付けとして、これまで同社製品を使用しているユーザーからのGumblar被害報告はないとした
なお、今回発表された防御策は既に同社製品を使用しているユーザーであれば既にGumblarに対応しているというもので、同攻撃用に特別用意したものではない。特徴は、クラウド環境で常に最新の有害スクリプトを解析し、無害なWebサイトから悪質なWebサイトへとリダイレクトするGumblarの初期段階で攻撃を防止する点。「マルウェア感染を事前に阻止し、有名なWebサイトを閉鎖に追い込むこともない。一般的にいわれているGumblar対策と比較して早期防衛が可能で、リスクも少ない」(SEディレクター 小林岳夫氏)という。
Gumblarは、主にWebサイト(HTTP/HTTPS)を媒介してマルウェアを感染させる攻撃手口。日本では2009年から被害が相次いでおり、中には2回以上の被害報告を出している企業もあるという。普段から安心して利用している有名なWebサイトに難読のスクリプトが埋め込まれているため、ユーザーはまったく気が付かない状態で悪意のあるWebサイトへリダイレクトされてしまう。リダイレクト先のURLはソースコードを見ただけでは解読できず、対策が困難だという。
加えて、ユーザーのPC内にあるレガシーシステム(メーカーの保証期間が過ぎた古いOSやアプリケーションなど)の脆弱性も感染の主な原因だと小林氏はいう。
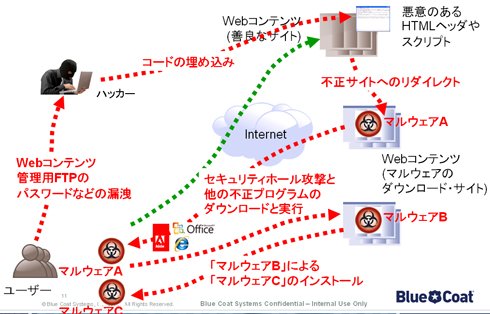 Gumblarの手口。ユーザーのPCは悪質サイトにリダイレクトされた後、マルウェアに感染。感染したPCは攻撃主により通信をモニタリングされ、重要なパスワードなどが漏えいする
小林氏によると、Gumblar対策はこれまで主に3つの手法が取られていた。1つは、シグネチャベースでのアンチウイルス製品による対策。しかしこの対策ではGumblarに対応できるパターンファイルの適応までに時間がかかってしまい、その間に攻撃を受ける恐れがある。また、ゲートウェイもしくはPC上での対策であるため、マルウェアに感染してからのチェックとなり、リスクが高い。
2つ目は、レガシーOSなど脆弱性のあるアプリケーションをアップデートするユーザー側での対策。これは有効な対策の1つだが、1つ目の対策と同様にマルウェアに感染するGumblarの中期段階での対策となるため、万全であるとはいえない。そして3つ目が、悪質スクリプトが埋め込まれたWebサイト側での対策。Gumblar初期段階での防衛策としては有効だが、同時に、失っては困る有名なWebサイトなどを閉鎖しなくてはならないという課題がある。
Gumblarを“完全阻止”
同社のGumblar対策は、上記いずれの課題も解決する。仕組みは、既に提供中のProxySGによる強固なフィルタリングだ。ProxySGでは、ユーザーがあるWebサイトにアクセスしようとした際に、同社のデータセンター(Web Pulse)内のデータベースにサイトのURLを照合する。Web Pulseに登録されている無害なURLであればそのままアクセスできるが、無登録もしくは有害と判断されたURLである場合にはアクセスできない。
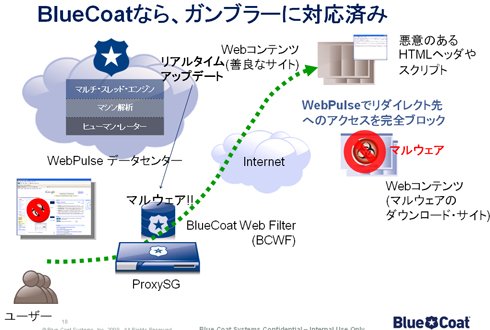 同社のGumblar対策の仕組み
この仕組みにより、Gumblar正規サイトを閲覧したユーザーを悪質WebサイトへリダイレクトしようとするGumblarの初期段階での攻撃を阻止する。Web Pulseはクラウド型で提供されており、同社製品のユーザー間でURL情報が共有される。小林氏はこれを「共同防衛網」と表現し、既存の6200万ユーザーが時々刻々と更新するデータベースで、Gumblarによるリダイレクトを完全阻止するとした。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
4
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
5
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
6
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
7
ライオンが挑む「守りのIT」脱却:Google Cloudで加速させるデータ駆動型経営
-
8
IT製品の導入に関するアンケート「セキュリティ」編
-
9
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
10
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー