





















実は危険な「IPv6」、その理由と対策【前編】
「IPv6ホストスキャン攻撃は不可能」が間違いである理由
膨大なアドレス空間を持つIPv6の場合、ホストスキャン攻撃は実質的に不可能だとの認識が一般的だった。だが実際は、攻撃に必要な労力はそれほど大きくないという。その理由とは?
2012年6月6日の「World IPv6 Launch」は、IPv6のセキュリティに関する誤った認識を見直す好機になった。IPv4と比べてアドレス空間が広がるIPv6では、ホストスキャンは攻撃側の相当な労力と時間を要するため、実質的に不可能だというのが一般的な認識だ。だがこの認識は、入念な分析による結論というより、むしろ都市伝説に近い。
本稿では、IPv6アドレスがインターネットでどのように設定されているかを検証し、IPv6攻撃の可能性をより現実的に考察する。
「IPv6は無敵」という神話
IPv6は、IPv4と比べてアドレス空間が大幅に拡大する。標準的なIPv6サブネットでは、理論的に2の64乗(約1800京)程度のホストが利用でき、IPv4サブネットと比べてホスト密度は大幅に低下する。つまり、1つのサブネットで利用できるIPアドレス数に対するホスト数の比率が小さくなるということだ。
この膨大なアドレス空間のため、IPv6ネットワークにホストスキャン攻撃を実行するには、とてつもない労力を要すると考える人が多い。1つのIPv6サブネットのホストスキャンに5億年もかかると見積もった推計さえある。
IPv4インターネットのホストスキャン
IPv6ホストスキャン攻撃について詳しく見る前に、IPv4インターネットでホストスキャンがどのように実行されているかを検証してみよう。
IPv4が提供するアドレス空間は限られている。理論的には、IPv4のアドレス空間全体は2の32乗(約43億)個のアドレスで構成され、IPv4サブネットで利用できるのは2の8乗(256)個のアドレスだ。このため、IPv4サブネットのホスト密度は比較的高い。
IPv4ホストスキャン攻撃の典型的な手順は以下のようになる。
- ターゲットとするアドレス範囲を選択
- 範囲内の各アドレスに試験パケットを送信
- 反応のあったアドレスを「有効」と認識
一般的なIPv4サブネットは、検索対象となるアドレス空間が比較的小さく、サブネットのホスト密度も高い。このことから、標的のネットワークで可能な限り多くのアドレスを連続的に試すだけで、攻撃を成功させるには十分だった。
IPv6インターネットのホストスキャン
IPv4と比べてIPv6へのホストスキャンが難しい要因として、以下の2つが挙げられる。
- IPv6のサブネットはIPv4と比べて格段に大きい(IPv6のアドレスは2の64乗個、IPv4の場合は2の8乗個)
- IPv6のサブネットはIPv4サブネットと比べてホスト密度が大幅に低い
こうした要因から、攻撃対象のIPv6サブネットにある全アドレスを連続的に試すのは、パケット数や帯域幅、攻撃実行に要する時間を考えると、現実的には不可能に思える。
IPv6のセキュリティ神話の崩壊
だがIPv6ホストスキャン攻撃は、実際にはそれほど労力や時間を必要としない。
まず認識すべきなのは、IPv6のホストアドレスは、2の64乗個のサブネットアドレス空間全体に無秩序に広がっているわけではないということだ。つまり、攻撃者は有効なノードを見つけ出すときに、サブネットアドレス空間全体を精査する必要はない。
また、IPv6アドレスがどのように生成され、設定されるのかを理解すれば、アドレス割り当てが無秩序になされているわけではないことが分かる。
IPv6アドレスオプション
下図は、IPv6におけるグローバルユニキャストアドレス(ネットワークにある特定ノードを示すグローバルで一意のアドレス)の構成である。
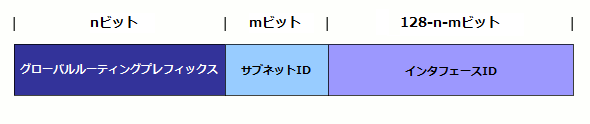 図:グローバルユニキャストアドレスの構成
IPv6グローバルユニキャストアドレスは、インターネットでの通信のために採用されたIPv6アドレスだ。IPv4と同様、一般的には、インターネットサービスプロバイダー(ISP)にインターネット接続を提供するアップストリームプロバイダーがグローバルルーティングプレフィックスを割り当てる。その上で、ローカルネットワーク管理者がサブネットIDを使って組織のネットワークを複数の論理サブネットに分割し、サブネットにおける特定のネットワークインタフェースを識別するインタフェースIDを指定する。
インタフェースIDの選択には、以下を含め多数の方法がある。
- MACアドレスの組み込み
- 下位バイトアドレスの採用
- IPv4アドレスの組み込み
- 冗長なアドレスの使用
- プライバシーアドレスや一時アドレスの使用
- 移行技術や共存技術の利用
残念ながら、いずれの方法もアドレスの検索範囲を狭めるため、IPv6ホストスキャン攻撃が容易になり、攻撃成功の可能性も高まる。後編では、それぞれの方法が抱える課題を説明した上で、IPv6ホストスキャン攻撃を防止する方法を考察する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー