





















アプリ制御とアクセス制御が解決策に
BYOD解禁とP2P対策、2大課題に挑んだ名古屋国際学園
名古屋国際学園は、私物端末やP2Pソフトの利用増加によるLANの負荷増大に悩んでいた。同校が選んだ解決策とは何か。その導入経緯は。同校担当者の講演内容から明らかにする。
名古屋市のインターナショナルスクールである名古屋国際学園は、P2Pソフトウェアによるネットワーク負荷増大、私物端末の利用(BYOD)のセキュリティ対策といった課題に直面していた。同校は、こうした課題をどう解決したのか。製品選定の理由や現状の課題は。ガートナー ジャパンが2013年7月に開催した「ガートナー セキュリティ&リスク・マネジメント サミット 2013」で講演した、名古屋国際学園 システム・マネージャーの柴田款司氏の話をまとめた。
ゲートウェイセキュリティ見直しの経緯:LANの負荷増大の対処が目的
国内在住の外国人を中心に、3歳から17歳まで約330人の生徒が学ぶ名古屋国際学園。生徒や教師が校内のどこでも自由に備品のWindows PCやMacなどを利用できるようにするため、LANを中心とするインフラ整備を積極的に進めてきた。
 名古屋国際学園の柴田款司氏
そのLANに掛かる負荷がここ数年で急速に増大し、通信速度が低下してきたという。「LANでP2Pソフトウェアを利用するケースが増加した」ことがその主な理由だ。
BitTorrentやLimeWireといったP2Pソフトウェアは、ポリシーで利用を禁止している。一方で、Skypeは他校との合同授業や教師同士のコミュニケーションに利用するなど、一律にP2Pソフトウェアの利用を禁止しているわけではない。必然的に、アプリケーション単位での利用制限が必要になる。
以前導入していた統合脅威管理(UTM)製品のファイアウォール機能は、P2Pソフトウェアの利用を検知する機能はあった。だがポリシーで利用を禁止しているP2Pソフトウェアの通信だけを制限する、といった詳細な制御ができなかったという。加えて、URLフィルタリングも特定のユーザーやグループに対する個別制御ができず、状況に応じたWebサイトの利用制御が行えなかった。
校舎に備え付けの端末だけでなく、私物のiPadやAndroid端末、ノートPCなどを持ち込むBYODの取り組みを進めていたことも、LANの負荷増大に拍車を掛けた。また、持ち込まれた私物端末をLANに登録したり、接続認証の仕組みもなく、「誰がどういった端末を持ち込んでいるかを管理できない」状況だった。
こうした課題を解決するために、同校は複数の手段を検討。ゲートウェイセキュリティの見直しに至ったという。
ゲートウェイセキュリティの現状:次世代FWとNACの組み合わせで不正利用を防止
名古屋国際学園は、パロアルトネットワークスの次世代ファイアウォール「PA-2020」を新たに導入し、ゲートウェイセキュリティシステムの中核に据えた。アプリケーション単位の可視化やユーザーごとの通信制御ができる点、WindowsやMacなど複数端末の混在環境で利用できる点を評価し、PA-2020を選定したという。併せて、私物端末のセキュリティ対策として、オープンソースソフトウェアの検疫ネットワーク(NAC)ツール「PacketFence」を導入した。
同校が構築したゲートウェイセキュリティシステムの概要は図のようになる。同校のLANは、BYODや校内固有端末が接続するユーザーセグメント、ディレクトリサーバやDNSサーバなどを含むLANサーバファームで構成されており、インターネットに直結するDMZにはEラーニングサーバなどを含む公開サーバファームがある。これら全てのネットワークトラフィックをPA-2020で管理する仕組みだ。
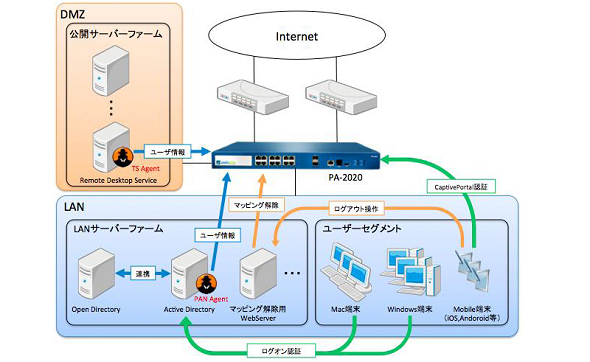 図:名古屋国際学園が構築したゲートウェイセキュリティシステムの概要(出典:ガートナー)《クリックで拡大》
PA-2020の導入で、誰がどういったアプリケーションを利用しているのかを可視化して制御できるようになった。併せて特定ユーザーやグループに対してURLフィルタリングを施すことが可能になり、「普段は閲覧禁止のWebサイトも、特定の授業ではアクセスさせるといった運用が可能になった」と柴田氏は語る。
私物端末については、PacketFenceに登録した私物端末のみをLANへ接続させるようにした。無線LANには、ユーザー認証が成立して初めて接続を許可する「キャプティブポータル」の仕組みを設け、不正なユーザーによる接続を防いでいる。
今後の課題:VDIでリモートアクセスを実現
同校の目下の課題は、「学校の内外から校内のリソースへアクセスできる環境の構築」だと柴田氏は語る。現在はデスクトップ仮想化(VDI)を利用したリモートアクセスの導入を検討しており、仏UlteoのVDI製品を検証中だという。私物端末からの直接印刷は制限し、VDI環境にアクセスさせた後に印刷を可能にする予定だ。併せて、私物端末を充電できる専用の場所を構築するなど、利便性向上のための投資も継続する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
4
IT製品の導入に関するアンケート「セキュリティ」編
-
5
「Windows 10」が入ったままの“Windows 11未移行PC”に残された延命手段
-
6
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
7
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
8
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
9
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
10
Windows 11“なぜか勝手に再起動”の真犯人は「更新プログラム」だった?
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
7
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー