





















クラウド向け認証製品紹介: Ping Identity編
SaaS 280種以上のSSOを認証連携で実現する「PingFederate」
利用するSaaSが多過ぎてID/パスワードを覚えきれない――。SAMLなどの認証連携技術を使って280種以上のSaaSのSSOを可能にする「PingFederate」は、こうした課題の解決に役立つ。
メールシステムやスケジューラー、顧客関係管理(CRM)など、1つの会社で複数のSaaSを利用するケースも多いだろう。利用するSaaSごとにID/パスワードが異なり、さらに社内システムにも別のID/パスワードが求められるとなると、従業員にとってID/パスワードの記憶や管理は大きな負担となる。シングルサインオン(SSO)製品やIDフェデレーション製品が解決策となるが、社内システムしかSSOの対象にできない、利用可能なIDフェデレーション技術が限られる、といった課題がある。
こうした課題を解決すべく、社内外の幅広いWebアプリケーションのSSOを可能にしたのが、米Ping Identityの「PingFederate」だ。
連載:クラウド向け認証製品紹介
製品の概要:IDフェデレーションで280種以上のSaaSのSSOを実現
PingFederateがSSOの対象にすることができるのは、IDフェデレーション技術を利用可能なSaaSである。具体的には、米Microsoftの「Office 365」や米Googleの「Google Apps」、米salesforce.comの「Salesforce CRM」、サイボウズの「cybozu.com」など、世界280種以上のSaaSのSSOを実現できる(図1)。
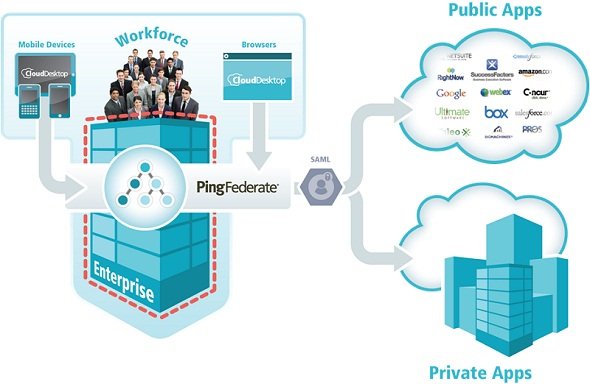 図1:PingFederateは、SAMLなどのIDフェデレーション技術を利用し、複数のSaaSのSSOを実現する(出典:Ping Identityの製品資料)《クリックで拡大》
ユーザー企業のディレクトリサーバやWebアクセス管理(WAM)製品などと連携させることで、社内システムもSSOの対象に加えることが可能だ(WAM製品については「【製品動向】『付せんでID管理』を一掃するシングルサインオン(SSO)」を参照)。連携の設定は、専用のWebベースの管理コンソールから作成/変更できる(画面1)。
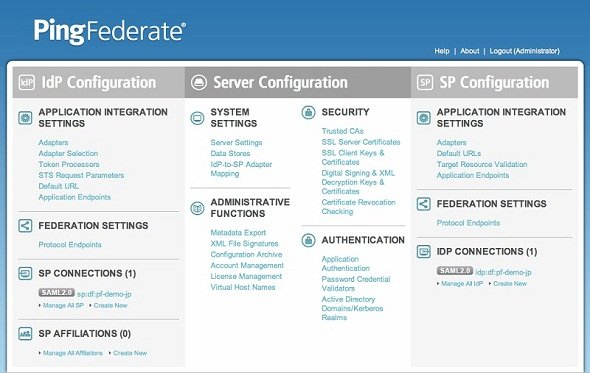 画面1:PingFederateの管理コンソール《クリックで拡大》
SaaSや社内システムへのログインには、既存のログイン画面やポータル画面を利用できるのに加え、スマートフォンやタブレット向けの画面を備えた「CloudDesktop」という専用ツールも用意する(画面2)。CloudDesktopは、同社がSaaS形式で提供するIDフェデレーションツール「PingOne」の1機能だ。CloudDesktopを含むPingOneは、PingFederateと同一ライセンスで利用できる。
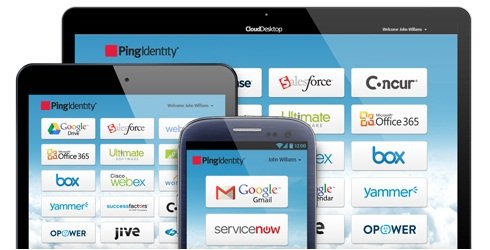 画面2:CloudDesktopは、クライアントPCやスマートフォン、タブレットの画面サイズに合わせて画面のレイアウトを変更する(出典:Ping Identityの製品資料)
多様なIDフェデレーション技術が利用可能
PingFederateは上述の通り、WAM製品をはじめとする一般的なSSO製品とは異なり、IDフェデレーション技術のみでSSOを実現する。そのため、SSOの対象にできるのは、IDフェデレーション技術を利用可能なWebアプリケーションに限られる。PingFederateで利用できる主要なIDフェデレーション技術は以下の通りだ。
- Security Assertion Markup Language(SAML) 1.0/1.1/2.0
- OpenID
- OpenID Connect
- OAuth
- WS-Federation
- WS-Trust
- System for Cross-domain Identity Management(SCIM)
WS-Trustを利用可能にすることで、Webブラウザだけでなく、「Microsoft Outlook」などのクライアントソフトウェア経由でOffice 365を利用する場合にもIDフェデレーションをできるようにした。多くのSSO製品で利用可能なWS-Federationの場合、WebブラウザからOffice 365を利用する場合しかIDフェデレーションができない。「多様な利用シーンで問題なくSSOできるようにするには、WS-Federationだけではなく、WS-Trustも利用できることが重要だ」と、Ping Identityの日本及びアジア太平洋地域担当ディレクターである近藤 学氏は語る。
SAMLは、過去のバージョンである1.0、1.1も利用できる。「ベンダーによっては、SAML 2.0を利用可能にした途端、SAML 1.0など過去のバージョンをサポートしなくなることがある」と近藤氏は語る。だがSAMLはバージョンによって仕様が大きく変わることがあり、特定のSAMLのバージョンしか利用できないシステムもあることから、「過去のバージョンを含めてサポートを継続する」(近藤氏)という。
多くの標準的なIDフェデレーション技術を利用可能にするPing Identityの姿勢は、「当社もSAMLやOpenID Connectといった標準技術策定に深く関わっていることと無縁ではない」(近藤氏)という。独自技術を利用せず、標準的なIDフェデレーション技術のみを利用するので、「ベンダーロックインを回避できるのもユーザー企業にとってメリット」(同氏)だという。
製品の特徴:「Webアプリを1日で認証連携可能にする」SDKを提供
PingFederateを使ったSSOの対象は、SAMLなどのIDフェデレーション技術が利用できるシステムに限られる。そこでPingFederateは、IDフェデレーションができるようにシステムを改修するSDKである「インテグレーションキット」を用意する。
Webアプリケーションのソースコードに数行の専用コードを埋め込んだり、「Apache HTTP Server」などのWebアプリケーションサーバに専用モジュールを導入したりといった作業で、IDフェデレーションを可能にできる。「Webアプリケーションの改修にかかる時間は、半日から1日程度で済む」と、アカウントエグゼクティブ日本担当の三木庸彰氏は説明する。
事例:横河電機やマクニカなど世界1000社が利用
米国の売上高上位100社のうち45社が導入するなど、大手企業を中心に世界1000社以上がPingFederateを利用している。国内では横河電機やマクニカといった大手製造業などが導入済みだ。国内における販売パートナーは、マクニカネットワークスとIIJグローバルソリューションズ。
世界33カ国で事業展開する横河電機は、海外拠点ごとにActive Directoryを運用してアカウント情報を管理している。同社はPingFederateを導入して各拠点のActive Directoryの認証連携を実現。海外ユーザーは、自国拠点のActive Directoryへログインするだけで、日本国内で運用するWebアプリケーションを利用できるようになった(参考:巨大グローバル企業・横河電機が最小限の時間と労力で統合認証基盤を構築できた理由)。
マクニカは、Office 365の導入を機に、社内システムとOffice 365のSSOを実現するためにPingFederateを導入。Active DirectoryとOffice 365の間でIDフェデレーションをしている。合わせてOffice 365への直接ログインを禁止し、認証をPingFederateに一元化することで、なりすましのリスクを抑えた。
今後の方向性:「SCIM」用SDKを提供
「1年に2、3回程度バージョンアップする」(三木氏)というPingFederate。2013年9~10月に実施予定のバージョンアップでは、WebアプリケーションでSCIMを利用できるようにするためのSDKを追加するという。GoogleやSalesforce.comなどのSaaSベンダーが仕様策定に携わっているSCIMは、アカウント情報の作成や変更、削除、同期といったユーザープロビジョニングを標準化する技術である。あるSaaSのアカウント情報を変更した際、他のSaaSのアカウント情報を自動的に変更する、といったことができる。
製品価格:ユーザー数制限なし、大規模ユーザー企業に最適
PingFederateの価格は個別見積もりだが、参考価格は、保守サポート込みの年額利用料金で、1コネクション(IDフェデレーション接続設定の数)当たり300万円程度から。ユーザー単位での課金ではないため、数千人以上などの大規模組織で利用し、かつコネクション数も少ない場合にコストメリットが出やすい。こうした企業の場合、ライセンス価格だけで1000万円以上することが多いWAM製品と比べて割安でSSOシステムを構築できる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー