





















徹底解説! 初めてでも分かるAmazon Web Services【最終回】
AWSのリソース/ユーザー管理で欠かせない2つのサービス
AWSのシステムを運用するためのモニタリングツール「Amazon CloudWatch」と、AWSアカウントをセキュアに管理する「AWS Identity and Access Management」(IAM)について解説する。
はじめに
本連載「徹底解説! 初めてでも分かるAmazon Web Services」もいよいよ最終回だ。これまではシステムを構築するためのサービスを主に紹介してきたが、本稿では運用で利用するサービスを紹介する。
サービス説明に入る前に、Amazon Web Services(AWS)が疎結合であることを説明する。AWSは各サービス間が疎結合になっている。「Amazon Elastic Compute Cloud」(以下、EC2)、「Amazon Relational Database Service」(以下、RDS)、「Amazon Simple Storage Service」(以下、S3)などの各サービスはそれぞれが独立しており、機能もコンパクトにまとまっている。各サービスの相互連携が可能な一方、1つのサービスで障害が発生しても、他のサービスへは影響しない。AWSが疎結合を保つために行っているのが各サービスのAPI化だ。サービスの連携部分からAPIによる共有を行うことで疎結合を維持する仕組みである。
AWSはクラウドだが、その裏側にはハードウェアがあり、ソフトウェアが動作している。膨大なリソースはAPIで管理し、デプロイ、ロールバックもAPI1つでコールすることによって行える。そして、AWSは利用者にもAPIを提供しており、バックアップ、リソース増強などの運用を自動化することができる。
Amazon CloudWatch
概要
「Amazon CloudWatch」(以下、CloudWatch)は、AWS上のクラウドリソースを監視するサービスである。
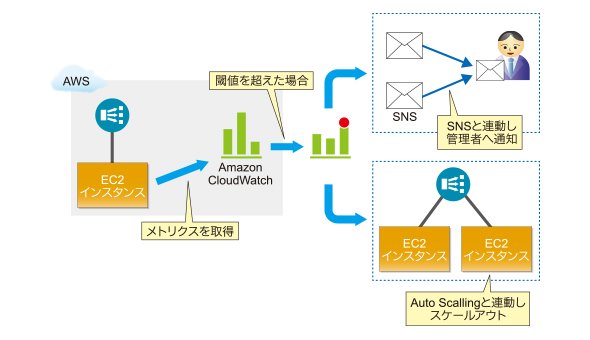
AWSでEC2などサービスの利用を開始すると、CloudWatchによって、自動的にメトリクス(測定項目)のデータが取得される。特に利用開始に特別な手続きは必要ない。
メトリクスには、EC2インスタンスのCPU稼働率、ディスクI/O、ステータス状態など、RDSのコネクション数、「Amazon Elastic Load Balancing」(以下、ELB)のヘルチェックホスト数などがある。データを取得する間隔はメトリクスによって異なるが、1分か5分の間隔でデータを取得する。
モニタリングデータはマネジメントコンソール上からグラフで確認することが可能だ。複数のモニタリングデータを比較表示したり、表示期間を調整することも可能である。なお、モニタリングデータはAWSのリソースを終了しても2週間保存される。
また、閾値を設けることが可能であり、閾値に対してアクションを設定できる。例えば、閾値に達した場合システム管理者に通知するアクションなどが設定可能だ。
ユースケース
EC2インスタンスのデータを取得し、高負荷時や障害時に備えた閾値を設定し、閾値を超えた場合、「Amazon SNSメッセージ通知サービス」を利用してシステム管理者へ通知したり、AutoScalingのスケールアウトの条件として利用することが可能だ。
おわびと訂正(2014年2月18日12:05)
事実と異なる記述があったため、「Amazon SESメール送信サービス」についての説明を削除いたしました。おわびして訂正いたします。
【修正前】「Amazon SNSメッセージ通知サービス」「Amazon SESメール送信サービス」を利用してシステム管理者へ通知したり、……
【修正後】「Amazon SNSメッセージ通知サービス」を利用してシステム管理者へ通知したり、……
独自の監視サーバから、通常取得できないELB、RDS、「Amazon ElastiCache」などのリソース情報をCloudWatch経由で取得して、監視システムに一元化することも可能である。
請求通知(ビリングアラート:billing alert)機能があり、利用しているアカウントの見積もり金額の通知や、従量課金の金額が一定以上になったら通知することもできる。
AWS Identity and Access Management
概要
「AWS Identity and Access Management」(以下、IAM)はAWSリソースへアクセスするユーザーを管理するサービスである。
AWSを組織として利用する場合、従業員が単一のAWSアカウントの認証情報を共有するという問題が発生する。
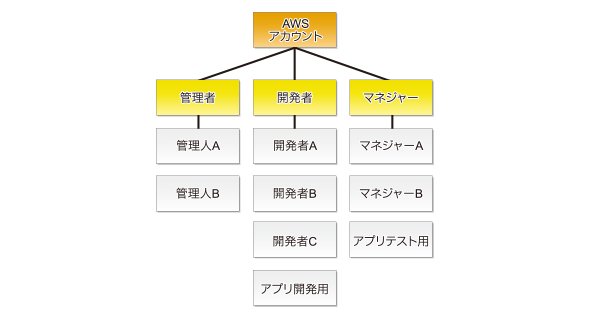
その問題を解決するのがIAMだ。IAMではAWSの小アカウントとなるユーザーを作成することができ、作成したユーザーごとにアクセス権限を管理することが可能だ。また、グループを作成することもできる。グループにアクセス権限を設定することで、組織的なアクセス権限の管理を実現する。
ポリシー
ユーザーやグループにアクセス許可を割り当てるにはポリシーを作成する。ポリシーはアクセス権限を明示的にリスト化したドキュメントである。
ポリシーでは、対象となるリソースへのアクションの許可/拒否などをJSONのフォーマットで記載する。
なお、Management ConsoleのIAMサービスでは、複数のポリシーテンプレートを用意しており、管理者ポリシー、EC2のみアクセス許可するポリシー、S3のみアクセス許可するポリシーなどを割り当てることが可能だ。
アクセスキーとシークレットアクセスキー
IAMユーザーを作成すると、アクセスキーとシークレットアクセスキーが発行される。AWSにAPIやSDKなどでアクセスする場合に必要な情報である。
アプリケーションからAWSを利用する場合、IAMユーザーを発行して必要最低限のポリシーを割り当てて運用することが望ましい。
パスワード
作成したIAMユーザーがManagement Consoleを利用する場合、パスワードを設定する必要がある。デフォルトでは無効になっている。
パスワードを発行することでIAMユーザーもManagement Consoleにログインすることが可能になる。Management Console内は、ポリシーで許可された範囲でアクセスすることができる。
作成するパスワードに対するポリシーも作成可能だ。パスワードポリシーを設定することで、パスワードに必要な長さ、含まなければいけない文字などを指定できる。IAMユーザーのパスワード管理を各ユーザーに任せる場合は、パスワードポリシーを設定することを推奨する。
MFA(Multi-Factor Authentication)
各IAMユーザーに他要素認証を設定することが可能だ。AWS MFA(Multi-Factor Authentication)はハードウェアと仮想MFAデバイスの両方をサポートしている。
仮想MFAデバイスは、スマートフォンなどにOATH TOTP(Time-based One-Time Password)プロトコルをサポートしたアプリケーションであれば利用可能である。無料で利用でき、単一デバイスで複数のトークンに対応する。
ハードウェアMFAデバイスは、オランダのサードパーティープロバイダーであるGemaltoが提供する、不正開封防止用ハードウェアのキーフォブデバイスである。料金は12.99米国ドルで、金融サービスや企業のIT部門で利用するデバイスと同じタイプになる。個人情報が分かるAWSアカウントにMFAを設定することを推奨する。

Copyright © ITmedia, Inc. All Rights Reserved.


徹底解説! 初めてでも分かるAmazon Web Services
Amazon Web Services(AWS)に関する最新記事はこちら→ Amazon Web Services(AWS) (http://techtarget.itmedia.co.jp/tt/saas/aws/)
この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー