





















DDoS攻撃や不正アクセスのリスク
IoT機器の不要なポート開放が攻撃成功の要因に NRIセキュアが分析
NRIセキュアが「サイバーセキュリティ傾向分析レポート2018」を発表した。調査ではIoT機器やWebサイトの、外部に開放された不要なポートが攻撃経路となっている傾向が見られた。こうした設定の不備を防ぐためには。
 NRIセキュア 原田氏
NRIセキュアテクノロジーズ(以下、NRIセキュア)は2018年8月21日、同社サービスの提供を通して2017年度に得たデータを基に集計、分析した年次レポート「サイバーセキュリティ傾向分析レポート2018」を発表した。同社サイバーセキュリティ開発部セキュリティコンサルタントの原田 諭氏は、本年度のレポートで注目すべき点の一つとして、意図せず外部開放されている不要ポートが攻撃者の標的になっていることを挙げる。
併せて読みたいお薦め記事
「IoTセキュリティ」についてもっと詳しく
- IoTが直面する5つの大変化、LPWANやセキュリティ脅威増加の影響は?
- 「Mirai」亜種、「Wicked」ボットネットはどのようにIoTデバイスを狙うのか
- NISTの「IoTセキュリティガイドライン」には何が書かれているのか
2018年度のセキュリティ動向
探索行為の対象になるIoT機器向けポート
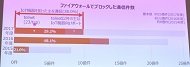 図 ファイアウォールでブロックした通信件数
2016年に世界で猛威を振るったマルウェア「Mirai」と同様、IoT(モノのインターネット)機器を悪用した攻撃が続いている。IoT機器が攻撃を受けた場合、DDoS(分散型サービス拒否)攻撃に悪用されたり、仮想通貨の採掘に機器のリソースを無断で使われたりする可能性がある。レポートによると、同社が提供するマネージドセキュリティサービスにおいて、ファイアウォールで2017年度にブロックした通信のうち、IoT機器を狙った通信の割合は38.0%だった。
IoT機器を遠隔操作するためのプロトコルには、telnetが広く使われている。telnetで利用されるTCPの23番ポート(以下、telnetポート)への通信の割合は、2016年度の48.1%から29.2%に減少。一方ファイアウォールでブロックした通信の総数は、約22億件から約25億件に増加した(図)。原田氏はこの結果を受け「攻撃者が悪用するポートの種類が分散しつつある」と言う。
原田氏は攻撃されることが多いポートとして、ルーターやデジタルビデオレコーダーなどのIoT機器を他の機器につなげるためのポートや、管理画面に接続するためのポートを挙げる。IoT機器は導入後すぐにインターネットに接続して利用できるように初期設定されていることが多く、そのままでは攻撃の影響を受けやすいという。具体的には、監視カメラを初期設定のログインIDとパスワードのままで利用することや、ルーターのファームウェアの自動更新を無効にしていることが、攻撃成功の要因として挙げられる。
原田氏によると、不要なポートが開放されているケースはIoT機器だけではないという。
ネットワーク機器やWebサイトの、不必要に開放されたポートも標的になる可能性がある。NRIセキュアが提供する、ネットワークやシステム基盤のセキュリティ診断サービス「プラットフォーム診断エクスプレスサービス」の診断結果によると、サービスを利用した24.9%のサーバやスイッチなどのネットワーク機器の内、24.9%で、本来インターネットに公開する必要のないポートが外部開放されていた。その多くはメンテナンス用のポートや管理用のポートで、システム構築時の考慮漏れや設定変更作業時の戻し忘れが原因だった。
同社サービス「Webサイト群探索棚卸しサービス」で診断した、インターネットに公開されているWebサイトの12.2%では、管理者用ツールへのアクセス経路(メンテナンス用経路)が開放されていた。原田氏はCMS(コンテンツ管理システム)などのWeb関連システムの管理者用ツールに対し「初期パスワードが広く知られていたり、バージョンアップされず脆弱(ぜいじゃく)性が放置されていたりするなどの問題を抱えている可能性がある」と話す。これらの問題を放置すると、不正アクセスやシステム乗っ取りのリスクが生じる。
設定管理とアクセス制御で安全な運用を
原田氏はポートやメンテナンス用経路のセキュリティを確保するために、導入時と運用時という2つの観点から対策を提案する。
IoT機器やネットワーク機器の導入時、公開Webサイトの構築時には、インターネットにつながるポートを不用意に公開しないことがポイントになる。例として、
- 初期設定の際に、telnetポートを使わない場合は無効化する
- サーバ管理用のパスワードを初期設定から複雑なものに変更する
などの対策が挙げられる。ファイアウォールのアクセス制限機能やIoT/ネットワーク機器のセキュリティ設定を用いて、外部からのアクセス許可対象を限定することも有効だという。
IoT/ネットワーク機器やWebサイトを運用する際は、定期的な脆弱性対策が必要だ。機器の脆弱性情報を把握してセキュリティパッチを適用することで、外部からの攻撃による実害の発生を防ぐことが有効だという。セキュリティパッチを適用できない場合はWAF(Webアプリケーションファイアウォール)やIPS(侵入防止システム)で代替する。設定変更の際に起こる作業ミスなどを見つけるために、不要なポートやメンテナンス用経路が開放されていないかどうか定期的に確認することも必要だという。「開放されている不要なポートをポートスキャンで洗い出すなど、現状把握から始めるのも選択肢の一つだ」(原田氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー