




















マルウェア検出や監視業務を高度化・効率化
AIを活用したセキュリティ対策 何に使える? 何が課題?
AI技術のセキュリティ分野における活用が進む一方で、求められる機能を実現するためには課題も残る。具体的な活用例や、課題解決に向けた取り組みの動向を紹介する。
セキュリティ分野でのAI(人工知能)技術活用が広まりつつある。アクセスログやトラフィックなど、分析対象のデータは多岐にわたり、サイバー攻撃の自動検出や被害原因の分析など、さまざまな局面での応用に注目が集まる。本稿は2019年2月開催の、セキュリティ分野とAI技術に関するセミナー「IoTセキュリティセミナー」での講演内容を基に、AI技術を生かしたセキュリティ対策の例を紹介する。
異常を自動で検出
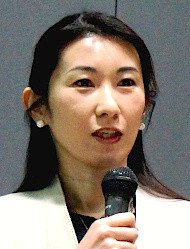 日本アイ・ビー・エムの佐藤史子氏
AI技術によってデータを分析し、正しい「正解データ」を学習させることでモデルを作成。そのモデルを用いて個々のサンプルを評価し、正解データの特徴と一致しないものを例外として検出する――。「セキュリティにおけるAI活用」というセッションに登壇した日本アイ・ビー・エムの佐藤史子氏は、セキュリティ分野におけるAI技術、特に機械学習の基本的な活用法をこのように説明する。
この手法を踏まえ、適している領域として佐藤氏がまず挙げるのは「マルウェアの自動検出」だ。正常なファイルの特徴を学習させたモデルを活用する場合、「モデルが示す特徴に一致しない例外」がマルウェアに当たる。通信ログやWebブラウザのアクセス履歴など、日々得られるデータを学習データとして活用できるので、モデルを更新するサイクルを成立させやすいこともポイントだという。
他の応用事例として、手動で異常を判別するセキュリティオペレーターの作業軽減が挙げられる。オペレーターはログや通信を監視し、攻撃かどうかを判断する。オペレーターによって「攻撃」であるとラベル付けされたデータは、モデルに「正解」を教えるための学習データとして使える。「特別な処理を必要とせず、通常の業務において適切な正解データが入手できる。これはAI技術の活用に当たって大きな利点となる」と佐藤氏は説明する。
AIが抱える課題
AI技術の応用における課題も幾つか存在するという。「AI技術は『新しいデータの中から、まれにしか起こらない、あるいはまだ見つけたことのない事象を発見する』ことが苦手だ」と佐藤氏は語る。学習データが存在しない中で、そうしたいわゆる「未知の事象」全てを網羅的に定義することは難しいためだ。「何を正解とするか、つまり判断の基準となる『正常モデル』をいかに定義するかが、セキュリティ分野でのAI技術活用の鍵を握る」(佐藤氏)
さらなるAI活用に向けて
より高精度な判断が可能なモデルを定義するためには、データ自体の信頼性を高めるとともに、より多くの学習データ、あるいは同じデータに関してより多くの特徴をモデルに与える必要がある。そのために有効な方法だといえるのが、データをさまざまな切り口から多角的に観察し、特徴を抽出することだ。時系列でデータを比較したり、悪質なWebサイトのメタ情報部分に着目したりと、見方はさまざま。ここから攻撃者がどのような特徴を持つのかという傾向を把握できるケースがあり、このデータ特徴抽出という作業自体にもAI技術を活用できる可能性がある。
モデルの判断が適切かどうかも、継続的に検証する必要がある。例えばIBMは、作成したモデルに不公平な判断(バイアス)がないかどうかを検出するツール「Trust and Transparency capabilities」を提供している。加えて同社は、AI技術開発者がバイアス検出機能を実装するのに利用できるオープンソースのライブラリ(開発用ツール群)「AI Fairness 360」を公開している。こうしたバイアス解消ツールの開発には、GoogleやAccentureも取り組んでいる。
AI技術は、使い方次第でサイバー犯罪の攻撃手段にも、セキュリティ対策の防衛手段にもなり得る。使う人がその利用方法を十分に理解し、AI技術に人が振り回されないようにすることが大切だといえるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
市場調査・トレンド
[コパード株式会社] 約9割が負担を実感 Salesforceのテスト業務に関する実態調査で見えた課題とは -
市場調査・トレンド
[コパード株式会社] 「Salesforce」開発・運用におけるAI活用実態調査レポート -
事例
[テクバン株式会社] 1画面でITサービスデスク業務が完結 太陽ホールディングスに学ぶデバイス管理 -
製品資料
[デジタルサーカス株式会社] ライセンス無料 Drupalベースの「多言語ECサイト開発用パッケージ」の実力は? -
製品資料
[デジタルサーカス株式会社] 日本発グローバル企業用Drupal「Risley(リズリー)」の実力とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
3
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
4
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
5
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
6
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
7
情シス管理職は何を「やらない」のか ラクス情シス課長が語る"仕事を任せる判断軸"
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
10
「サイバー犯罪株式会社」に潜入 現地調査で判明した“犯罪者求人”の実態
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
8
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
9
「IT史に名を残すシステム障害」8選
-
10
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー