




















Microsoftによる不当な競合排除なのか?
Windows 8の「Secure Boot」を批判するLinux陣営
マルウェアからOSを守るSecure BootはWindows 8の目玉機能の1つだが、Linux陣営はこれを競合製品の不当な締め出しだと言って非難している。
米Microsoftは「Windows 8」β版の公式リリースに向けた準備を進めているが、Windows 8で対応するハードウェアの仕様からLinuxが除外されるという情報をめぐり、非難の矢面に立たされている。
「Secure Boot」は、OSの最もベーシックな要素が立ち上がるよりも早く、最初に読み込まれるマルウェアを食い止めるための機能だ(関連記事:IT管理者が知っておくべきWindows 8のブート、仮想化、管理機能)。これは、OSから身を隠してしまうため検出や削除が最も難しい種類のマルウェアであるrootkit対策で特に役立つだろう。
米Red Hatと米Canonicalは2011年10月、Windows 8向けのハードウェアスペックに対して懸念を表明するホワイトペーパーをまとめた。Linuxコミュニティーはこの要件を問題にし続けており、Microsoftが競争相手を締め出す狙いで再びかつての不当なやり口に出たと主張する。
Microsoftはコメントを避けている。UEFIファームウェアの開発を率いる米Intelも同様だった。仕様を策定した業界団体のUEFI Forumにもコメントを求めたが返答はなかった。
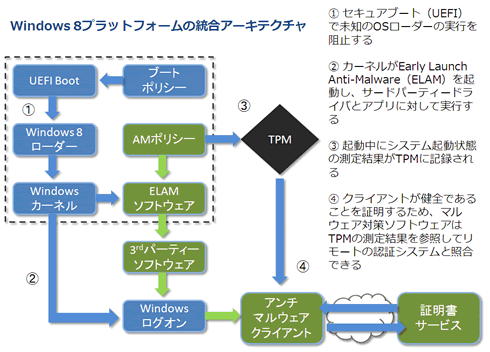
独立系調査会社の米Directions on Microsoftの首席アナリスト、マイク・チェリー氏によると、Red HatやCanonicalなどのソフトウェアも署名があればSecure Bootに対応できるようになるといい、こうした各社が心配する必要はないという。「こうした各社は自社のコンポーネントの証明書と署名を取得してUEFI Secure Bootのスペックに参加するためにどうすべきかを検討することが可能であり、また検討すべきだ」と同氏。
問題は、Linuxが簡単に分裂してしまうことにある。特定のディストリビューションが気に入らなければ、ソースコードに手を加えて独自のコードを作成できる。その時点で、Secure Bootで保護されたシステムで動作させるための署名が必要になる。だがこれは、一部の数少ない善意のハッカーをサポートするか、より大きな問題であるセキュリティを取るかという論議になる。
「私は署名のあるソフトウェアを望む。システムが署名のないソフトウェアを起動することは望まない。何がロードされているか分からないからだ」とチェリー氏は言う。署名のないソフトウェアはrootkitを許してしまうだけではない。万が一ノートPCを紛失したり盗まれたりした場合のためのフルディスク暗号化およびトラッキングソフトもある。署名のないOSを使えば、そうしたセキュリティ対策を無効にできてしまう可能性がある。
Linuxコミュニティーが騒ぐ理由
MicrosoftのPCスペックによると、「Windows 8対応」のロゴを取得するためにはPCにUEFIファームウェアを実装し、Secure Bootを有効にした状態で出荷しなければならない。UEFIは、昔のPCのBIOSファームウェアの代替となる新しいファームウェアだ。BIOSは初期のPCから使われていたもので、16ビットのアセンブリコードで書かれ、1Mバイトものアドレス可能空間を持つ。非常に時間はかかったが、PCハードウェア業界はようやくこれを入れ替えた。
Secure Bootは無効にすることもできるが、Secure Bootの要となる要素の1つは、信頼できる認証局の署名がなければどんなOSであれ起動が阻止されるという点だ。もしもSecure Bootを無効にすれば(MicrosoftはSecure Bootを無効にできるオプションの提供をPCに義務付けている)、Windows 8は動作しなくなる。
ではLinuxコミュニティーが騒ぐ理由は何なのか。Windows 8 PCスペック解説書の116ページで、Microsoftが「ARMシステムにおいてはSecure(Boot)の無効化を可能にしてはならない」と述べているためだ。
まず、ARM PCは現在も将来的にも存在しない。ARM端末といえばタブレットしかない。ハイテク情報サイトのExtremeTechが指摘したように、iPadなどのタブレット端末は全てロックされたブートローダーを搭載し、署名のないOSは読み込まない。99ドルという格安セールのおかげで市場に出回ったHP TouchPadの新しいOSをハッキングするためには、まずファームウェアをハッキングしてからでないと、webOS以外のものを読み込むことはできない。
チェリー氏は言う。「タブレットは市場が完全に異なる。PCは汎用デバイスとして購入され、やりたいことは大抵何でもできる。だがタブレットにそれは望まない。私はタブレットをより閉ざされた環境のものと見なしており、そのことに満足している」
ただし同氏は「これには米国議会と同じくらいの党派分裂があり、私の知る限り、自分自身も含めて中立的な立場は存在しない」とも指摘する。同氏の考えでは、例えばSecure Bootに対応させるためにソフトウェアの署名を獲得する条件などについて、UEFIコンソーシアムが声明を発表すれば、不満は鎮められるはずだ。しかし同団体は沈黙を保っている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品レビュー
[デル・テクノロジーズ株式会社] これからのデータインフラに必要な要素とは? 将来を見据えたインフラの在り方 -
製品資料
[NTTPCコミュニケーションズ株式会社] 中堅・中小企業が標的に ランサムウェアやサプライチェーン攻撃にどう備える? -
事例
[アルプス システム インテグレーション株式会社] 手ごろな価格で高品質 中小企業向け「SOCサービス」に対する導入企業の声は? -
市場調査・トレンド
[アルプス システム インテグレーション株式会社] 急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要? -
製品資料
[NTTドコモビジネス株式会社] Windows 11への移行で運用費が増加? 3つの視点で防ぐ「隠れコスト」
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
金融・通信で情報漏えいが続出 IPAとJPCERT/CCが情シスに求める緊急点検
-
2
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
3
ファイル探しに週1時間以上が5割弱 ファイルサーバでは消えない「最新版迷子」
-
4
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
5
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
6
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
7
「恥を知るべきだ」 AIデータセンター反対運動を招いた事業者の秘密主義
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
10
SAP移行の改修工数を最大87%削減 AWSのAIエージェント実験で分かった限界
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
「IT史に名を残すシステム障害」8選
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
10
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー