





















「クローズドだから安全」は通用しない
聖マリアンナ会東横恵愛病院の事例に見る「最初に選ぶ情報セキュリティ製品」の考え方(1/3 ページ)
日本政府が2015年に発表した「医療等ID」構想。医療機関には患者の重要情報が今後ますます集まる。この状況に危機感を覚え、情報セキュリティ対策が急務と考えた東横恵愛病院が暗号化製品を選んだ理由とは。
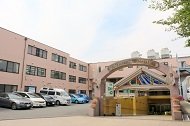 聖マリアンナ会東横恵愛病院
国民が安全かつ安心して暮らせる社会の実現に向け、政府の情報セキュリティ対策の司令塔である内閣サイバーセキュリティセンターが2013年6月に取りまとめた「サイバーセキュリティ戦略」。その中で情報共有の活性化とともに、サイバー攻撃への継続的な対策の見直しを求める「重要インフラ事業者」の1つに指定されているのが医療分野である。
医療機関が扱う情報は極めて機密性の高いものが多い。例えばレセプトには、患者が診断されたけがや病名、受けた診療の内容などの診療情報が記載されている。それらが万一、外部に漏えいした場合には、患者の生活に悪影響を与える可能性が小さくない。
IT化の進展により、医療の現場では紙ベースの情報のデジタル化も急速に進む。患者情報の共有を目的とした外部ネットワークとの接続も増加し、情報漏えいリスクが急速に高まっている。こうした中、被害を食い止めるためにも、情報セキュリティ対策の一層の強化を政府として医療機関に強く求めているのだ。
とはいえ、医療機関においても情報セキュリティに対する人材や予算は限られ、その中での適切な対策の見極めに頭を抱える状況は一般企業と変わらない。複数の対策を組み合わせてサイバー攻撃の被害を食い止める「多層防御」が理想とはいえ、何を一番目に導入するのがよいのか。本稿では、聖マリアンナ会東横恵愛病院の取り組みを概観する。
マイナンバー制度をきっかけに、適切な情報セキュリティ対策を検討
2016年上半期「医療IT」記事ランキング(2016年1月1日~2016年6月20日)
1位 iPhone 3200台導入の東京慈恵会医科大学、情報共有の在り方を一新
2位 中小規模病院や診療所で電子カルテがそれほど普及しない理由
3位 「病院の予約もチャットボットにおまかせ」な時代は本当に来るのか
聖マリアンナ会が運営し、精神科、心療内科、内科を擁する東横恵愛病院は、病床数297床、中規模の精神科病院だ。同院では以前から情報セキュリティ対策の高度化を重要課題と捉え、外部からの不正アクセス対策としてファイアウォール設置はもちろん、院内端末のウイルスチェックの徹底といったマルウェア対策なども取り組んできた。
「既存の対策だけでは不十分だ」と、同院が強い危機感を覚えるきっかけとなったのがマイナンバー(社会保障・税番号)制度、そして日本政府が2015年に発表した「医療等ID」構想だ。「医療等ID」はマイナンバーにひも付く医療分野の番号制度だ。政府はこれを「医療連携や研究に利用可能な番号」として2018年度から段階的に運用を始め、2020年の本格運用を目指す方針を表明している。
 熊谷真二氏
サイバー攻撃は年々、巧妙さを増しており、万全といえる対策はない。医療機関の業務では直接的に患者のマイナンバーを預かることはないにせよ、診療情報とマイナンバーがひも付きやすい状況は生まれる。つまり医療等ID制度が開始するとともに、情報漏えいのリスクは格段に高まると考えられる。こうした背景から「病院経営の観点からも対策の強化が求められるようになったのです」と、聖マリアンナ会のシステム部部長を務める熊谷真二氏は説明する。
情報セキュリティ対策は、厳密さを求めるほど導入すべきセキュリティ製品が増え、必要なコストや運用管理の手間が跳ね上がる。一体どこまでの要件を満たすべきなのか――。聖マリアンナ会は対策の検討を始めた当初、この“解”を明確化できず「何から手を付けるべきか判断に苦しむ状況でした」と熊谷氏は振り返る。
そんな熊谷氏の転機となったのが、ある著名な情報セキュリティコンサルタントとの出会いだった。「情報セキュリティ対策は“攻め”と“守り”のいたちごっこだ。だから万全な対策はないことを前提に対策を進めることが肝要だ」というアドバイスを受け、熊谷氏は「一気に視界が開ける思いがしました」と話す。「守るべき対象は“データ”。予算が限られている以上は、侵入されないよう防御を固めることよりも、データ漏えい時の被害を抑える仕組み作りを優先して対策を講じるのがよいのだと気付きました」
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
「IT運用・情報システム業務」に関するアンケート
-
7
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
8
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
9
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
10
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー