





















持ち出せるものはいくらでも
内部からの攻撃に備えるセキュリティ対策とは
厳しい経済状況は、従業員による盗みなどの不正行為を招く。悪意を抱いた人物がシステムを悪用するのに、コンピュータを使うよりいい方法があるだろうか。
ネットワーク攻撃の80%は内部からのものだとよくいわれる。最近の調査でも、経営者が内部の脅威を経営問題だと考えていることが確認された。2010年で12年目になるErnst & Youngの世界情報セキュリティ年次調査によると、回答者の25%は社内からの攻撃が増えたといい、75%は元従業員からの報復を心配していた。
だが、内部から攻撃される可能性はどの程度あるのだろうか。
Windowsサーバのハッキングによく使われる手口は幾つかあるが、内部攻撃の比率を正しく測定できる方法は事実上存在しない。
その理由は、内部からの攻撃の多くは(大部分とはいわないまでも)検出されずに終わるためだ。このリスクを回避するために必要なコントロールは大抵の場合、存在しないか、あるいは適切に管理されていない。Privacy Rights Clearinghouseの「Chronology of Data Breaches」には、さまざまな内部セキュリティ攻撃の記録が5年以上にもわたってリストアップされている。しかし、これはほんの表面的なものにすぎない。しかも、ネットワーク上のコンピュータを使えば、技術力とは無関係に誰でも攻撃を実行できる。悪意を持った人物が侵入したいと思えばそうするだろう。持ち出せるものはいくらでもある。
マルコス・クリストドンテ氏の新著『Cyber Within』では、内部の人間が悪意持った場合の状況、そしてその過程で起こり得ることすべてを描いている。しかし、内部の脅威はフィクションではない。もし自分の会社が内部攻撃に遭ったことがないとしても、職場でそれを経験したという知り合いは必ず何人かいるはずだ。今はないとしても、それは時間の問題にすぎない。
厳しい経済状況は、従業員による盗みなどの不正行為を招く。悪意を抱いた人物がシステムを悪用するのに、コンピュータを使うよりいい方法があるだろうか。コンピュータは便利だし、物理的な危険はなく、技術通の従業員なら見つからない確率が高いことは知っている。しかも多くの場合、ネットワークへ侵入できる入り口は多数ある。典型的なのは、同じユーザー名とパスワードの組み合わせを使う手口だ。これは特に、従業員がレイオフまたは解雇された後に、管理職が見過ごしているケースが多い。
さて、それでは内部からの攻撃はどの程度リスクがあるのか。
それを知る方法は実質的に存在しない──ネットワークの奥深くまで複数層にわたる適切なコントロールをかけない限りは。これまでの重点は大部分において、攻撃者をネットワーク周辺に寄せ付けないことだった。しかしその間も、内部のWindowsベースシステムは自由に不正利用できる状態だった。
従って、内部の脅威から身を守るためには、一般的な外部ファイアウォールとIPS(侵入防御システム)設定だけでなく、Windowsサーバで以下を検討する必要がある。
- 必要のない情報へのアクセスを防ぐ共有とファイルの許可設定
- Microsoft SQL Serverとサードパーティーアプリケーションを含む、全サーバにわたる一貫したパッチ管理
- ログインイベントの成功と失敗および関連するシステムアクセスを記録する監査ログ
- パーソナルファイアウォール(Windowsファイアウォールなど)とマルウェア対策を含むサーバ上のエンドポイントコントロール
もしも予算があって、意欲もあるのなら、社外秘のサーバ情報の出入りを監視・保護できるサードパーティー製のDLP(情報流出防止)アプライアンスを検討するのもいいだろう。
社内の弱点への全般的な対処は複雑ではあるが、基本的な要素に絞り込むことはできる。内部の脅威への対処方法を図に示すと次のようになる。
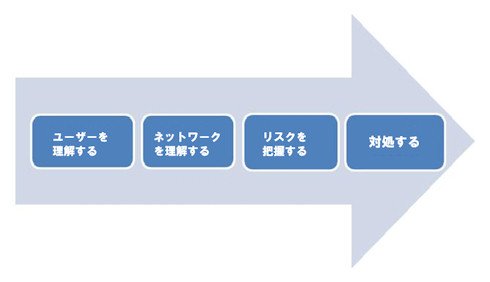 内部脅威への対処法
これは簡略化した見方ではあるが、ほとんどの組織はこのすべての分野で改善の余地がある。そしてどこからか着手しなければならないのだ。Windowsサーバに的を絞るにしても、もっと幅広く情報システムインフラ全体に広げるにしてもである。
技術に詳しいジェネレーションY(主に1980年代生まれの世代)が職場で台頭してくれば、内部の脅威はいずれ大きな問題になるばかりだということは覚えておきたい。
本稿筆者のケビン・ビーバー氏は、米Principle Logicで独立系情報セキュリティコンサルタントを営み、執筆、講演も手掛ける。IT分野で18年以上の経験を持ち、情報セキュリティ評価を専門とする。『Hacking For Dummies』(Wiley)、『Hacking Wireless Networks For Dummies』、『The Practical Guide to HIPAA Privacy and Security Compliance』(Auerbach)など情報セキュリティに関する5冊の著書がある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[Neatframe株式会社] オフィス移転を好機に Sansanに学ぶ「会議環境」変革の秘訣 -
製品資料
[NECパーソナルコンピュータ株式会社] 「PCが動きません」で情シスが負担する“隠れコスト”はどれほどか? -
事例
[アルテリックス・ジャパン合同会社] 約8時間のデータ処理がわずか5秒に 三菱UFJ銀行が挑んだ市民開発の全貌とは? -
製品資料
[SB C&S株式会社] 「Microsoft 365」徹底解説ガイド テレワーク時代のセキュリティ対策編 -
製品資料
[SB C&S株式会社] AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
2
「SCS評価制度への対応状況」に関するアンケート
-
3
「Copilot」がIT予算を食いつぶす? 高額請求を招く課金体系と節約術
-
4
「転職意向あり」の情シスが約半数 現場を追い詰める“業務過多”の解消術
-
5
大和総研が10年使った運用ツールの限界 「SKYSEA」でどう変わった?
-
6
無償AI診断「Scan for Good」が脆弱性を500件近く発見 使える組織は?
-
7
「Check Point」で悪用確認、Windows臨時更新――今朝の情シスニュース
-
8
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
9
AI導入企業は198万社も「ROI測定に自信なし」が40% AWS調査で見えた課題
-
10
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
-
4
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
5
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
8
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
9
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
10
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー