




















副作用に注意
Raspberry Pi OSのデフォルトアカウントが廃止された納得の理由
Raspberry Pi OSのデフォルトアカウントである「pi」が廃止された。このわずかな修正の影響は大きい。デフォルトアカウント廃止の理由と副作用を説明する。
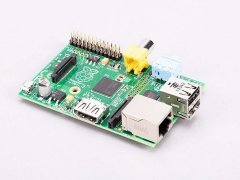
Raspberry Pi Foundationは、小さいが影響力は大きいアップデートを「Raspberry Pi OS」に行った。ブルートフォース攻撃に使われる可能性をなくすため、このアップデートによってデフォルトアカウントが取り除かれたのだ。
ブルートフォース攻撃とは、簡単に言えば試行錯誤を繰り返すサイバー攻撃だ。驚くことに、この手口は依然として有効だ。数秒で見破られるような脆弱(ぜいじゃく)なパスワードを使うユーザーが非常に多いからだ。デフォルトのユーザー名が使われていたら、さらに簡単になる。
これまでRaspberry Pi OSには、「pi」というデフォルトアカウントが用意されていた。だがRaspberry Pi Foundationのサイモン・ロング氏(シニアプリンシパルソフトウェアエンジニア)によると、一見無害に思えるこの機能が攻撃者による侵害を容易にしているという。
アップデートの影響
「これはそれほど大きな弱点ではない。有効なユーザー名が分かっているだけではそれほどハッキングの役には立たない。パスワードを把握する必要があるし、そもそも何らかのリモートアクセスが可能でなければならない」
「とはいえ、ブルートフォース攻撃がやや簡単になる可能性は否めない。これを受け、インターネットに接続する全ての機器に対してデフォルトアカウントを用意することを禁じる法案が提出された国もある」
アップデートしたRaspberry Pi OSイメージではpiユーザーが廃止され、初回起動時にユーザーを作成しなければならない。
この変更によって、piユーザーの存在を前提とするドキュメントやプログラムで幾つか問題が発生する可能性があることをロング氏は認める。だが、これはほとんどのOSが機能する仕組みに沿ったものであるため、「現時点で行うには妥当な変更だ」とRaspberry Pi Foundationは考えている。
Raspberry Pi OSにログインするにはユーザーアカウントが必要だ。これまではデフォルトのpiユーザーでログインできたので、セットアップウィザードの使用はオプションだった。だが今回の変更によってpiユーザーがなくなるため、セットアップウィザードはオプションではなくなる。それ以外はほとんど変わらない。全く推奨できないが、ユーザー名とパスワードに「pi」と「raspberry」を設定することも可能だ。
同時に、Raspberry Pi FoundationはBluetooth機器とRaspberry Piのペアリング方法も変更した。初めて「Wayland」の実行も実験的に有効化した。Waylandは、「UNIX」用ウィンドウシステムのデファクトスタンダードである「X Window System」の後継実装の一つだ。これらの変更の詳細は、Raspberry Pi Foundationのサイト(https://www.raspberrypi.com/news/raspberry-pi-bullseye-update-april-2022/)で確認できる。
BulletproofのCEOオリバー・ピンソン=ロクスバーグ氏は、この小さな変更は正しい方向に進む重要な一歩だと説明する。Bulletproofが実施した調査を引用し、Raspberry Pi OSのデフォルトアカウントは攻撃者が頻繁に利用するアカウントのトップ10に入っていると指摘する。
「Raspberry Pi OSを実行する機器は、インターネット上に20万台以上存在する。攻撃者にとって魅力的な標的だ。デフォルトアカウントの廃止はRaspberry Piにとって適切な措置だ。これによってRaspberry Pi機器全体でセキュリティ対策の最低限の標準が設けられ、システムを危険にさらしてきた脆弱性が解消される」
「残念だがデフォルトアカウントの存在は、Raspberry Piに限られない、はるかに大きな問題だ。デフォルトアカウントを使い続けるユーザーは非常に多く、攻撃者が悪用できる土壌を生み出している」
「当社のデータは、全Web活動の70%がbotによるトラフィックであることを示している。自動的な攻撃手法を利用するハッカーが増える中、デフォルトアカウントがハッキングを素早く連鎖させる『合鍵』として使われている」
英国では「Product Security and Telecoms Infrastructure Bill」によってメーカーや小売業者にさまざまな規制が課され、最終的にはデフォルトアカウントをプログラミングできなくなる。この法案は現時点(原文公開時点)では庶民院の第三読会前の報告審議に進んでいる。
この法案はスマートフォン、スマートTV、ゲーム機、監視カメラ、コネクテッドアラーム、スマート玩具、乳幼児監視機器、スマートホームハブ、「Amazon Alexa」などの音声アシスタント、コネクテッドアプライアンスなど、インターネットにアクセスできる全ての機器に適用される予定だ。スマート電球、スマート温度計、ウェアラブルフィットネスバンドなど、他の機器には接続できてもそれ自体は直接インターネットにアクセスしない製品も対象になるだろう。
規制に従わない場合は1000万ポンド(約16億1700万円)または全世界の売上高の4%を最高額とする罰金が科せられ、違反が続く場合は日額最高2万ポンド(323万5000円)の罰金も科される。
Copyright © ITmedia, Inc. All Rights Reserved.


Computer Weekly日本語版
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[サイボウズ株式会社] 調達業務向け「kintone×AI」活用術:味の素ファインテクノの事例も紹介 -
事例
[サイボウズ株式会社] 「DX人材育成」事例集:ノーコード開発ツールで実践する現場業務改革 -
製品資料
[サイボウズ株式会社] 生成AIを本当に使える武器にする、営業現場の「kintone×AI」活用シナリオ9選 -
製品資料
[サイボウズ株式会社] Fit to Standardのさらに先へ 「EPR×kintone」で実現する脱レガシーシステム -
製品資料
[SB C&S株式会社] 検証レポート:「Everpure」「Nutanix」「Cisco」の3Tier構成は選択肢となるか
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
2
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
3
「企業内サーバ環境の利用実態」に関するアンケート
-
4
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
5
「Microsoft 365」が乗っ取られる 跡形もなくMFAを破る手口
-
6
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
7
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
8
「最大の脆弱性は従業員」が8割 AI活用で深まるCISOの孤立と苦悩
-
9
増えすぎたAIエージェントが野良化 幹部の36%がインシデント発生時に隠したいと回答
-
10
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
5
「IT史に名を残すシステム障害」8選
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
-
8
SASE選定は「見極め力」で大きな差――本当に必要な製品を選ぶための6つの視点
-
9
Wi-Fi 7はまだ導入しなくてよい? AI時代の企業ネットワーク戦略、次の一手は
-
10
脱VMwareに成功した企業は何をどう実践した? 事例に学ぶ戦略立案&実装のコツ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー