




















グループポリシーを利用
USBメモリの不正使用防止──Windows Vista編
従業員が勝手にUSBメモリをPCに接続するのを防止する手段として、Windows Vistaのグループポリシーを設定する方法を説明する。
ネットワークセキュリティに対する最大の内部的脅威の1つであり、ネットワーク管理者にとって重大な懸念の原因となっているのが、USBメモリの使用だ。USBメモリは、社内ネットワークから大量のデータを盗むのに利用できる。ユーザーがアクセスできるものであれば、ほとんどがUSBメモリにコピーできるからだ。
「USBメモリの脅威を食い止める2つの方法」と題した前回の記事では、USBポートを(物理的に、あるいはシステムのBIOSによって)無効にするという対策の利点と欠点について述べた。今回は、USBメモリの使用を防止するためにWindows Vistaのグループポリシーを利用する方法を説明する。
Windows Vistaのグループポリシー
ユーザーがWindows Vista マシン上でUSBメモリを使用できないようにするための比較的新しい選択肢の1つが、「グループポリシー設定」の作成だ。この方法について説明する前に、読者が知っておくべき重要なポイントを述べておく。
まず、本稿で紹介するテクニックはWindows Vistaでのみ有効だ。言い換えれば、今のところ、この種のグループポリシー設定はVistaのローカルセキュリティポリシーの一部としてしか実装できないということだ。Windows Server 2008がリリースされれば、この状況が変わるだろう(訳注:本稿は2007年11月に作成された)。Windows Server 2008のドメインコントローラはグループポリシー設定をサポートするため、このポリシー設定をActive Directoryのドメインレベルで実装し、ドメイン配下のWindows XPマシンにも適用できる。
もう1つの重要なポイントは、このグループポリシー設定は、実際にUSBメモリを使用できないようにするものではないということだ。USBメモリを動作させるのに必要なデバイスドライバをユーザーがインストールできないようにするだけだ。
これは非常に重要な違いだ。その理由は2つある。まず、ユーザーが特定のストレージデバイスを利用できるかどうかは、デバイスドライバがインストールされているかどうかに依存する。グループポリシーを実装する前にユーザーが既にデバイスドライバをインストールしていれば、グループポリシーの設定いかんにかかわらず、ユーザーはそのストレージデバイスを使い続けることができる。
もう1つの理由は、デバイスドライバのインストールを禁止する各種の設定を管理者が無効にできるグループポリシー設定が存在するということだ。仮に、管理者がメンテナンスを行うためにPC上でUSBメモリを使用する必要が生じたとしよう。管理者がUSBメモリを接続すると、Windowsはデバイスドライバをインストールする。作業終了後に管理者がデバイスドライバを削除しなければ、そのドライバはPC上に残ることになる。つまり、エンドユーザーもそのドライバを利用できるため、USBメモリを使えるようになるのだ(管理者が使用したのと同じタイプのメモリをユーザーが持っている場合)。
デバイスドライバのインストールをコントロールするグループポリシー設定は、Group Policy Object EditorのComputer Configuration\Administrative Templates\System\Device Installation\Device Installation Restrictionsに格納されている。下図から分かるように、デバイスドライバのインストールを制限する設定は幾つかある。
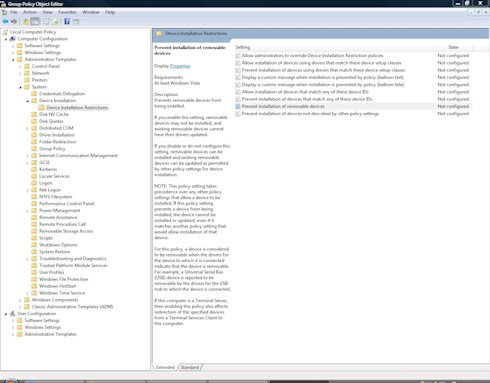 Group Policy Object Editorには、デバイスのインストールを制限する設定が幾つか用意されている《クリックで拡大》
残念ながら、WindowsにはUSBメモリの使用を一律に禁止するような設定はない。「デバイスID」または「デバイスセットアップクラス」に基づいてデバイスドライバのインストールを禁止できるだけだ(ただし、リムーバブルデバイスのインストールを禁止するオプションは存在する)。デバイスIDとデバイスセットアップクラスは各デバイスに固有の情報であり、デバイスのモデルによって異なる。例えば、あなたが2種類のUSBメモリを持っている場合、これらのメモリが基本的に同じ機能を備えていても、両者のデバイスIDとデバイスセットアップクラスは異なる可能性が高い。このため、ユーザーが使う可能性があるすべてのUSBメモリを禁止しようとするのは現実的ではない。非常に多くの種類のデバイスが出回っており、次々と新製品が出てくるからだ。
どうしてもデバイスIDとデバイスセットアップクラスを利用したいのであれば、デバイスを個別に禁止しようとするのではなく、許可されたデバイスのリストをWindowsに与え、そのほかのすべてのデバイスを禁止するという方法がある。
しかしもっと良いソリューションは、必要なデバイスドライバをすべてインストールした上で、ユーザーがそれ以外のデバイスドライバをインストールするのを禁止するポリシーを作成することだ。そのためにはまず、「Allow Administrators to Override Device Installation Restriction Policies」設定を有効にすることをお勧めする。こうしておけば、管理担当スタッフは必要があれば新しいデバイスドライバをインストールできる。
次に、「Display a Custom Message When Installation Is Prevented by a Policy」(吹き出しのタイトル)および「Display a Custom Message When Installation Is Prevented by a Policy」(吹き出しのテキスト)設定を有効にすることをお勧めする。これらの設定により、ユーザーがデバイスドライバをインストールしようとしたときにWindowsに特定メッセージを表示させることができる。吹き出しのタイトルとしては「インストールエラー」などが一般的だ。そして吹き出しのテキストには、「許可されていないハードウェアデバイスのインストールは社内セキュリティポリシー違反である」ことを説明する文章を入れる。
さらに「Prevent Installation of Removable Devices」設定も有効にすることをお勧めする。これは、ユーザーがUSBメモリのデバイスドライバをインストールできないようにする設定だ。念のため、「Prevent Installation of Devices Not Described by Other Policy Settings」も有効にしておくといいだろう。これは一種の包括的なポリシーであり、ユーザーはいかなるデバイスドライバもインストールすることが許されない。
デバイスドライバのインストール制限に関連したグループポリシーは、ユーザーによるUSBメモリの使用防止のための完全なソリューションではない。それでも、ユーザーのPCにUSBメモリのデバイスドライバがまだ組み込まれていないのであれば、デバイスドライバのインストール制限のポリシーが有効な場合がある。
次回は、ソフトウェア制限のポリシーを利用してUSBメモリの使用を防止する方法について述べる。また、社内でのUSBメモリの使用をさらに厳しくコントロールするのに役立つサードパーティーのアプリケーションも紹介する予定だ。
本稿筆のブライエン・M・ポージー氏はMCSE(マイクロソフト認定システムエンジニア)の資格を持ち、Windows 2000 ServerおよびIISに関する仕事でMicrosoft Most Valuable Professionalの認定を受けた。全米規模の病院チェーンでCIOを務めた経験を持つほか、フォートノックス(ケンタッキー州にある米軍施設)のITセキュリティを担当したこともある。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTPCコミュニケーションズ株式会社] 「回線速度不足」だけが原因ではない? Web会議の遅延を解決する方法とは -
製品資料
[東京エレクトロン デバイス株式会社] 工場の可用性向上に重要な「7つの領域」と対策 OTセキュリティ強化の基礎知識 -
製品資料
[リコージャパン株式会社] 問い合わせ対応で本来の業務が進まない、総務や情シスの負担をどう減らす? -
製品資料
[リコージャパン株式会社] 自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法 -
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
3
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
4
「データストレージの活用方法」に関するアンケート
-
5
身代金支払いは逆効果 情シスのためのランサムウェア対策ガイド2026
-
6
多要素認証導入済みでもランサムウェア被害に 復旧費用は平均2億7000万円
-
7
DXを阻む「動くだけ」のレガシーシステムに決別するための生成AI活用術
-
8
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
9
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
10
自社を守る「SCS評価制度」活用法 7割の企業が取引先起点の情報漏えいに直面
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー