





















無線LAN導入事例
フリーアドレスを超えるワークスタイルを実現した「放牧型」無線LAN
2008年5月に誕生したシグマクシス。「いつでも、どこでも、誰とでも」が可能なワークスタイルを手に入れるには、既成概念にとらわれない、自由かつ安全な無線LAN環境とセキュリティの仕組みが必要だった。
“どこでも、誰とでも”を実践するために
シグマクシスは2008年5月に、三菱商事とRHJインターナショナルジャパンの出資で誕生したコンサルティング企業だ。同社はITコンサルタント、システムインテグレーター、顧客の情報システム部門とがリスクを共有し、コラボレーションを主体とした新たな価値創造を目指している。オフィス開設に当たっては、それを本当に具現化し得るオフィス、ワークスタイルをデザインすることが必要だった。
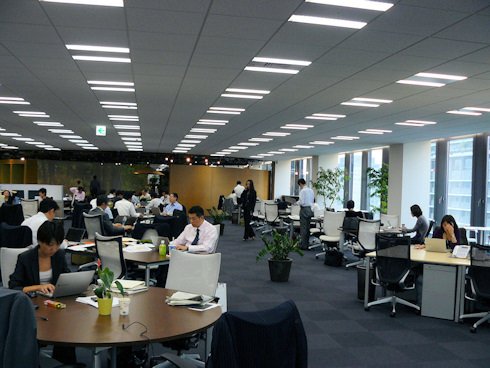 社員の自席を定めないフリーアドレスのオフィス。ここには当然ながらLANケーブルというものは一切存在しない
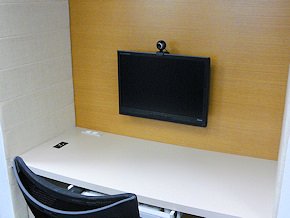 社員用のノートPCからWebブラウザでテレビ会議ができるようになっているが、センシティブな会話はブースにノートPCを持ち込んですることもできる
同社が掲げたコンセプトは「On-net Collaboration」。時と場所を選ばず、誰とでもコミュニケーションが可能なコラボレーションの場を作る上で、「島」という伝統的な日本企業のオフィスレイアウトも「自席」という概念もそぐわない。無線LANの導入とフリーアドレスの採用は必然的といえる。
オフィスには共用のデスクを数多く設置し、社員がノートPCを小脇に抱えてあらゆる場所で自由に業務ができるようにした。また、ほかの社員に気兼ねせず会話ができるよう、Web会議用のブースも設けられている。また、フロア中央には仕切りのないシアタースペースを設け、PCの資料をプロジェクタースクリーンに映し出しながらプレゼンテーションができるようにしている。
「パフォーマンス重視」で無線LANコントローラーを選定
こうした時・場所を選ばないワークスタイルを支えるインフラを構築する中で、同社が最も注力したのは無線LANのパフォーマンスだった。インフラを監修したパートナーの戸田輝信氏は、通信系大手企業などで大規模な無線LANの導入と構築を担当し、独自の実証実験に基づく独自のノウハウと実績を持つ。
 戸田氏は「無線LANではまずパフォーマンスを考慮すべき」と話す
「ビジネス環境への無線LANの導入に当たっては、パフォーマンスの問題を解決する必要がある」と戸田氏は言い切る。パフォーマンスの低下は即、ビジネスのスピードを落とす。安定して高速なスループットを出せる環境を構築するためのポイントは、電波干渉を避けた上でできるだけたくさんのアクセスポイント(以下、AP)を配置すること。このためには、無線LANコントローラーによる制御は必須になるという。
「無線LANコントローラーの選定に当たっては、複数のAPを束ねて単一のチャンネルとして運用できる製品も検討しました。チャンネル設計が要らないというメリットがありますが、パフォーマンス面で不安な部分が大きく、最終的にスループット、運用管理面で最適と思われる製品を選びました」(戸田氏)
同社が選定した無線LANコントローラーはモトローラ(旧シンボルテクノロジー)製品で、AP側は電波の中継に徹し、制御・管理機能をコントローラーに集約させるタイプだ。また、VLANによるSSIDの割り当てによってネットワーク構成を自由に拡張でき、社員用・来客用ネットワークの有線LAN経路を自動的に振り分けられるなど柔軟な運用が可能だ。
独自のノウハウで電波干渉を解消
無線LANコントローラー選びよりもさらに難易度が高いのがAPの配置だ。戸田氏によると、1台のAPが受ける電波が多いほどパフォーマンスは落ちるという。AP数が少なければ1台のAPで受ける電波数が多くなり、それだけでAPに負担が掛かってしまうのだ。APに影響を与える電波は、ノートPCやオフィス内の他APが発する電波のほか、同じビル内の別フロアから飛び込んでくる無線LANの電波などだ。
つまり、できるだけAPをたくさん配置すれば、AP1台当たりに掛かる負荷は少なくなり、より安定して高スループットを出せるのである。しかし、APの台数を増やすとAP間の電波干渉が増大し、チャンネル設計も一層難しくなる。この難問を解く鍵は戸田氏の過去の経験にあった。
「かつてある企業でオフィスの全面無線LAN化とIP電話環境の構築を行ったとき、やはり同じ問題に直面しました。クライアント数は3000と、かなり大規模です。データ・音声ストリームをフロアの死角なく受信し、ハンドオーバー時の遅延を最小限にするため、多数のAP数を配置して無理なく運用できるかどうかが問題でした。大手電機系システムインテグレーターと共同で講堂を借りてテスト環境を作り、トライ&エラーを繰り返しました。そこで得た結論が『APに遮へい板を取り付ける』という方法だったのです」(戸田氏)
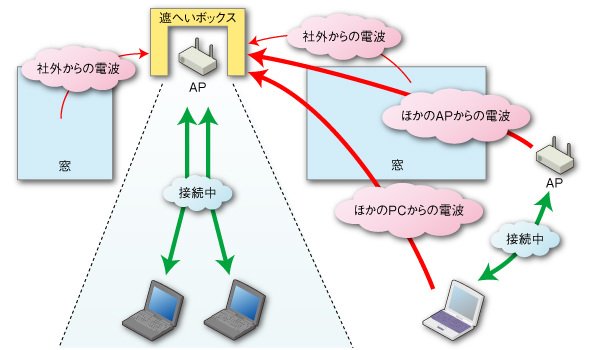 APはリンクアップしていないほかの電波にも反応し、その電波の影響が大きいほどスループットが下がる。遮へいボックスはその影響を極力少なくするためのものだ
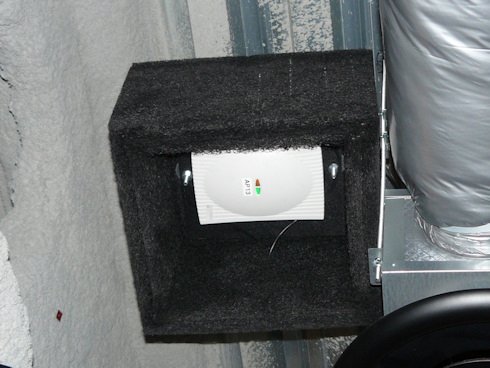 APはオフィスの天井に設置されており、遮へいボックスで囲まれている
無線LANコントローラーの中には、自動的に出力を絞って干渉を防ぐことができる製品もある。だが、電波が弱くなるとスループットも下がってしまい、根本的な解決にはつながらないことが分かった。そこで考案したのが、AP全体を板でコの字型に囲む遮へいボックスだ。特殊な素材でできており、出力を最大にしたまま多数のAPを配置できる。オフィス内にはこの遮へいボックスを取り付けた16台のAPが稼働している。
現在、同社のクライアント数はおよそ200台。1AP当たり最大10端末のアクセスを快適にこなすよう設計している。社員のほとんどは社外でも仕事を進めることが多く、十分過ぎるパフォーマンスが得られている。APはIEEE 802.11b/11g規格に対応しておりIEEE 802.11n対応ではないが、スループットに何ら問題はないという。なお、IP電話システムの導入は行わなかった。現状はIP電話端末の選択肢が限られていること、オフィス外で利用できないことを考えると、投資対効果は小さいと判断したためだ。
コネクティビティ・利便性生かすセキュリティ
コネクティビティや利便性と相反するのがセキュリティの問題だ。従来のような「オフィス内のIT資産を守る」という発想では、自由なコネクティビティや使い勝手を阻害する。同社が打ち出したセキュリティの仕組みは、社員が使うノートPCとデータセンターのサーバを重点的に守る、という発想から出来上がった。
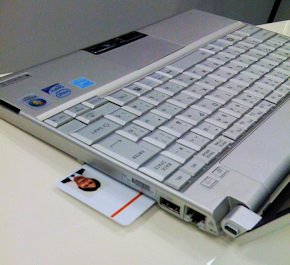 端末はICカードスロットを備えており、ここにICカード社員証を差し込まないとPCが利用できないようにしている
PC端末は、ウイルス/スパイウェア対策やボリューム/ファイル単位両面での常時暗号化機能、ファイアウォール機能を搭載し、外部からの攻撃や情報漏えいなど、あらゆるリスクに備えるようにしている。この端末のリファレンスモデルの策定は、まさにセキュリティの生命線。この作業にかなりの時間とコストを費やした。
端末からデータセンターのサーバへアクセスする際は、オフィス内外、有線/無線を問わず常にIPsecで通信を行う。各種サーバ群が収容されるデータセンターにはシグマクシスが構築した独自の総合的なセキュリティシステム「ロジカルファイアウォール」が設置されており、ユーザー認証と資産登録端末の正当性チェックを行う。セキュリティポリシーを満たしていない端末は、自社開発の検疫ネットワークシステムで必要なセキュリティパッチの更新などの処理を施す。
この方法であれば、オフィススペース内のセキュリティを厳重に固める必要はない。また、顧客が来社してオフィス内で作業を行う場合でも、インターネット接続だけであればゲスト用のSSIDを発行してアクセス手段を提供し、さらに必要ならノートPCを貸し出して、社員と同様のセキュリティレベルで利用できるようにしている。
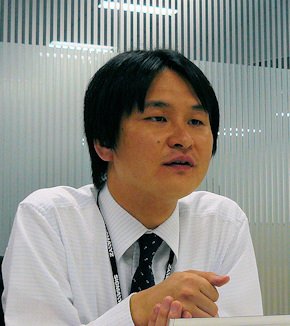 必要なアウトプットをいつ、どこでも得られる放牧型のオフィス・無線LAN環境作りを目指したと語る田中氏
戸田氏とともにインフラ構築に携わったアシスタントマネージャーの田中康道氏は「もし誰かが不正に無線LANに接続しても、ここに接続している各社員の端末は厳重に守られていますし、そもそも社内には守るべきサーバもありません。無線LANの盗聴の危険性が叫ばれていますが、IPのパケット自体が暗号化されているので問題はありません」と語る。
このセキュリティの仕組みについて、シグマクシスは従来のオフィス単位で守る方法を「鎖国型」(※注)と位置付けた上で、「放牧型」と称している。鎖国型では社外にいる社員が社内と同等のセキュリティレベルを維持することは難しく、比較的多額の投資が必要であり運用も面倒だ。特に同社のように、社員がオフィス内外に関係なく、同等のセキュリティレベルで過不足なく運用するには放牧型の仕組みが必須だった。
※注 この「鎖国型」セキュリティモデルは、オフィス内を安全に運用するというアプローチだが、社外で仕事をすることの多い社員にとって自由度が低く、利便性とセキュリティレベルを両立させることが難しい。また、入退出管理や端末管理など、セキュリティレベルを維持するのも大変だ。
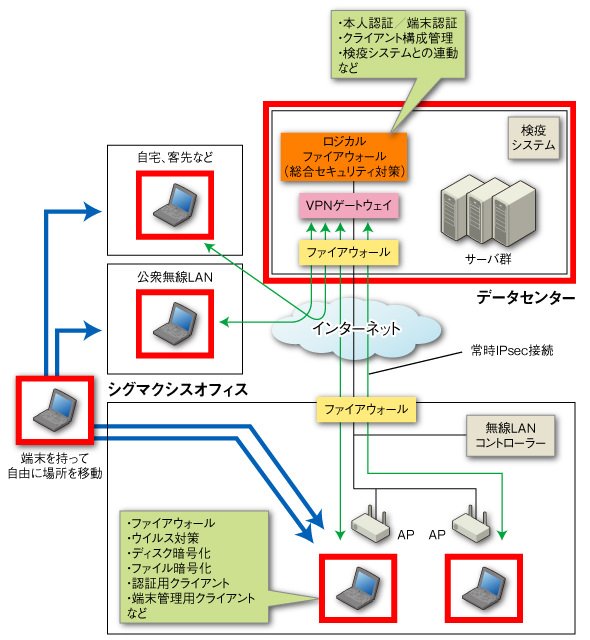 シグマクシスが採用した「遊牧型」セキュリティモデル。サーバと端末をしっかり守るという発想で構築されており、サーバへは常にIPsecでセキュアに接続する。ユーザー認証や端末チェックはデータセンター内のロジカルファイアウォールで行う
「無線LANは費用対効果が見えない、セキュリティに弱い、運用が大変、といった誤解が広まっているように思います。しかし、“無線=危険”というのはまったくの誤解であり、むしろ対策が不十分な有線の方が危険です。当社のインフラは、その誤解を解くためのモデルケースになるはず。今回のインテグレーションでは準備段階を含めて半年から1年かかりましたが、相当なノウハウが蓄積され、今なら2、3カ月で同様のインフラが構築できると思います」(戸田氏)
今企業に必要なのは、有線/無線というインフラの違いやセキュリティのアプローチにまつわる既成概念や誤解を払しょくし、クリエイティブワークのパフォーマンスを高めるための方策を考えていくことだ。シグマクシスのオフィスは、まさにその実践の場であろう。
【導入企業紹介】株式会社シグマクシス
三菱商事とベルギーのRHJインターナショナルの共同出資で誕生したコンサルティング会社。顧客とコンサルタントがそれぞれのプロジェクトに分かれて仕事を進めるというネゴシエーション型のプロジェクトデリバリーからを脱却し、共にリスクを共有しながら価値創造に向けてコラボレーションを行うという「Xpartner(クロスパートナー) for Your Z」というコンセプトを掲げる。成功報酬型モデルなど業界初の試みも意欲的に推進している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
事例
[株式会社キーエンス] PCが苦手でも自動化できる 近鉄コスモスなど4事例に学ぶ「ナビ搭載型RPA」活用 -
製品資料
[レノボ・ジャパン合同会社] 約1.39kgにAI処理能力を凝縮 持ち運べるAPU搭載ワークステーションの実力は? -
製品レビュー
[ネットアップ合同会社] ランサムウェア被害からの回復を阻む最大の壁とは? -
製品レビュー
[ネットアップ合同会社] 攻撃者は“最後の砦”を真っ先に狙う いま必要なランサムウェア対策とは? -
市場調査・トレンド
[Snowflake合同会社] AI時代のビジネスインテリジェンス変革:5大トレンドと成功戦略
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
なぜ「WSUS」を捨てない? 非推奨でも35%が使い続けるワケ
-
3
「AI時代の統合基盤・エンタープライズAI管理」に関するアンケート
-
4
1巻40TB、量子解読も防ぐ「LTO-10」 テープを侮るバックアップの盲点
-
5
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
6
クラウド時代にあえて「メインフレーム」を選びたくなる理由はこれだ
-
7
なぜサーバ価格は下がらないのか? メモリ不足は2027年も続く
-
8
Microsoft 365統一で「SharePoint」が1日2TB増 富士フイルムはどう管理した?
-
9
8割がアナログに逆戻りする“やっぱりな理由” DXを阻む2つの落とし穴
-
10
AIエージェント導入が「PoC止まり」になる企業に共通する問題点とは?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
9
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
10
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー