





















転換期迎える検疫ネットワーク【第1回】
検疫ネットワークが必要な本当の理由
「検疫ネットワーク」は導入するとセキュリティが高まるということは誰もが理解できるものの、単純に即導入、というわけにもいかないのが実情だ。そもそも、なぜ企業に検疫の仕組みが求められるのだろうか。
グローバル化に伴い、成果主義を推し進めてきた日本。睡眠時間が過去20年で最低となった日本。そのような流れの中、業務の効率化が追求される一方で、個人の仕事環境においては情報セキュリティ対策がなおざりになりがちだ。休日・出張時にも顧客の信頼度を上げることだけを考える社員の中には、利便性を優先するあまり、会社でせっかく導入したウイルス対策ソフトやパーソナルファイアウォールの機能をオフにしているケースがあるかもしれない。
だがその社員自身はよくても、そのたった1人、たった1台のクライアントPCが原因で企業にとって深刻なセキュリティ被害に発展してしまう可能性がある。社内ネットワークを安全に守るためには、企業が定めたセキュリティポリシーに違反しているクライアントPCを発見、これを排除・隔離して、修正する仕組みがなければならない。そうした違反PCに対して「検査」「隔離」「治療」を行ってくれる検疫ネットワークへの注目度は、依然として高い。
しかし、検疫ネットワークを実現するための手法やインフラは多種多様であり、ユーザーにはなかなか全体像が見えにくい。本特集は数回にわたり、検疫ネットワークのもたらす利点や課題、製品の選択基準などについて、基本的なトピックから最新事項までを解説し、導入前に検討すべきポイントを明らかにしていく。
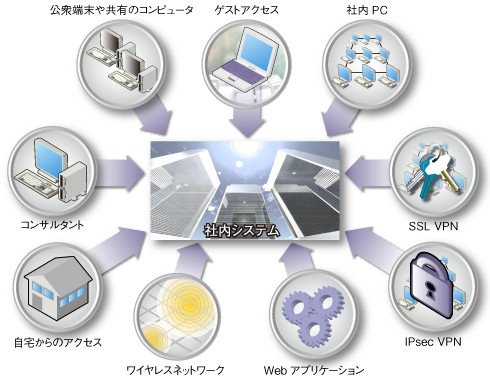 企業ITシステムの利用者の数は増加、さらに多様化しているが、セキュリティポリシーを満たしていないエンドポイント(クライアント)は、社内ネットワークやあなたの大事なデータを危険にさらすことになる
検疫システムの概念
クライアントPC側が適切に脆弱性を解消し、ウイルス対策ソフトやパーソナルファイアウォールを最新の状態にアップデートしていれば、本来ウイルスの攻撃は防げるはずである。セキュリティ意識の高い企業であれば、こうした対策をセキュリティポリシーとして明文化していることだろう。しかし、企業としてのポリシーを決めてあっても、また社員にこれを守るよう強く指導していても、常に守られていなければ企業はリスクを抱えたままの状態にあるといえる。1人の社員の不注意や、いい加減な気持ちが、情報セキュリティ上大きな問題を生み出してしまうのだ。
PCがウイルスに感染してネットワークがダウンした、あるいは内部から情報が漏えいしたなどの被害を仕組み的に発生しないようにする上で、検疫ネットワークは有効な手段となる。
検疫ネットワークは通常、PCが社内ネットワークに接続された時点で、
- ウイルスに感染していないか
- OSなどのセキュリティパッチが適用されているか
- ウイルス対策ソフトなどのセキュリティソフトが稼働しているか
- パターンファイルは最新のものか
などの項目を検査する。
どのような項目を検査するのかは、企業のセキュリティポリシーによって決めることが可能だ。また、そのポリシーに基づいて検査する項目は、検疫ネットワークの「健全性のチェック」という機能により定義する。そして、定義した項目に沿って、健全ではないと判断されたPCをネットワークに参加させないようにする。しかし、そのPCはネットワークに参加させないと、修復ができなくなってしまう。特にOSのセキュリティパッチやウイルス対策ソフトのパターンファイルは主にネットワークからダウンロードされるため、単純にネットワークから切り離してしまうと、このPCは不健全なままになる。そのため検疫ネットワークでは、不健全なPCは健全化するのに必要な資源にのみアクセス可能なネットワークに隔離されるわけである。そして、その隔離されたネットワークを用いてPCの修復を行う。
ポリシー違反PCを検閲する「健全性チェック」
企業内におけるセキュリティリスクを軽減するには、クライアントPCのウイルス対策ソフトやパーソナルファイアウォール、パッチ適応による脆弱性の排除といった複数のセキュリティ対策を確実に行うことが不可欠である。本来、パッチを適用し、ウイルス対策ソフトやパーソナルファイアウォールソフトが導入されていれば、基本的に内部からのウイルス感染は防げるはずだ。にもかかわらず、検疫ネットワークが登場した背景には、企業内のクライアントすべてが適切にパッチを適用し、セキュリティ対策をしているかどうかまでをシステム管理者が即座に調べることはできないという実情がある。すべてのクライアントPCに対して完全なセキュリティレベルを維持することは、非常に困難な作業といえる。
例えばPCが長期間LANから切り離されていると、最新のパッチやウイルス定義ファイルの更新が受けられないだけでなく、次のようにユーザーが勝手に自分のPCの環境を変更した結果、脆弱性ができてしまい、全体のセキュリティレベルが低下する恐れがある。
ウイルス対策ソフトが導入されているが、正常な運用がなされていない
◆事例
- ウイルス対策ソフト/パーソナルファイアウォールを停止している
- パターンファイルを長期間更新していない
- 何らかの不具合により、正常に運用されていない
OSのセキュリティパッチ適用がユーザー任せになっている
◆事例
- 手間、時間がかかって面倒なため放置している
- 適用しなくても業務が継続できてしまうのでわざと放置していた
ほかのセキュリティソフト(資産管理ソフトやPC暗号化ソフトなど)の運用が徹底されていない
◆事例
- ソフトを勝手に停止している
- 正常に動作しているかチェックする仕組みがないので、運用ルールを無視した使用をしていた
- 勝手に未許可のソフトをインストールして使用していた
こうした状況に対して検疫ネットワークが導入されていれば、クライアントPCの状態が企業のセキュリティポリシーに適合しているか、健全であるかどうかを検査した上で、もしNGであれば治療を施すことができる。これにより、「利便性を優先するためにセキュリティは後回し」「仕事が忙しくて更新する暇がない」などさまざまな“事情”から安全な状態になっていないクライアントPCが社内ネットワークに接続されたままになることがなくなる。
セキュリティ対策がなされているクライアントPCのみを社内ネットワークに接続させる、検疫ネットワークの中心となる機能、それが健全性チェック機能である。その名の通り、クライアントPCの健全性を確かめる仕組みを指す(製品によってはホストチェック、ホストインテグリティなどと呼ばれる)。
自動的な「隔離」
以上のように検疫ネットワークの健全性チェック機能を利用すれば、クライアントPCにセキュリティポリシーを徹底させることが可能だ。ただし、PCの健全性をチェックし、その情報が管理者に迅速に通知されたとしても、ユーザーに対してその旨を伝えた上で健全性を確保してもらうような運用になっている場合、そのPCは問題が発生しているにもかかわらず、最低でも10分程度はネットワークに接続することになる。特にワームのような伝搬性があるマルウェアだとすると、その10分間で全社のPCが影響を受けてしまう可能性さえある。そのため、健全性をチェックし、その結果により自動的に問題のあるPCを「隔離」することが求められる。
そして「治療」へ
社員の意識に頼ることなく、ポリシーの順守を強制させる仕組みをITとして確立するためには、問題のあるPCを自動的に隔離したら、そのPCを「治療」までしてあげる必要がある。
例えば、現在ビジネス現場において最も使われているノートPCは、顧客のプロジェクトで外出先からリモート接続する際などに有効活用されている。このような状況において、個々のノートPCには、ISMS(情報セキュリティマネジメントシステム)の基準に従ってウイルス対策ソフトやHDD暗号化、トークンによる認証といったさまざまな情報保護対策が施されているであろうが、運用面では社員1人ひとりに管理が委ねられているケースが多い。そのため、そのPCが社内ネットワークにおけるIT統制上の弱点となるリスクも存在する。そこですべてのノートPCにセキュリティポリシーを強制し、統制を徹底する必要がある。
だが、ISMSに基づいたセキュリティの運用を進めていく中で、情報セキュリティ管理室が描くセキュリティ像と現場の状況が次第に懸け離れていってしまうことはよくある。管理室が多数の文書を作成し、情報セキュリティの啓発に努力しても、現場で守られていなくては意味がない。一方、現場の社員からすると、ポリシーが守られていないからといって一方的にネットワークから遮断されてしまっては、せっかくのノートPCを活用できないことになる。現場の社員にとっては顧客プロジェクトを進めることが最優先であり、例えば故意ではないにせよ、長期的な出張に出かけているため一時的にパッチの適用がおろそかになっていた、という事態は十分に起こり得るだろう。
そこで、セキュリティポリシーを強制・統制したい情報セキュリティ管理者と現場のタイムリーな対応を求められている社員双方にとって、満足する仕組みが必要だ。つまり、定められたセキュリティ要件に合致しているかどうかをチェックし「検査」するだけではなく、万一要件を満たしていない場合は正規の社内ネットワークから「隔離」して、合致した状態になるよう、ヘルプデスクに頼らず自動で「治療」する――その上でネットワーク接続を許可する仕組みである。
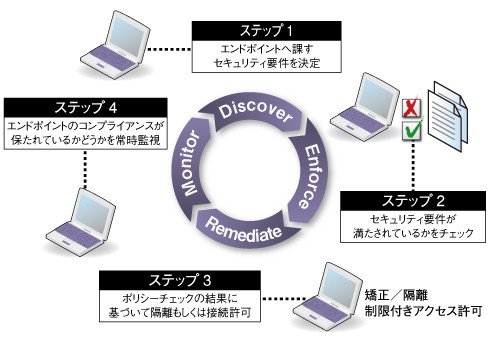 社内ネットワーク環境がどんなにセキュアに保たれていても、そこへアクセスするエンドポイント(クライアントPC)のセキュリティレベルが低ければネットワークの脅威は高まる。社内ネットワークへ脅威の侵入を許さないために、検疫ネットワークは4つのステップで企業が定めたセキュリティポリシーをエンドポイントに強制する
ウイルス感染による情報漏えいやネットワークダウンなどの被害に遭ったときの復旧費用や業務停止による損害を最小限に抑えるために、保険の意味でも検疫ネットワークを導入したいと考える企業は多い。そのニーズに応えるべく、検疫ネットワークを実現するためのNAC(Network Access Control)ソリューションと呼ばれる製品が世の中には既に数多くリリースされている。しかし、大半の企業は一度は検疫ネットワークの導入を検討したことがあるにもかかわらず、導入自体があまり進んでいないのが現状のようだ。次回は、その理由について、検疫ネットワークを導入する上で考慮すべき課題を基に説明するとともに、解決に向けたアプローチを紹介していこう。
<筆者紹介>
恒川雅俊
マクニカネットワークス ソリューション営業統括部 第2部
ネットワーク機器商社で、企業システムの「セキュリティ」を追求すべく、NACソリューションを大手システムインテグレーターとともに製造・流通・金融・官公庁・大学などのユーザーに提案している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[横河レンタ・リース株式会社] 「Wi-Fiにつながらない」「会議中に途切れる」の原因を切り分けやすくするには -
技術文書・技術解説
[アトラシアン株式会社] AIを導入で終わらせない、個人の利用から組織の成果に変えるリーダーの実践指針 -
製品資料
[アトラシアン株式会社] 生成AIの全社展開とROI最大化を阻む“ナレッジの壁” 突破するための4ステップ -
製品資料
[株式会社Helpfeel] コールセンター長を悩ませる「4大課題」と解決策 -
製品資料
[株式会社Helpfeel] 調査結果で見る「社内問い合わせ」の現状 ストレスや工数圧迫の原因は?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
2
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
3
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
4
社外との大容量データ共有をどう統制する? AbemaTVの「Dropbox」活用術
-
5
冷凍庫が一晩で50℃に 仏約700拠点を襲ったOT攻撃、侵入口は「遠隔管理」
-
6
WordPressサイトの4割が旧版のまま 自動更新が止まる組織の共通点
-
7
「データ活用とAI活用の実態」に関するアンケート
-
8
ユナイテッド航空がAI予約エージェントを遮断、そのとき航空業界は何を失うのか
-
9
「Azure OpenAIなど生成AI」に関するアンケート
-
10
「Confluence」が使うAxisで悪用、BIG-IPも修正――今朝の情シスニュース
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
4
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
5
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
「Microsoft 365」徹底解説ガイド テレワーク時代のセキュリティ対策編
-
10
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー