





















無線LANセキュリティ再考
無線セキュリティ最前線――今そこにあるWi-Fi機器を“見える化”
内部統制で守りムード一色の企業ネットワーク。だがそれだけでは攻めのIT戦略にふさわしいインフラは作れない。危険があるのは有線も無線も同じ。思い込みや偏見にとらわれず無線セキュリティを見据えるべきだ。
Wi-Fiを禁止すれば安心なのか?
この数年間で、企業ネットワークのトレンドはすっかり内部統制/コンプライアンス対策一色となり、情報資産や既存の社内インフラをいかに守るかというテーマが大きな位置を占めるようになった。一方で、依然として「ワイヤレス=危険」という誤解が世にまん延しており、セキュリティポリシーとしてWi-Fi(※1)の利用を禁止している企業も決して少なくはない。
※1 業界団体Wi-Fi Allianceが無線LANの普及を狙いIEEE規格に付けたブランド名。本稿では内外の無線LAN環境・サービス全般を指す言葉として使う。
このポリシーは一見、まっとうな考えのようにも思えるが、本当に徹底できるのだろうか? 小規模なオフィスでは社員が持ち込んだアクセスポイント(AP)が机の下などに隠れていることがあるし、社員のノートPCでアドホックモードをオンにしている人も見かける。
本当に無線LAN利用を禁止するなら、Wi-Fiが社内で使われていないことを24時間監視し、記録する仕組みと管理が必要だ。極論するなら、Wi-Fiを許可、あるいは禁止のいずれを選んでも、社員の無線LANに対するニーズはなくなるどころか、増す可能性が高い。いずれにせよ、有線/無線にかかわらず、今後も全般的なセキュリティ投資と管理が必要であることに変わりはないのである。
一方で、無線LAN市場のセキュリティへの取り組みは格段に進んでいる。無線LANの業界団体であるWi-Fi Allianceが2002年にIEEE 802.11i(※2)規格に基づくAES(Advanced Encryption Standard)による強固な暗号化とIEEE 802.1X認証に対応する「WPA2」は、既にほとんどの無線LAN機器に搭載されている。またネットワーク機器ベンダーからは、無線LAN向けのIDS(侵入検知システム)やファイアウォール、不正AP検出などの機能を備えたシステムが多数販売され、無線LANセキュリティ技術そのものも進化の一途をたどっているのだ。
※2 無線LANセキュリティの標準を規定するIEEE規格。
無線LAN規格の誕生から、2008年で11年目となる。高速無線LAN規格IEEE 802.11nの進展(特集記事「ドラフト段階でも実用期――IEEE 802.11nの最新動向」を参照)とともに、ようやく次世代オフィスのキーテクノロジーとして発展を遂げた。既存のインフラを守るだけでなく、むしろセキュアなワイヤレス環境の運用も積極的に検討していくべきだろう。では、無線LANセキュリティの具体的な対策は現状どうなっているのか。
| 規格 | 策定時期 | 通信速度(理論値) |
|---|---|---|
| IEEE 802.11 | 1997年6月 | 2Mbps |
| IEEE 802.11b | 1999年10月 | 11Mbps |
| IEEE 802.11a | 1999年10月 | 54Mbps |
| IEEE 802.11g | 2003年6月 | 54Mbps |
| IEEE 802.11i | 2004年6月 | ※セキュリティ規格 |
| IEEE 802.11n | 2009年(予定) | 最大300Mbps |
無線LANのリスクと対策とは
無線LANは、きちんとセキュリティ管理をしない状態で利用すると、機密情報漏えいや不測の攻撃などの大きなセキュリティリスクを生み出すが、それは基本的に有線LANとて同じことである。無線LANの特性とセキュリティリスクを理解し、そのリスクに備えてしっかり管理することが求められる。
無線LANセキュリティのポイントは大きく分けて次の3点がある。
- 通信内容の傍受を防ぐための暗号化
- 不正な利用者のアクセスを遮断するためのユーザー認証
- 無線LAN全体に対する不正侵入を防いだり、不正APやクライアントを排除して全体を可視化するための全体統制
1と2については、既に無線LAN規格「WPA2(Wi-Fi Protected Access 2)」で実現している。WPA2はWPAの後継規格であり、IEEE 802.11iで定めたセキュリティ要件を実装したものだ。WPA2は、WEPで利用している「RC4」ベースの暗号化に加え、2000年に米国政府の標準暗号として採用されたAESを暗号アルゴリズムとしてサポートし、一定時間ごとに暗号鍵を自動的に変更するTKIP(Temporal Key Integrity Protocol)の仕組みも備えている。3については、後述する無線LANコントローラーが必要となる。
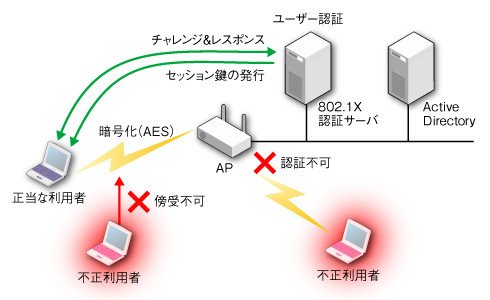 EAPモードにおけるWPA2セキュリティの基本的な仕組み
| 種類 | 説明 |
|---|---|
| WEP | 最も古い規格で、RC4ベースで暗号化を行う。暗号鍵は固定されており、容易にクラッキングできるため、今日では特別な事情がない限り使用は推奨されない |
| WPA-PSK | IEEE 802.11iのドラフトをベースに策定されたホームユース(パーソナルモード)規格。RADIUSサーバを必要としないため、ユーザー認証は簡易的。動的な鍵交換、暗号方式が改良された |
| WPA-EAP | IEEE 802.1X認証と組み合わせて使う、企業向けセキュリティ機能。暗号方式はRC4が使われる |
| WPA2-PSK | WPAを改良した規格で、家庭向けのWPA-PSKの後継規格。暗号化方式に128、256ビットのAESを利用できる。Windows XP SP2以降で正式対応 |
| WPA2-EAP | WPA-EAPの後継規格。IEEE 802.1Xによるユーザー認証が可能で、WPA2-PSKと同じくAESによる暗号化に対応。Windows XP SP2以降で正式対応 |
ちなみに、WPA/WPA2には、家庭向けの「パーソナルモード(PSK)」と企業向けの「エンタープライズモード(EAP)」の2つがあるが、EAPモードはIEEE 802.1X(RADIUS)ベースのユーザー認証環境を前提としている。認証にはTLS、TTLS、LEAP、EAP-FAST、PEAPなどさまざまな方式を選べるが、認証クライアント/認証サーバ双方に電子証明書を用意し、相互の真証性が保証されるTLSが最も安全性が高い。
| 認証方式 | 説明 |
|---|---|
| EAP-TLS | サーバ、クライアントの双方に電子証明書が必要。相互認証による強固なセキュリティを実現するがWindows以外のOSはサプリカントソフトが必要 |
| EAP-TTLS | サーバ側の電子証明書のみで運用できるのでEAP-TLSよりも運用しやすい。クライアントからはIDとパスワードで認証を行う |
| Cisco LEAP | シスコシステムズの認証方式で長らく利用されていたが、辞書攻撃による脆弱性があり、推奨されていない |
| Cisco EAP-FAST | LEAPの後継規格。電子証明書を用いずに安全に認証ができるのが特徴で、証明書のメンテナンスが不要 |
| PEAP | マイクロソフトが提唱する認証方式。TTLSと同等の認証機能を持ち、サーバ側に電子証明書が必要 |
なお、電子証明書を使った認証では、電子証明書のハンドリングと運用が問題となる。特にTLSのようにクライアントにも証明書が必要な仕組み(※3)では、ユーザーごとに証明書の発行/失効を行わねばならず、運用負荷が増大する。
※3 ただし、シスコシステムズ独自の認証プロトコルEAP-FASTは、証明書なしにTLSとPAC(Protected Access Credential)で安全な通信を確保することができる。
このように、無線LAN認証を取得したAP/クライアントを利用し、RADIUSサーバを設置すれば、データの暗号化とユーザー認証という最低限のセキュリティを確保し、データの傍受による情報漏えいや正規利用者以外のアクセスを阻止することが可能だ。これから無線LAN環境を導入しようと考えているなら、まずは、この2つを満たすことを条件に具体的な機器選定や運用方針を検討すべきだろう。
全体統制こそ無線LAN環境構築のゴール
しかし、無線LANの規格とIEEE 802.1X認証だけでは、高いセキュリティ要件を満たすことは難しい。例えば、社員が勝手に持ち込んだAPや不正に仕掛けられたAPなどのローグAP(管理されていないAP)を検出したり、不正なクライアントのなりすましによる接続を阻止することは難しいのだ。社内外のワイヤレス環境を見える化して、適切な対策を講じる仕組みが要る。
この役割を担うのが、無線LANコントローラー(あるいは無線LANスイッチ)だ。無線LANコントローラーは、無線LAN全体を統制するために必須の機器といえる。
コントローラーの役割は、無線LAN環境の全体統制である。無線/有線の両面で定期的にモニタリングを行い、無線LAN環境の稼働状況をリアルタイムに可視化。ローグAPや悪意のあるAPなどを検出したり、IDS/IPSと連携して不正APや不正クライアントの接続を遮断したりできる。
このような管理は、コントローラーと各AP間が各種制御データをやりとりして実現しているわけだが、その一方で、コントローラーとAPとの通信経路におけるセキュリティが問題となる。最新のソリューションでは、これらのコントロールにおけるセキュリティ技術についても格段に進歩している。
例えば、シスコシステムズの「Cisco 4400シリーズ」では、LWAPP(Lightweight Access Point Protocol ※4)という仕組みを採用している。LWAPPはコントローラーとAP間のデータをカプセル化してトンネルを作り、傍受や割り込みを阻止する。また、機器にはX.509の証明書がインストールされており、これを使って相互認証を行うことで、なりすましを防ぐことが可能だ。この機能は標準化に向けた提案が行われ、現在IETFの「CAPWAP」というワーキンググループで検討が進んでいる。
※4 複数の無線APと無線LANコントローラーの間でQoS(サービス品質)や端末認証など制御情報のやりとりを高速化するプロトコル。
 シスコシステムズ「Cisco 4400シリーズ」
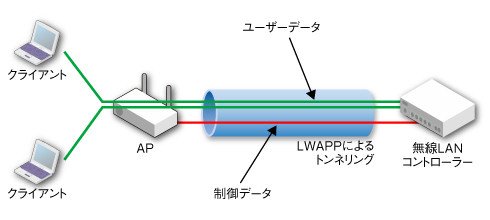 LWAPPはコントローラーとAPの間をトンネリング化し、安全にデータを伝送できる
さらに、同シリーズには、MAC層の802.11管理フレームを保護するための「MFP(Management Frame Protection)」という仕組みが採用されている。従来、MAC層にはセキュリティの仕組みとして管理フレームを保護する機能がなく、データの盗聴や暗号鍵の解読、DoS(サービス妨害)攻撃などにさらされる脆弱性が指摘されていた。
MFPはこの問題に対応するため、管理フレームに署名(MIC)を入れ、正当な管理フレームの通信だけを許可し、署名が入っていないものを破棄、または警告を発するようにしている。これによって、許可されていない無線機器のなりすましやMITM攻撃(Man-In-The-Middle攻撃 ※5)を効果的に阻止できる。
※5 認証プロセスの完了したクライアントとサーバ間に侵入し、送信者のパケットを偽装して攻撃を行うこと。
このように、有線と同等のセキュリティを確保する上で、無線LANコントローラーの存在は極めて大きい。年内にはスマートフォンなどの小型携帯デバイスが出そろい、今後も無線LAN環境のニーズは一層高まっていくと思われる。決して安価な装置ではないが、無線LAN導入によって得られる利便性や生産性の向上とともに、運用コストの削減、高度なセキュリティニーズの対応などを考慮すると、その投資効果は大きいといえる。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
事例
[株式会社グローバルウェイ] 事例に学ぶ、マルチAIエージェント基盤による製造業DXの実現方法 -
事例
[株式会社グローバルウェイ] ポリプラスチックスに学ぶERP刷新 開発を大幅に効率化したアプローチとは? -
製品資料
[株式会社バッファロー] テナント入居時の落とし穴 節約のための「家庭用Wi-Fiルーター利用」がNGな訳 -
製品資料
[株式会社ネットワールド] サプライチェーンのリスク対応は急務 いま中小企業に必要なセキュリティ対策は -
製品資料
[パーソルクロステクノロジー株式会社] 失敗しない、「DXコンサルティング」活用ノウハウ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
3
Java SEに「Java4Shell」、WebLogicも修正――今朝の情シスニュース
-
4
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
5
月15万件の電話をAIで自動化した「焼肉きんぐ」 AIエージェント活用術
-
6
「うまい棒」のやおきんが挑むランサムウェア対策 約2カ月で導入し、少人数運用を実現
-
7
なぜ「WSUS」を捨てない? 非推奨でも35%が使い続けるワケ
-
8
なぜ「Microsoft Teams」がランサムウェアの入り口になるのか?
-
9
大和証券や日経も被害に 2026年秋のインシデント集中で崩れた「防御の前提」
-
10
AI時代のITインフラ変革 ネットワークの重要性と「予測をやめる投資」とは
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
5
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
6
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
7
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
-
10
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー