





















「Twitter」や「GitHub」など有名Webサービスがダウン
IoTマルウェア「Mirai」の大規模DDoS攻撃の黒幕は? 専門家が指摘する多くの疑惑
DynへのDDoS攻撃の影響で、大手サイトが長時間利用できなくなる障害が発生した。マルウェアに感染したIoTデバイスのボットネットが攻撃に使われたとみられているが、全容究明には多くの問題の考察が必要だ。
 DynのWebサイト《クリックで拡大》
DNSサービスを提供する企業であるDynを標的に、前例のない大規模な分散型サービス妨害(DDoS)攻撃が2016年10月21日に相次いで行われ、同サービスを利用していた大手Webサイトが軒並みアクセス不能となり、多くの問題が残された。
攻撃を受けてDynのDNSサービスは同日朝から終日不調が続いた。最初は主に米国東海岸のオペレーションに影響が及び、「Twitter」や「Reddit」「Spotify」「GitHub」「The New York Times」など、多くの人気Webサイトが利用できなくなったと報じられた。
併せて読みたいお薦め記事
DDoS攻撃のトレンドと対策
IoT(モノのインターネット)のセキュリティ対策
「これは非常に分散された巧妙な攻撃であり、数千万のIPアドレスが関与していた」。Dynの最高戦略責任者を務めるカイル・ヨーク氏は、10月21日の朝に始まったDDoS攻撃について報告した公式ブログ記事で、この攻撃をそう要約している。DNSサービスを手掛ける同社が攻撃の第1波を検出したのは同日午前7時ごろ(米国東部標準時、以下同じ)だった。同社は約2時間以内に顧客へのサービスを復旧できた。だが、正午ごろに攻撃の第2波が検出された。
「第2波はよりグローバルだった(つまり、その影響が及んだのは米国東海岸のオペレーションだけにとどまらなかった)。だが、1時間強で攻撃を緩和でき、サービスは13時ごろに復旧した。ネットワーク全体が停止することもなかった。ただし、一部の顧客はその間、レイテンシ(遅延)の増加に見舞われていた」
第3波の攻撃も試みられたが、Dynは、「顧客に影響を与えることなく、それを緩和することに成功した」とヨーク氏は説明している。
Sophosの主席リサーチサイエンティスト、チェスター・ウィスニウスキー氏は、「Dynは、膨大な数(「数千万」もの)のIPアドレスによる攻撃への関与を発見した。その数は、ボットネットに組み込まれたモノのインターネット(IoT)デバイスの数を反映している可能性がある。だが、その数は、IPアドレススプーフィングによって膨大になっている可能性の方が高い」と指摘する。さらに同氏は、こう述べている。「技術的には、この攻撃は1台のデバイスから実行されていた可能性もある。ただし、多くの人は、攻撃に関与していたデバイスの数は5万台程度だろうと考えている」
多くの問題と、少ない答え
DynのDNSサービスを狙った大規模DDoS攻撃が、数百万人のインターネットユーザーに影響したことははっきりしているが、専門家からさまざまな切り口による解説や指摘がなされており、この攻撃の全容を究明するには、まだ多くの問題の考察が必要となっている。
「DynのDNSサービスに対するDDoS攻撃では、マルウェア『Mirai』に感染したIoTデバイスのボットネットが利用された」との見方が早くから出ており、これはFlashpointとAkamaiの両社によって確認されたと報じられている。
「DynのDNSに対するDDoS攻撃に使われたインフラの一部は、マルウェア『Mirai』を悪用して作られたボットネットだった」と、セキュリティベンダーのFlashpointは述べている。しかし同社は、「Miraiボットネットが2016年10月21日のDynを狙った攻撃に使われたことは確認しているが、このボットネットは、『Krebs on Security』やOVH(フランスのインターネットサービスプロバイダー)に対するDDoS攻撃に使われたボットネットとは別物だ」とも指摘している。
一方、F-Secureの最高リソース責任者を務めるミッコ・ヒッポネン氏は、DDoSをサービスとして提供するダークWebサイトに掲載された広告について、Twitterで次のように報告している。
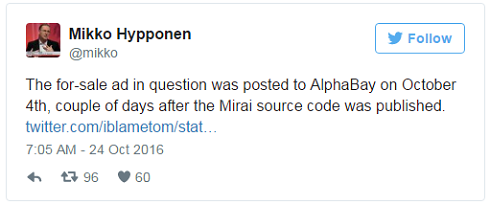
この報告に続いて『Forbes』は、TorベースのAlpha Bay市場で、「7500ドルと引き換えに、10万ノードの強力なボットネットから1TbpsのDDoSトラフィックを送信する」サービスの売り手を発見した。『Forbes』は、この売り手は、Miraiボットネットコードがリリースされてから数日後に、「Miraiベースのボットネットを構築した」と主張したと報じている。
この攻撃の裏で糸を引いていたのは誰か。情報セキュリティの専門家ブルース・シュナイアー氏は2016年9月、インターネットの弱点を探っているとみられる組織についてのブログ記事を公開した。「何者かがこの1~2年、インターネットの基幹部分を担っている企業の防御態勢を探っている」と同氏は指摘している。
だが、シュナイアー氏は、Dyn DNSに対するDDoS攻撃についてのブログ記事で、「この攻撃はそうした調査の一環である」との見解や、「これは中国発の攻撃である可能性がある」との見解は示していない。「今になってみると、9月のブログ記事は、Dyn DNSに対する攻撃を予言していたように見えるとしても、この攻撃は、インターネットインフラについて探りを入れる目的での攻撃よりも、ブライアン・クレブス氏が運営するKrebs on Securityに対するDDoS攻撃と関連している可能性の方が高いと思う。それに、中国がインターネットに先制攻撃を仕掛けるとは思えない」
Dyn DNSに対するDDoS攻撃に中国のハッカーが関与しているかどうかはさておき、Miraiベースのボットネットで使われたIoTデバイスの多くは中国製だ。『Reuters』の報道によると、防犯カメラ部品を製造する中国企業であるHangzhou Xiongmai Technologyは、米国で販売されている製品の一部をリコールすると表明したという。
まだ答えが出ていない1つの重要な問題は、攻撃の主体だ。少なくとも攻撃の一部は、Miraiボットネットに組み込まれたデバイスを使って行われた。だが、攻撃の黒幕が誰かを示すものは何もない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社グローバルウェイ] 事例に学ぶ、マルチAIエージェント基盤による製造業DXの実現方法 -
事例
[株式会社グローバルウェイ] ポリプラスチックスに学ぶERP刷新 開発を大幅に効率化したアプローチとは? -
製品資料
[株式会社バッファロー] テナント入居時の落とし穴 節約のための「家庭用Wi-Fiルーター利用」がNGな訳 -
製品資料
[株式会社ネットワールド] サプライチェーンのリスク対応は急務 いま中小企業に必要なセキュリティ対策は -
製品資料
[パーソルクロステクノロジー株式会社] 失敗しない、「DXコンサルティング」活用ノウハウ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
3
Java SEに「Java4Shell」、WebLogicも修正――今朝の情シスニュース
-
4
WordPressサイトの4割が旧版のまま 自動更新が止まる組織の共通点
-
5
なぜ「Microsoft Teams」がランサムウェアの入り口になるのか?
-
6
「ランサムウェア対策製品」選びに失敗しない“4つのチェックポイント”
-
7
AI時代のITインフラ変革 ネットワークの重要性と「予測をやめる投資」とは
-
8
「Confluence」が使うAxisで悪用、BIG-IPも修正――今朝の情シスニュース
-
9
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
10
冷凍庫が一晩で50℃に 仏約700拠点を襲ったOT攻撃、侵入口は「遠隔管理」
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
5
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
6
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
7
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
-
10
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー