





















転換期迎える検疫ネットワーク【第2回】
なぜ普及しない? 検疫ネットワークの抱える課題
端末の検疫システムは、多くの企業に求められているにもかかわらず、導入自体はあまり進んでいない。普及しない理由とそこから考えられる正しい導入のアプローチを探る。
前回の「検疫ネットワークが必要な本当の理由」では、検疫ネットワークが果たす「検査」「隔離」「治療」の機能の流れについて触れた。こうした検査/隔離/治療の自動化ツールとして、検疫ネットワークに関心を持つ企業は多い。しかし、大半の企業が検疫ネットワークの導入を検討しているにもかかわらず、導入自体が進んでいないのはなぜか。ここでは、検疫ネットワークを導入する上で考慮すべき課題を整理し、その解決に向けたアプローチを説明しよう。
混用されがちな「NAC」という略称
まず、今回の内容への理解を深めてもらうために、「NAC」という用語の意味を整理したい。というのも、一般的に検疫ネットワークといわれるソリューションは、クライアントPCのネットワークへの接続に際して一定の条件を課すものである。しかし昨今の状況を考えると、接続に際してのコントロールのみでは、企業ネットワークに対して十分なセキュリティを発揮できない可能性がある。
NACという用語は、以下の2つの意味で使われている。
- 「Network」への「Admission(入場・許可・承認)」を「Control(制限)」する略称としてのNAC
- 「Network」での「Access(接続)」を「Control(制限)」する略称としてのNAC
1.は、企業ネットワークに対するクライアントPCの接続そのものを制限することを意味する。その対象は、セキュリティポリシーに適合しないクライアントPCの社内ネットワークへの接続や持ち込みPCなどの不正接続である。
2.は、認証された正規のユーザー/端末に対してネットワークの接続先を制限することである。具体例を挙げると、営業部門の特定ユーザー以外はファイルサーバ上の顧客情報データにアクセスさせないといったことだ。
これら2つの「NAC」は、接続前、接続後で区別されて使用される。ネットワークに接続するユーザー/端末に対して接続そのものを制限する「Pre-Admission=Network Admission Control」(ネットワーク接続前の制御)、そしてネットワーク接続されたユーザー/端末に対してアクセス先の情報資源(リソース)、アプリケーション、使用可能なデバイスなどをポリシーによってコントロールする「Post-Admission=Network Access Control」(ネットワーク接続後の制御)である。一般に、Pre-AdmissionのNACが検疫ネットワークとして説明されることが多い。
検疫ソリューションが抱える課題
さて本題に戻るが、検疫ネットワークの普及を阻む要因として現在考えられるのは次の4つの課題である。
- 導入・運用時のコストが高い
- 保護する対象が明確でないためコスト対セキュリティ効果が見えにくい(排除できるセキュリティリスクは大きくない)
- 端末のネットワーク接続を制限しても、いったん接続された端末に対しては制御ができない
- いざというときに未知の脅威への対応ができない
以下に、それぞれの課題について説明する。
導入・運用時のコストが高い
検疫ネットワークを実現するに当たり、多くの機器、運用ルールのメンテナンスが必要になるため、導入コストや運用コストが多大になる。また、多種の機器とソフトとの組み合わせに配慮する必要性もある。そのため、シンプルなシステムでかつ容易に導入可能な対策が求められる。
保護する対象が明確でないためコスト対セキュリティ効果が見えにくい
現存する検疫ネットワークでの健全性チェック項目や治療動作としては、次のものが一般的だ。
◆チェック項目
- ウイルス対策ソフトの動作や定義ファイルの更新状況の確認
- Windowsパッチの適用状況
- 資産管理、操作ログソフトウェアなど特定ソフトウェアの有無
◆治療動作
- ウイルス対策ソフトの起動や定義ファイルの自動更新
- Windowsパッチの適用
- 指定アプリケーションの起動
例えば、HDD暗号化製品であれば、PCが盗難に遭っても暗号化によりデータが抜き出されないよう対策がなされており、前提となるセキュリティリスクと対策製品の導入効果は明確である。だが検疫ネットワークにおいては、そのセキュリティリスクと導入効果があいまいになりがちだ。検疫ネットワークの一連の動作において、例えばウイルス対策ソフト用の管理サーバで定義ファイルの更新を自動化することはできるし、WindowsパッチについてもWSUS(Windows Server Update Services)を利用することでほぼ更新の自動化が可能である。特定アプリケーションのチェックも資産管理ソフトで事足りる。
検疫ネットワークのシステムを導入しなくてもこうしたことが可能な点からすると、検疫ネットワークの一番の導入メリットとして考えられるのは、「セキュリティポリシーを満たしていないものを排除できること」である。言い換えると、検疫ネットワークは、セキュリティポリシーのチェック、治療といった動作により端末ポリシーを強制する執行ツール、という役割でしかなくなってしまう。この「強制執行ツール」のために数千万円の費用を払い、多くの機器を導入して維持管理していくとなっては、多くの企業が導入をためらうのも納得がいくのではないだろうか。
端末のネットワーク接続時を制限しても、いったん接続された端末に対しては制御ができない
端末の接続前にせっかくセキュリティポリシーのチェックやユーザー認証といった対策を行っても、接続可能となった端末にリスクが存在していれば、本当の意味での対策にはならない。社内ネットワークに接続可能となった後にも、セキュリティポリシーが順守され続けていることをチェックすることが求められる。つまり、Pre-Admissionとして不正端末の接続を制限するなどの対策だけでは不十分であり、Post-AdmissionとしてUSBメモリなどの外部メディアの利用を制限したり、不正なアプリケーション利用などをチェックしたりする仕組みが必要なのだ。
いざというときに未知の脅威への対応ができない
4つ目の課題について、これまでの検疫ネットワークは、健全性チェックルールがシグネチャに依存していたり、事後的にルールに適応させるしか対応方法がないなど、Pre-Active(事前対策)が弱い傾向がある。そのため、OSセキュリティパッチやウイルス対策ソフトの定義ファイルが更新されるまでの間の防護策が必要になる。
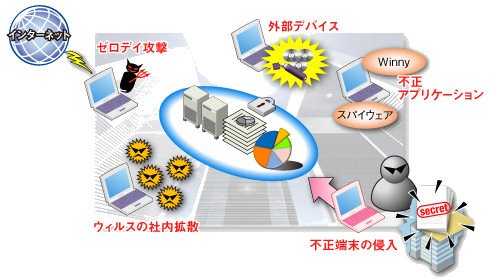 Pre-Admissionによる不正侵入端末などへの対策だけでなく、Post-Admissionとして外部メディアの利用制限やゼロデイ攻撃といった未知の脅威への対策も重要だ
そのほかの課題としては、運用ルールを間違うと業務が止まってしまうことが想定される点や、特定ベンダーの機器に統一しなければならない点も挙げられる。
以上の内容をまとめると、導入が進まなかった理由は、(1)運用・導入コスト、(2)Pre-Admissionだけでは検疫ネットワークの機能として不十分、ということになる。つまり、アクセス後のリスクや未知の脅威への対策、そしてセキュリティポリシーの執行ツールとして、検疫ネットワークの導入効果が見えにくかったことが考えられる。このような理由から、以下の2点を今後の検疫ネットワーク導入時のポイントとして提案したい。
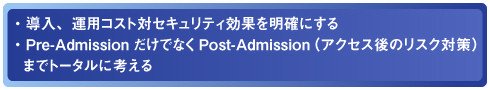
NAC本来の機能を果たすために何を検討すべきか
それでは、これまで述べてきた検疫ネットワークシステム導入の課題を踏まえ、効果的なシステム構築にするためには、導入前にどのような点を検討・配慮すべきなのかということにフォーカスしたい。
検疫ネットワークを導入する際、一般的に次の項目を明確にする必要がある。
- 検疫ネットワークシステムに対する要件の整理と定義
- 要件定義を基にした検疫ポリシー概要の策定
- 検疫ネットワークシステムの構成による実現可否項目の整理
- 検疫ネットワークシステムを導入する際のシステム構成
- ハードウェア/ソフトウェアの費用算出とスケジュールの確定
上記を簡単にまとめると、要件定義から自社のセキュリティポリシー策定、システム構成の設計といったプロセスをたどる。ここで、前述で提唱したPre-AdmissionからPost-Admissionまでを導入検討するに当たり、自社の運用プロセスやポリシー設定に不安がある場合、外部のコンサルティングの提供を検討するという選択肢もあり得る。コンサルティングサービスでは、自社環境に適合したポリシー策定の支援や運用担当者の教育、ナレッジトランスファーが行われる。さらに、定常的なオンサイト業務をはじめ、ポリシー管理用サーバの構築支援から、要件ヒアリングに基づく検疫ポリシーの提案、クライアント展開支援を含めて定型化された運用サイクルの実施までをサービスメニューとしてトータルで提供してくれるところもある。プロに任せることで各フェーズにおいて効率化が図れ、導入時/導入後のトラブルも軽減することができる。
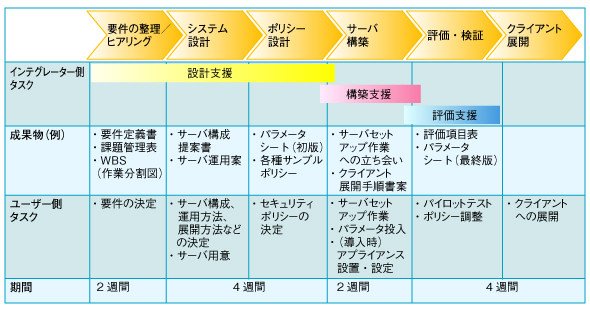 システムインテグレーターが提供する導入支援メニューの例。期間中、定期ミーティングを実施して進ちょく管理・課題管理を行うことにより、要件定義や、検証段階での質問やトラブルの対処についてサポートしてくれる
しかしながら、現行の検疫ネットワーク製品は製品としてのクオリティが向上、機能も充実しており、必ずしもこうしたコンサルティングを必要としないものも存在する。検疫ネットワークシステム導入に際して最も重要なことは、Pre-AdmissionからPost-Admissionまでの運用サイクルを、自社においていかに確立するかという点である。
次回は最後のステップとして、自社に最適な検疫ネットワークソリューションを選ぶ上で重視すべきポイントについて話を進める。
<筆者紹介>
恒川雅俊
マクニカネットワークス ソリューション営業統括部 第2部
ネットワーク機器商社で、企業システムの「セキュリティ」を追求すべく、NACソリューションを大手システムインテグレーターとともに製造・流通・金融・官公庁・大学などのユーザーに提案している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社キーエンス] PCが苦手でも自動化できる 近鉄コスモスなど4事例に学ぶ「ナビ搭載型RPA」活用 -
製品資料
[レノボ・ジャパン合同会社] 約1.39kgにAI処理能力を凝縮 持ち運べるAPU搭載ワークステーションの実力は? -
製品レビュー
[ネットアップ合同会社] ランサムウェア被害からの回復を阻む最大の壁とは? -
製品レビュー
[ネットアップ合同会社] 攻撃者は“最後の砦”を真っ先に狙う いま必要なランサムウェア対策とは? -
市場調査・トレンド
[Snowflake合同会社] AI時代のビジネスインテリジェンス変革:5大トレンドと成功戦略
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
なぜ「WSUS」を捨てない? 非推奨でも35%が使い続けるワケ
-
3
「AI時代の統合基盤・エンタープライズAI管理」に関するアンケート
-
4
1巻40TB、量子解読も防ぐ「LTO-10」 テープを侮るバックアップの盲点
-
5
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
6
クラウド時代にあえて「メインフレーム」を選びたくなる理由はこれだ
-
7
なぜサーバ価格は下がらないのか? メモリ不足は2027年も続く
-
8
Microsoft 365統一で「SharePoint」が1日2TB増 富士フイルムはどう管理した?
-
9
8割がアナログに逆戻りする“やっぱりな理由” DXを阻む2つの落とし穴
-
10
AIエージェント導入が「PoC止まり」になる企業に共通する問題点とは?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
9
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
10
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー