





















まず流出経路を断て
情報漏えい防止のためのネットワークセキュリティ
対策製品は出回っているものの、いまだにやむことのない情報漏えい事件。この深刻なインシデントに対応するには、まず漏えいの経路となるものを無くすという考え方も必要だ。
IT市場においては、急速に「情報漏えい防止」をうたう製品やソリューションが増えてきている。その一方で、数年前から既に企業や個人情報の漏えいの危険性が指摘されており、「特定のファイル交換ソフトを使用しないように」と政府の声明においても言及されたほどである。
ここまで情報漏えいの危険性や対策製品の情報が数多く出ているにもかかわらず、企業の機密情報の流出や個人情報の流出を報じるニュースがいまだに世間をにぎわすのはなぜだろうか。今回は、情報が漏えいする典型的な例を挙げ、ネットワークセキュリティの観点から手軽に取り組める対策・ポリシー例を、その長所・短所も交えて説明しよう。
なぜ情報が漏えいするのか?
最近起きた情報漏えい事件の例を見てみると、図1の流れで情報が漏えいしているケースが多い。
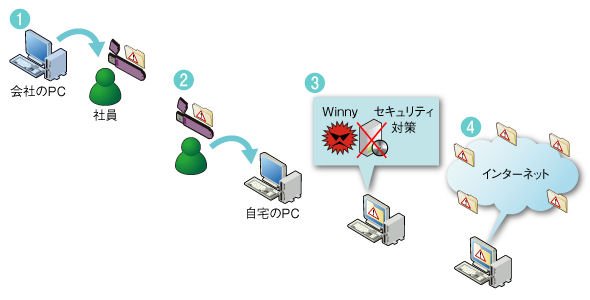 図1●情報が漏えいする典型的な例
(1)社員が何らかの理由で機密情報に関するデータファイルを社外に持ち出す
- この場合、よくある理由に「完了せず残ってしまった業務を家でやろうとした」がある
- 社外に持ち出す方法としては、USBメモリにコピーして持ち出したり、電子メールで個人のメールアドレスに送信したりするケースである
(2)社員が持ち出したデータを自宅のPCにコピーする
(3)自宅のPCが以下の状態であった
- ファイル交換ソフト(WinnyやShare)を使用している
- ウイルス対策ソフトをインストールしていない、もしくはパターンファイルが長期間更新されていない
- そのためAntinnyなどの暴露ウイルスに感染していた
(4)自宅PCにコピーした機密情報に関するファイルがウイルスによって外部に漏えいした
筆者が最近見た情報漏えい事件のほとんどは、「社員が機密情報を持ち出した」「ファイル交換ソフトを使用していた」の2つのキーワードが、必ずと言っていいほど関係していたように思う。事件を起こした企業の中には、物理的対策システムの導入、または社員に対する啓発活動などを通じて情報漏えい対策を社内で講じていたところもあったであろう。だがそういった企業の努力も、一社員が自らの意思で「機密情報を社外に持ち出す」ことで、すべて無になってしまうケースもあるということがこれらの事件を通して分かるはずだ(特集記事「一体なぜ? Winny/Share経由の情報漏えいが絶えない訳を参照)。
またほかの例として、セキュリティ対策が施されていない、個人所有のノートPCを会社に持ち込んで社内のネットワークに接続し、機密情報を扱った際に情報が漏えいしたというケースがある。この場合は、社内に持ち込んだノートPCが何らかのウイルスに感染しており、ノートPCにコピーしたデータファイルがウイルスによって社外に漏えいしてしまったというのである。このケースでもやはり問題になるのは、「一社員の行動」である。
漏えいを引き起こすのは“人”
前述の通り情報漏えいは、結局のところ人、つまり社員の行動に大きく起因している。「それでは、社員への啓発活動も強固な情報漏えい対策ソリューションの導入も無意味になるのか?」という声が聞こえてきてもおかしくはない。だが決してそのようなことはなく、「啓発活動」と「ソリューションの導入」は、機密情報の漏えいを防止する点で最低限行わなければならないものであることに間違いはない。
ただしそれらを漠然と行うのではなく、啓発活動やソリューション導入後、以下の点に留意して正しい運用を行う必要がある。
- 機密情報取り扱いに関する明確なポリシーの策定
- 導入したソリューションの定期的な監視やメンテナンス
- ポリシーに違反した社員に対する明確な罰則規定の策定および社内告知
情報は当然ながら日々変化するものであり、機密情報の内容についても企業によって異なることが通常である。そのため、製品やソリューションを社内に導入しておけばある程度の対策が行えるというような単純なものではなく、日ごろから「自社にとっての機密情報は何か?」「どのような運用をすべきなのか?」という点を念頭に置きながら対策を実施しなければならない。
情報漏えい対策の具体例
ここまで、情報が漏えいしてしまう幾つかの行動例を述べたが、それらを防止するためにどのようなソリューションがあるのかを、特に以下の3つの目的に則して説明する。
- 機密情報を持ち出させないようにする
- 情報を持ち出されても読むことができないようにする
- 情報流出の経路となるものを持ち込ませないようにする
1. 機密情報を持ち出させないようにする
社員が機密情報を社外に持ち出すことを防ぐためのソリューションとして、最近よく耳にするキーワードが「DLP」である。このDLPは「データ漏えい防止」の意味であり、「Data Leakage Prevention」または「Data Loss Prevention」とも表記され、今まで取られてきた情報漏えい対策とは性格が異なるものである。
従来の情報漏えい対策であれば、例えば「USBメモリの使用を禁止する」という方法があり、それを実現するために何らかのソフトウェアをPCにインストールしてデバイス利用のコントロールを行ってきた。この方法だと、例えば機密情報ではないファイルなどのやりとりにもUSBメモリを使うことができない。そのため、せっかくのUSBメモリの利便性を活用することができない場面も見られた。つまり「便利さを犠牲にしてセキュリティを高める」という対策の一例でもあったわけだ。
しかし最近登場したソリューションであるDLPは、そうした利便性を損なわず、機密情報だけを判別して漏えいを防止することができる。この“機密情報だけを判別する”ために、ファイルのフィンガープリント(指紋)を取り、それをデータベース化してファイルの流出を防ぐといった手法を取っている。
一般的なDLPの利用方法は図2の通りである。
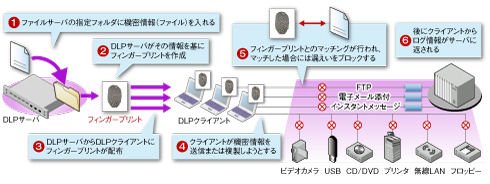 図2●DLPの利用の流れ《クリックで拡大》
DLPを導入すれば、例えば機密情報のデータファイルの一部だけをUSBメモリにコピーして持ち出そうとするのも制御することができ、利便性を損なわずに情報の流出を防げるようになる。現在DLPは、セキュリティベンダー各社が注力している製品の1つであるので、ぜひ関連製品情報をチェックしていただきたい(特集記事「DLPからスタートする総合的な情報漏えい対策」を参照)。
2. 情報を持ち出されても読むことができないようにする
DLPでは、機密情報が持ち出されるのを防ぐことが可能であると述べたが、業務上の必要に迫られ、機密情報のファイルを例えばメールで誰かに送らなければならないケースも当然あるだろう。その場合やはり一番気になるのが、メールの本文や添付したファイル内の機密情報が第三者に閲覧されてしまう、いわゆる「盗聴」や、第三者が社員を装う「なりすまし」である。
そこで一番有効なのがメールの暗号化ではあるが、それ自体は特に目新しい技術やソリューションではない。例えばS/MIME(Secure/Multipurpose Internet Mail Extensions)などは、現在最も一般的に普及しているメール暗号化の手段だろう。
ちなみに、メールの暗号化を用いることにより、メール本文や添付したファイルの暗号化を行うことはもちろん、送受信者の身元証明もできることを基本的な知識として押さえておきたい。最近では、より簡単に利用・管理できるものや、メールを送受信するユーザーがことさらメールの暗号化を意識しなくてもいい製品が登場している。
メールを暗号化する製品は、以下の2つのタイプに分けられる。
- メールサーバ側で行うゲートウェイタイプのもの
- PCのメールソフト上にて行うタイプのもの
ゲートウェイタイプは、メールを実際に送受信するユーザーが意識しなくても、メールサーバ側にインストール・設置されたメール暗号化サーバにおいて自動的に暗号化/復号を行う。PCのメールソフト上で暗号化するものは、一般的にはメールソフトにアドオン機能としてインストールし、送信者がメールを送信する際、暗号化して送るか暗号化をしないで送るかを選択することになる。
ただしいずれも、メールを受信するユーザーがメールを復号する方法を用意していない場合にどうすべきかを検討しなければならない。同じメール暗号化システムを導入している社内のユーザー同士のメールのやりとりであれば問題はないが、メール暗号化システムを導入していない社外の受信者への送信時などは、特に注意が必要である。
各ベンダーも、そのような場合の対処機能や管理機能の充実を図った製品を提供しているが、導入を検討する際は上記の点を詳しく確認していただきたい。
3. 情報流出の経路となるものを持ち込ませないようにする
これは、一般的には「検疫ネットワーク」というソリューションで、数年前から提供されてきたものだ(特集「転換期迎える検疫ネットワーク」を参照)。かつて検疫ネットワークを構築する上で、
- 社内のすべてのPCが接続されるLANスイッチを統一する必要がある
- クライアントPCに検疫ネットワーク専用のエージェントソフトをインストールする必要がある
- 検疫対象かどうかを判定するためのサーバの設定が難しい
ということが一般的であり、導入障壁が非常に高いと感じた方もいるかもしれない。またそのため、検疫ネットワークは「大企業向けのソリューション」という印象が強い。もちろん、検疫ネットワークが導入可能な予算やスキルがあれば、最も厳密な検疫を行うという意味で上記のようなソリューションを導入することが望ましいだろう。
しかし最近では、比較的容易かつ安価に導入・運用可能な検疫ネットワークのソリューションが登場している。特に、すべてのスイッチを統一しなくてもある程度のレベルの検疫を行うことができるものや、規模の小さいユーザーでもすぐに導入可能なものは、検疫ネットワークシステム導入のハードルを下げるものとして注目できる。
例えば、2009年1月に最新版のファームウェアがリリースされた中小企業向けのヤマハ製ルータ「SRT100」では、セキュリティ対策製品と連動し、PCに指定のセキュリティソフトがインストールされているかどうか、あるいはウイルスパターンファイルの状態など、あらかじめ設定したポリシーをチェックする機能が搭載されている(図3)。
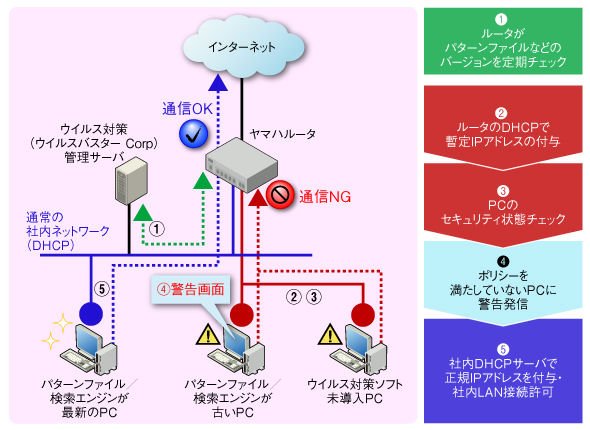 図3●簡単な検疫システムの導入例:ヤマハルータによるポリシーチェック
SRT100内のDHCPサーバ機能を使って通常の業務用ネットワークとポリシーを満たしていないPC用の隔離ネットワークとを分けることにより、簡易ながらもポリシーを満たしていないPCが業務用ネットワークにはアクセスできない仕組みになっている。
このソリューションでは、ルータを1台導入すれば、各PCにエージェントソフトをインストールすることなく簡易に検疫・ポリシーチェックを行える。導入に掛かるコストも、PCが10~20台程度であれば、定価7万8000円のSRT100と、PC台数分のライセンスが必要なセキュリティソフトのコストを合わせても20万円未満となり、比較的安価に検疫ネットワーク環境を実現できる。
2つ目の例は、マイクロソフトが提供するNAP(Network Access Protection)を利用した検疫ネットワークシステムである。これは、Windows Server 2008の標準機能として提供されており、ポリシーに合致しないPCをネットワークから隔離する仕組みだ。
NAPシステムは、ポリシーなどをあらかじめ設定する「NAPサーバ」と、実際のポリシーチェックの対象となる「NAPクライアント」というエージェントがインストールされたPCで構成される。優位点としては、Windows XP SP3もしくはWindows Vista Business/Enterprise/UltimateいずれかのエディションのWindowsクライアント環境の場合、NAPサーバとなるWindows Server 2008を用意すれば比較的すぐに利用できる点が挙げられる。ポリシーに違反しているPCを隔離する方法も、従来の検疫ネットワークで用いられていたIEEE 802.1Xや、先述のルータのDHCP方式など多様な手段を用いることができる。
NAPにより最も簡単にチェックができるポリシーには、以下の例が挙げられる。
- Windowsのファイアウォールを有効にしているか
- Windows Updateが「自動更新」に設定されているか
- ウイルス対策ソフトがインストールされているか
基本的にNAPは、Windowsが搭載する「セキュリティセンター」の情報を見て各PCのポリシーをチェックしている。そのため、例えばウイルス対策ソフトのパターンファイルのバージョンチェックも、大まかではあるが把握は可能だ。ただし、セキュリティセンターの基本的な機能では、「パターンファイルが10日以上更新されていなければポリシー違反とする」というレベルでのチェックになってしまうため、厳密な検疫という点ではあまり実用的ではないかもしれない。今後、各社のセキュリティ対策ソフトがNAPに正式に対応し、より詳細なポリシーをNAPサーバ上で設定できるようになることが期待される。
現在これ以外にも簡易な検疫ソリューションがリリースされているので、検疫やポリシーチェックというキーワードにてチェックしていただきたい。
これまでのセキュリティとは違う検討ポイント
情報漏えいを防止するには、
- 自社にとって何が機密情報なのか
- どのような流出経路が想定されるか
- どのような対策、製品の導入が有効なのか
- その利便性とセキュリティ性のバランスはどうか
など、従来のセキュリティ対策とは傾向の異なる検討を導入時に行わなければならない。情報漏えい防止ソリューションを導入するだけで安心せず、その後の運用や社員への啓発活動を含めた対策の立案・実行をお願いしたい。
<筆者紹介>
船越洋明 CISSP
トレンドマイクロ マーケティング本部 アライアンスマーケティンググループ マネージャー
通信事業者にて法人向け営業兼SE、通信サービスの開発プロジェクト、インフラの設計・構築を経て、2005年トレンドマイクロ株式会社入社。アライアンスマーケティンググループにて国内外のISV/IHV、OSベンダーなどのアライアンスパートナーとともに、トレンドマイクロの製品・技術を活用したプロジェクトを推進している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
事例
[テクバン株式会社] ITサービスデスクの負荷激減、太陽HDに学ぶデバイス統合管理の秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
「セキュリティ運用と侵入後の初動防御」に関するアンケート
-
3
「オフィス移転・刷新に伴うネットワーク環境の実態」に関するアンケート
-
4
IT製品の導入に関するアンケート「セキュリティ」編
-
5
Claude Codeで開発生産性は本当に上がったか? 3社の取り組みに学ぶ次なる手段
-
6
社員一人一人が「データの民主化」の恩恵を得られる環境の構築には何が必要?
-
7
「業務PC/ワークステーション」に関するアンケート
-
8
ソフトウェア開発の成果は人とAIでどう違う? DMM.comの実測データから学ぶ
-
9
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
10
「レガシーシステム・老朽化システムの運用課題と刷新」に関するアンケート
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
9
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
10
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー