





















中堅・中小企業のクラウド活用とセキュリティ【第3回】
クラウド活用時に考慮すべき7つの課題とその対策~仮想環境の保護・脆弱性対策編~
前回明らかにしたクラウド活用におけるセキュリティ課題を基に、具体的な解決策として「仮想環境の保護」「脆弱性対策」をキーワードとして具体的な製品、サービスを紹介する。
本連載の第1回「調査結果から見る中堅・中小企業のクラウドセキュリティに対する懸念」では、クラウドを活用するユーザー企業に向けた独自の調査結果を基に、クラウド活用における7つのセキュリティ課題をピックアップした。今回は第2回に引き続き、それらの課題に対する解決策と留意点を順番に見ていくことにしよう。
連載インデックス
【第1回】調査結果から見る中堅・中小企業のクラウドセキュリティに対する懸念
【第2回】クラウド活用時に考慮すべき7つの課題とその対策~認証・暗号化編~
【第3回】クラウド活用時に考慮すべき7つの課題とその対策~仮想環境の保護・脆弱性対策編~
4.自社と他社のデータがきちんと隔離されて管理されているかという点に不安を感じる
クラウドサービスの中には仮想化技術を活用し、複数ユーザー企業の環境を共通の物理サーバ上で稼働させているケースも少なくない。ユーザー企業としては「他社から自社のデータをアクセスできてしまったりしないか?」と不安に感じることもあるだろう。
旧来のASPとは異なり、仮想化技術を活用したクラウドサービスではハードウェアのレベルで切り離されているのとほぼ同じ環境を実現しているケースが多い。そのため、通常の運用において他社からデータをのぞかれてしまうという心配はないと考えてよいだろう。だが、ほかのユーザー企業がセキュリティ対策を誤ったことにより、その影響が自社にも及ぶという可能性はゼロではない。そうしたときのためにサービス業者を選ぶ際には以下のポイントをチェックしておこう。
同一物理サーバ内の通信を監視/保護できる仕組みを備えているか
同一物理サーバ内にある仮想マシン間の通信はサーバ筺体外には出ないため、ネットワーク上に配置したセキュリティ機器では検知することができない。何らかの対策を別途施さなければ、ほかのユーザー企業が利用する仮想マシンが自社の仮想マシンを攻撃していても、それを検知することができないということになる。
日本IBMの「Virtual Server Security for VMware」やトレンドマイクロの「Deep Security Virtual Appliance」は、VMwareの仮想サーバ保護機能に対応しており、同一物理サーバ内の通信を監視、保護することができる。利用を予定しているサービス業者がこうした対策を講じているかどうかを確認しておこう。
未稼働の仮想マシンにもセキュリティパッチを適用することができるか
クラウドサービス(主にIaaSの場合)の大きなメリットの1つが「利用したいときだけ仮想サーバを起動し、それ以外は止めておくことができる」という点だ。だが、仮想サーバが停止している間にセキュリティパッチの配信があった場合、そのパッチ適用は次にサーバが起動したタイミングということになる。パッチ適用に時間がかかり、その間に攻撃を受けてしまう可能性もある。
こうしたリスクを回避するには、停止中(オフライン状態)の仮想サーバに対してもセキュリティパッチを適用できる仕組みが必要だ。ヴイエムウェアの「VMware vCenter Update Manager」、マイクロソフトの「Microsoft Offline Virtual Machine Servicing Tool」、マカフィーの「McAfee VirusScan Enterprise for Offline Virtual Images」といった製品がこうした機能を備えている。利用を予定しているサービス業者が利用停止中の仮想サーバへのパッチ適用をどう考えているか(サービス業者側でカバーしてくれるのか、ユーザー企業側で実施しなければならないのか)を確認しておく必要がある。
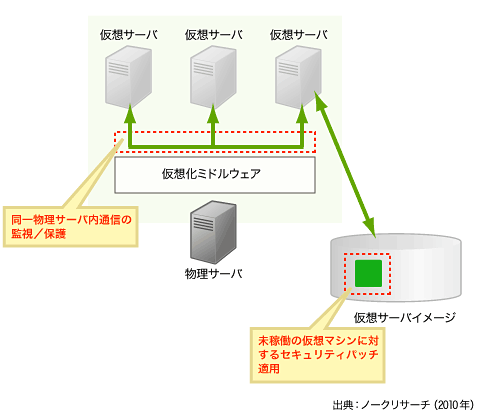 サーバ仮想化に関連するセキュリティ上の留意点
5.さまざまなサービスと連携するための仕組みが脆弱性につながる恐れがある
パブリッククラウドの多くは認証連携やデータ連携を行うためのAPIを備えているが、これが問題となるケースもある。2009年4月にはサービス間連携を行う標準的仕様の1つである「OAuth」に脆弱性が発見され、これを利用するYahoo!やTwitterが同仕様を利用した連携処理を一時的に停止するという事態が起きた。
APIを介した連携は、クラウドサービスを利用する上での大きなメリットの1つでもあるため、利便性とリスクの双方を踏まえた活用がユーザー企業側に求められる。まずは自社が利用するサービスの連携状態や依存関係を把握し、連携ができない状態が発生したときに何が起きるかを事前にシミュレートしておくといった対策を講じることが望ましい。
6.既存システム連携のため、自社側のセキュリティを緩めなければならない場合がある
クラウドサービスを利用する際、社内の基幹系システム(販売管理や購買管理など)のデータを参照する必要が生じることがある。クラウド側からリアルタイムに基幹系システムのデータを参照できるようにするためには、基幹系システム側が社外からのアクセスを受け付ける必要がある。バッチ処理によって定期的に基幹系システムからクラウド側へデータをアップロードする方法もあるが、業務の迅速性が損なわれるというデメリットがある。
対処方法としてまず考えられるのは、VPNを用いてクラウド側と社内の基幹系システムをつなぐというものだ。クラウドと社内の間で連携すべきシステムが複数存在する場合は、このようにクラウドをイントラネット内の環境と同等の状態にしてしまうというアプローチが有効だ。
もう1つは「サービスバス」を利用する方法だ。サービスバスとは複数サービス間の連携を仲介する仕組みを指す。社内の基幹システムの代わりにサービスバス上に処理を受け付ける窓口(エンドポイント)を設けることによって、基幹系システム自体は社外からのアクセスを受け付ける必要がない状態を作り出す。マイクロソフトが提供するWindows Azure Platformの構成要素である「Windows Azure Platform AppFabric」はこうしたサービスバスの機能を備える例の1つだ。
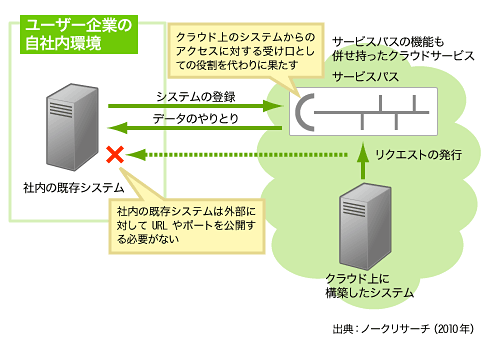 サービスバスの基本的な考え方
7.サービスの利用状況やアクセス履歴といった運用管理情報を把握することができない
クラウド活用においてユーザー企業が配慮すべきポイントの1つに「ガバナンスの維持」がある。無償ないしは安価に利用できる便利なサービスが増えることは良いことだが、企業内で各部署が自由にそれらのサービスを利用する状態はコンプライアンスの観点からは好ましいとはいえない。そのため、「自社の社員がどんなサービスをどのように活用しているか?」を常に把握することはとても重要だ。
各クラウドサービスのログを個別に収集するというのは作業負担の面から現実的とはいえない。そこで、社員のPC上での操作を把握するというアプローチが有効だ。この方法であれば、現在のPC運用管理、資産管理の延長線上での実施が可能といったメリットもある。ソリトンシステムズの「InfoTracePLUS」のような自社内運用型のほかに、フォーティネットジャパンの「FAMS(FortiGuard Analysis and Management Service)」のようなサービス形態も存在する。PC運用管理/資産管理の取り組みをまだ開始していないが、クラウドは活用したいといった中堅・中小企業にとって後者のサービス形態は有効な選択肢の1つとなるだろう。
以上、クラウド活用におけるさまざまなセキュリティ課題に対する解決策と留意点について解説してきた。セキュリティについては常に新しい脅威が生まれてくる。一方、クラウドサービスも進化を続けている。利便性と安全性を両立したクラウド活用を実現するためには、日々の情報収集を地道に続けていくことも重要だ。本連載がその一助となれば幸いである。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[サイボウズ株式会社] AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか? -
製品資料
[サイボウズ株式会社] なぜAIは組織で定着しないのか? 全社活用を阻む「3つの壁」の突破法 -
製品資料
[株式会社スタディスト] 「不適合品率」改善はどこから始める? すぐにできて効果が大きいポイントとは -
製品資料
[株式会社スタディスト] 食品ロスを利益に変える「現場標準化」のすすめ -
技術文書・技術解説
[株式会社スタディスト] チョコ停・ドカ停を防ぐ「事前対策」の進め方
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
いまIBM iエンジニアが直面する「5つの技術的課題」とその解決策
-
2
SAPの負荷増に苦しむZeissが「リアルタイム分析」「安定運用」を両立させた道
-
3
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
4
なぜ「Claude Code」拡張は消しても危ないのか? Cursorで不正版配信
-
5
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
6
【基本情報技術者試験】データ消失リスクを防ぐ3つの「バックアップ手法」を比較
-
7
8割がアナログに逆戻りする“やっぱりな理由” DXを阻む2つの落とし穴
-
8
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
9
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
10
脱VMwareの真実:データセンター大手がNutanixを選んだ「コスト以上の理由」
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
7
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
8
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー