





















ネットワークアクセス制御(NAC)の基礎知識【後編】
怪しいデバイスをネットワークからはじき出す――NAC活用の肝は“連係”
エンドポイントのセキュリティを確保することによって社内ネットワークへのアクセスを制御するネットワークアクセス制御(NAC)。今回は他のセキュリティ製品との連係について考察する。
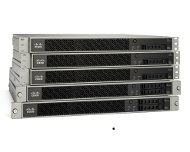 シスコシステムズのNGFW製品「Cisco ASA with FirePOWER Services」《クリックで拡大》
前回の記事(スマートフォンの“勝手接続”を止めさせるには?)では、ネットワークアクセス制御(NAC)の仕組みと役割について解説した。後編となる今回は、次世代ファイアウォール(NGFW)製品など他のセキュリティ製品との連係について述べていきたい。
組織にとって、NAC製品が既存のセキュリティインフラとシームレスに統合されることはますます重要になっているからだ。
NAC統合の重要性
セキュリティインフラには、セキュリティ情報イベント管理(SIEM)、不正侵入防御システム(IPS)、NGFWなどがある。NACシステムは、これらの統合された製品が生成する通知に基づいて、変化するネットワークの状態に柔軟に対処することができる。例えば、不正な侵入が警告された場合は新しいデバイスの接続を全てブロックできる。また、デバイスの動作(ポートスキャンを開始しているなど)に基づいて特定のデバイスをブロックしたり、受信した情報に基づいてデバイスを必要に応じてブロックすることもできる。特定のデバイスがネットワークに攻撃を企てているか、侵害されているかは関係ない。
NAC製品の中には、「Active Directory」と統合して、グループポリシーに基づいてネットワークアクセスを制御できるものもある。これにより、仕事に必要なレベルのネットワークアクセス権をユーザーに与えられる。例えば、コールセンターの電話応対の担当者が人事部のデータベースにアクセスしたり、下請け業者が年金情報にアクセスしたりすることを回避できる。
エージェントあり/なしのネットワークアクセス制御
NACの実行はネットワークに接続している全デバイスのインベントリ調査から始まる。個々のエンドポイントにインストールされているエージェント(またはモバイルデバイス用アプリケーション)を使用してインベントリ調査を実行して、データを収集する。エージェントレスで実行できる場合もある。インベントリ調査にエージェントが使用されるかどうかは、NAC製品によって異なる。
エージェントは、レジストリ、実行中のプロセス、ファイル構造にアクセスしてデバイスに関する詳細情報を取得する。そしてインストールされているOS、ソフトウェアのバージョン、ハードウェア構成(プロセッサー、メモリ、ストレージなど)を列挙してセキュリティ上の問題を検出する。だが、エージェントベースのNACには制限があることに注意しなくてはならない。
まず、NAC製品はエージェントがなくてもネットワークに接続するデバイスに対処できなければならない。エージェントを使用する場合、管理者には全アクセスを拒否するか許可するかの二択しかないが、そのどちらも適切な対応ではない。全アクセスを拒否するとネットワークに新しいデバイスを追加することができない。一方、全アクセスを許可すると、NACシステムの意味がなくなる。
それから、エージェントが全てのOSと連携するとは限らない。また、当然ながらプリンタ、ルータ、VoIPシステムなどのデバイスにはエージェントをインストールできない。包括的なNACシステムは、各種デバイスのアクセスを制御できることが条件となるため、制御できるデバイスか限られることは問題だ。デバイスが別のネットワークに接続しなくてはならない場合も同様に問題になる。そのデバイスに適切なエージェントがインストールされていないかもしれないからだ。だが、エージェントが非永続型で、ネットワークに接続しているときに一時的にインストールされるだけなら、この問題は緩和される。
エージェントレスインストールでは、受動的または能動的な検出によって情報が収集される。簡単にいうと、受動的な検出では、エンドポイントから生成されるトラフィックをネットワークで監視し、トラフィック内の情報を使用してエンドポイントに関する情報(メーカーやソフトウェアのバージョンなど)を検出する。一方、能動的な検出では、より詳細な情報を収集できる。ネットワークに接続しているデバイスがWindowsデバイスの場合はActive Directoryの資格情報を使用してデバイスにログオンすることで情報を収集する。その他のデバイスについてはポートスキャンおよびフィンガープリント手法を使用することで情報を収集する。
ネットワークに接続している全デバイスのインベントリ調査が完了したら、NAC製品は変化や悪意のある動作がないかどうかデバイスを監視する。セキュリティリスク(ポートスキャンや脆弱性スキャンなど)が疑われるエンドポイントの動作を検出した場合、そのエンドポイントを停止することができる。
NACのコストと管理
NAC製品は仮想製品と物理製品のいずれかの形態で販売されている。価格は、システムが対応するエンドポイントの台数によって異なる。だが一般的な価格帯は1万ドル~2万5000ドルだ。さらに、1年につき2500ドル程度のサポートコストが必要になるほか、NAC製品の管理を任せる従業員へのトレーニングにも投資しなくてはならない。
NACのテクノロジーは、NACベンダーが提供する製品で一元的に管理される。機器の使い方、ポリシーの構成方法、警告システムの管理方法についてのトレーニングがパッケージに含まれているベンダーも存在する。NACシステムの実装を検討している場合は、トレーニングに必要な時間とコストについて把握されたい。それから、社内管理者は自身の任務にNAC製品の管理業務に専念する時間を追加しなければならない。
まとめ
NACは適切に実装すればセキュリティ製品として強力な効果を発揮する。特に従業員数が多く、使用しているデバイスの種類が多岐にわたる企業は、NAC製品を使用することでネットワークとネットワークに接続しているデバイスを管理できていると感じることができるだろう。だが、全てのネットワーク脅威から保護できる特効薬ではないので、SIEM、NGFW、IPSなどのシステムと併用することをお勧めする。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
「有線LAN環境」に関するアンケート
-
7
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
-
8
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
9
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
10
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー