




















賢い「セキュリティ予算」獲得術【第1回】
「セキュリティ予算不足」はなぜ解消されないのか? 調査結果から探る(1/2 ページ)
セキュリティの脅威が高度化する中、国内組織は十分な対策を施すための予算を獲得できているのか。国内組織とグローバル組織の予算獲得状況に違いはあるのか。調査結果を基に見ていく。
 国内組織のセキュリティ予算の実態とは
セキュリティ対策の重要性が叫ばれているが、国内の企業や組織(以下、組織)は十分なセキュリティ予算を獲得できているのだろうか。その予算は世界の組織と比べて、どの程度の水準にあるのか。ソーシャルメディア、モバイル、ビッグデータ、クラウド、IoT(モノのインターネット)といった新テクノロジーがもたらす新たなセキュリティリスクに対して、適切な備えができているのだろうか。
本連載は、グローバルと国内の組織を対象にした情報セキュリティ調査「EYグローバル情報セキュリティサーベイ」(GISS:EY Global Information Security Survey)の結果を基に、国内組織のセキュリティ予算獲得状況と将来の見込みを示し、そこから見えてくる課題を整理する。GISSは、EYとEYアドバイザリー・アンド・コンサルティング、新日本有限責任監査法人が毎年実施している調査だ。本稿ではその最新版(以下、GISS2017-18)の結果を参照する。
インシデント感度が低下する国内企業
2017年も、組織や個人に対するセキュリティの脅威が、数多く明るみに出た。ITやセキュリティの専門メディアのみならず、一般紙がその被害を報じることも珍しくなくなった。以下のインシデント(セキュリティ事件/事故)は、セキュリティ専門家でなくても記憶に新しいところだろう。
- 海外大手ポータルサイトでの30億アカウント以上という大規模な個人情報の漏えい
- 海外のみならず国内組織にも被害を広げ、“史上最大”のランサムウェア(身代金要求型マルウェア)攻撃と言われた「WannaCry」
- 国内企業を標的に巨額の不正送金詐欺を招いた「ビジネスメール詐欺」(BEC)
一方で気になるデータがある。GISS2017-18で「重大なインシデントは発生していない」と回答した組織は、グローバル組織では43%だったのに対し、国内組織では69%と顕著な違いがあったことだ。この回答を素直に見れば、国内ではグローバルと比べて、重大インシデントの発生組織数が少ないことになる。だがサイバー攻撃のグローバル化が進む今、ここまで大きな差が生まれるとは考えにくい。むしろ「国内組織はインシデントに関する感度が低下しているのではないか」という懸念を持つのが自然だ。
サイバーセキュリティ攻撃は組織化やビジネス化が進み、ますます高度化し洗練されてきた。その結果、組織は攻撃を受けたことを認識しにくくなり、攻撃発生から認識までの期間が長期化している。経済産業省もこうした状況を踏まえ、経営者向けの「サイバーセキュリティ経営ガイドライン」を改定した。2017年11月に公開したバージョン2.0は、経営者が認識すべき「3原則」を従来版から維持しつつ、「検知」「復旧」といった事後対策の強化に触れ、国際的なガイドラインとの整合性を確保した。「事前対策だけでは昨今のサイバー攻撃に対処することが困難」との認識に基づいた変更だといえる。
セキュリティ予算不足に直面する国内企業
セキュリティ対策がますます難しくなる中、国内組織は、その活動に必要な予算を獲得できているのだろうか。参考になるのが、民間企業のIT活用状況を調べた経済産業省の年次調査「情報処理実態調査」だ。この2016年版(2017年3月発表)の結果によると、IT関係支出総額に占める情報セキュリティ対策費用の割合は、国内組織の全業種平均で2.6%。年間事業収入100億円以上の企業では2.6%、100億円未満の企業では6.8%となっている。
この予算規模で十分かといえば、そうとはいえない。
前述のGISS2017-18によると、グローバル組織も、国内組織もセキュリティ予算の増額を要望しているものの、その内容は若干異なる。特に大幅な予算不足を示す「76%以上の増額」を要望している組織が、グローバル組織では8.3%なのに対し、国内組織では26.1%と3倍程度の差があったのだ。セキュリティ予算の今後12カ月の見通しでは、「減額」と回答した組織がグローバルでは2.3%であるのに対し、国内では8.2%と、こちらも約4倍の開きがあった(図1)。
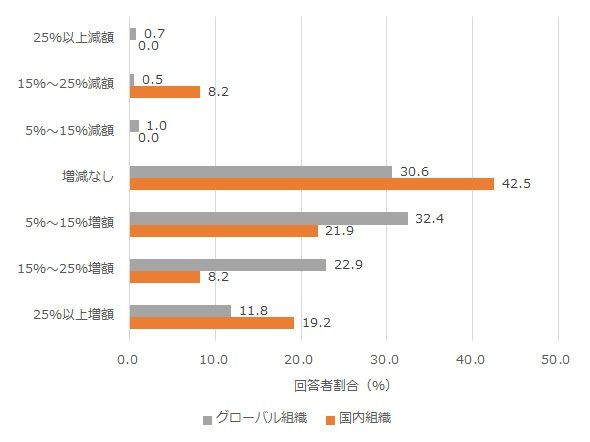 図1 セキュリティ予算の今後12カ月の見通し(出典:GISS2017-18、数値は小数点以下第2位で四捨五入)
限られたセキュリティ予算で、継続的な対策を推進している組織は少なからずある。一方で必要最小限の予算も確保できず、対策を進められないままの組織もある。こうした組織でもセキュリティ予算の増額を見込めればよいが、そうでない場合はどうなるか。当然ながら、十分なセキュリティ対策ができている組織との間の“格差”が、より広がることになる。こうした事情はグローバル組織でも国内組織でも変わらない。ただし国内ではグローバルと比べて、セキュリティ予算不足や減額の危機に直面している組織が多いことから、組織間格差の影響範囲が広がりやすい状況にあるといえる。
Copyright © ITmedia, Inc. All Rights Reserved.


賢い「セキュリティ予算」獲得術
適切なセキュリティ製品を導入するにも、必要な予算が獲得できなければどうしようもない。だが足元を見ると、十分なセキュリティ予算が確保できている企業はむしろ少数派だ。世界的に見ても、国内企業はセキュリティ予算の獲得に苦慮しているという。その背景には何があるのか。そもそも「適切なセキュリティ予算」とは、どのように考えればよいのか。必要なセキュリティ予算を確実に確保するには、また限られた予算内で必要なセキュリティ対策を進めるにはどうすべきか。具体的に解説する。
この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社ビザスク] 製造業の新事業創出 成功の鍵は「タラレバ問題克服」と「3つの判断ポイント」 -
製品資料
[日本シーゲイト株式会社] 実験のやり直しを防止 研究データ基盤に求められる高可用性ストレージとは -
製品資料
[株式会社Leaner Technologies] もっと安く買えるのに…… 間接材購買で“コスト削減機会”を逃さないためには -
製品資料
[株式会社セールスフォース・ジャパン] フィールドサービスの熟練技術者が「AIエージェント」を求めている理由 -
製品資料
[株式会社グリーンフィールド・オーバーシーズ・アシスタンス] 基礎から分かる「就労ビザ」 アメリカ進出を目指すなら知っておきたい取得戦略
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
年収700万超エンジニアに共通するスキルと「もっと勉強すべきだった分野」
-
2
ITエンジニア1265人調査 生成AIを使い込むほど「人の確認」が重い理由
-
3
仮想化環境の死角を“未知の脅威”が狙う時代――新たな敵をどう見破るか?
-
4
「Salesforceのテスト自動化ツール」に関するアンケート
-
5
高額GPUを買っても成果ゼロ? 「プライベートAI」の落とし穴
-
6
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
7
AppleのMシリーズチップからSafariの閲覧履歴を暴く「TIDE」攻撃とは?
-
8
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
9
JSONをやめてPythonで送る トークン消費を約7割抑えるAIの設計
-
10
「企業内サーバ環境の利用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
登録セキスぺが語る「SCS評価制度」の舞台裏 星を取得すべき理由と対応のコツ
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
OSSでは困難 100超のサービスを持つマネーフォワードが実践した統合監視術
-
4
ネットワーク遅延の原因、「パケットロス」の基礎知識と効果的な解決策
-
5
月1000枚の紙を削減 9年動けなかった組織が、業務改革のその先に得たもの
-
6
「人員を増やす」という選択肢はない 情シスが負の連鎖から抜け出すには?
-
7
ドラマで分かる、標的型攻撃メールの被害を受ける企業と回避できる企業の分岐点
-
8
「改正物流効率化法対策」徹底解説 総物流費を抑制するサプライチェーン戦略
-
9
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
10
「脱Excel」か「Excel快適化」か? 現場にやさしい業務改善の進め方
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー