





















「Black Hat USA 2015」で報告
15時間で侵入? 機械学習のマルウェア検出システムに浮上した“不都合な真実”(1/2 ページ)
マルウェアの検出では、既知の特徴をスキャンするシステムよりも、機械学習の方が優れている。だが「Black Hat 2015」で発表した研究者によると、ある仕組みによって性能の差はさらに広がるという。
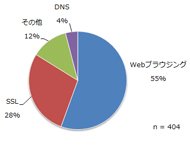 国内企業における、アプリケーション/通信機能別に見たマルウェアの攻撃経路(出典:Palo Alto Networks「アプリケーションの使用および脅威分析レポート」2014年5月版)《クリックで拡大》
セキュリティ製品に機械学習機能を搭載しておきながら、設置場所ごとに固有のトレーニングデータを使って個々の違いに対応していないベンダーは、セキュリティエコシステムの一層の強化を図る機会を逸している――。2015年8月に米国ラスベガスで開かれた「Black Hat USA 2015」のセッションで、米軍需メーカーNorthrop Grummanの子会社の研究者2人がそう指摘した。
機械学習を専門とするボブ・クライン氏は、Northropの子会社Acuity Solutionsの製品「BluVector Cyber Intelligence Platform」に取り組んでおり、その概念を「動く防御」と表現する。同氏によると、例えば鍵屋が1つの村の中であらゆる場所に同じ錠を売り付けた場合、極めて手薄な防犯対策しか達成されない。泥棒がその錠の1つを入手して、好きなだけ時間をかけて開錠の方法を習得すれば、後は村中の家から何でも盗み放題になる。
たとえ機械学習システムであっても、同じデータを使ってシステムのトレーニングを行ったのでは、結果的にはどこに設置されても同じ機能しか果たさない「錠」のような状態になる――。クライン氏と、共同発表者でBluVectorのエンジニア、ライアン・ピーターズ氏はそう指摘した。
「現実には、定義ファイルベースの製品から引き継がれた機械学習システムに対して、攻撃者には2つ有利な点がある。第1に、そのソフトウェアのコピーを入手して以降も、モデルは変わっていないとほぼ確信できる。第2に、標的は全て同じモデルを使っているので、そのうちの1つを破れば、全てのコピーを破ることができる」。クライン氏はそう話す。
「だが状況は大きく変わった。いわば街に新しい鍵屋が現れる。この業者は『機械学習』と呼ぶ極めて頑丈な新型の錠を提供する。それは古い錠よりずっと優れている。はるかに頑丈で、ピッキングにも強い。ところがこの鍵屋も、同じ錠ばかり売っている」
両氏は異なるデータセット使った機械学習のセキュリティモデルの実験を行い、その効果を検証した。実験では、通常であれば簡単に検出できるマルウェアサンプルの配列を並べ替えるベースラインテストを実施。それぞれの配列について、機械学習のセキュリティシステムをすり抜けられるかどうかをテストした。このプロセスを繰り返し、15時間後の1900回目で、セキュリティシステムをすり抜ける配列ができた。
この時点で、同方法の中心となる疑問が浮上した。同モデルの設置場所ごとに少しずつバリエーションを持たせて、一部の設置場所で一部の配列を検出させることはできるのか(そうなれば他は見逃すことになるはずだ)。
このバリエーションは、理論的にはベンダーまたは他の何らかの仕組みによって導入できる。だが両氏が興味を持ったのは、システムの設置場所のデータを使う方法だった。両氏はこれを「in situ」(現場)学習と命名。「『in situ』のアプローチが特別なのは、鍵の異なる錠を購入できるようにするのではなく、いわば誰もが鍵屋になれる点にある」とクライン氏は言う。
しかも、ローカルデータ(現場限定の情報)を加味すれば検出機能が向上する可能性もある。場合によっては、例えば機械学習モデルを最初に開発する時点でベンダーが使うデータセットには本質的に含められない機密文書などの場合も、全く新しい分野の検出機能が追加できる。クライン、ピーターズ両氏のテストでは、配列を並べ替えたモデルの検出率は大幅に向上した。
具体的には、少しずつ異なる4種類のデータセットをトレーニングに利用すると、機械学習セキュリティツールを迂回できる能力が実証されている攻撃ファイルの難読化版が、トレーニング方法の異なる4モデル中の3モデルで検出された。4モデルのうち1モデルで攻撃を検出できなかったのは事実だが、このシステムは「動く防御」のアプローチも採用していなかった。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社ラクス] どうすれば「変革を楽しむ組織」になれるのか? 事例に学ぶ、未来への一歩 -
製品レビュー
[デル・テクノロジーズ株式会社] 変化するサイバー脅威に備える、これからのストレージの選び方 -
事例
[サイボウズ株式会社] 受注約1.5倍と年間2万3000時間超の業務時間を削減、日機装に学ぶDX実践術 -
製品レビュー
[サイボウズ株式会社] 人材不足にどう挑む? ものづくり太郎が語る、製造現場でのAI活用成功の鍵 -
市場調査・トレンド
[グーグル・クラウド・ジャパン合同会社] 金融機関はAIエージェント導入でどう変わる? 7つの変化から19の事例まで解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
RAGで「データをAIに送る」運用が限界を迎えている理由
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
4
セキュリティ担当者“試練の1週間” 「PHP」脆弱性と認証局の失態が同時発生
-
5
なぜストレージ不足は長引くのか? 77%が「12〜18カ月続く」と予測
-
6
ハイパーコンバージドインフラ徹底比較、「SimpliVity」「Nutanix」はどう違う?
-
7
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
8
「Copilot」がIT予算を食いつぶす? 高額請求を招く課金体系と節約術
-
9
【基本情報技術者試験】データ消失リスクを防ぐ3つの「バックアップ手法」を比較
-
10
複雑化するフォント管理に終止符を Monotypeが提唱する安全な運用方法
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
7
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
8
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー