




















British Airwaysで何が起こっていたのか
大手航空会社が「GDPR」違反で約240億円の罰金 制裁は正当か
British Airwaysは、大規模な顧客情報流出に対してGDPRの制裁を受け、1億8339万ポンドの罰金が科せられる可能性がある。攻撃の詳細は明らかになっておらず、制裁の正当性について専門家は疑問を呈する。
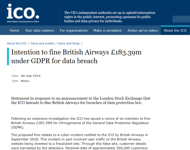 英情報保護当局の情報コミッショナー事務局(ICO)による発表(同:ICOのWebサイト)
航空会社のBritish Airwaysが約50万人の顧客の個人情報を流出させたセキュリティインシデントは、欧州連合(EU)の一般データ保護規則(GDPR)において記録的高額の違反制裁金を科されることになりそうだ。
英国情報保護当局の情報コミッショナー事務局(ICO)は、2018年夏に発生したセキュリティインシデントに対し、British Airwaysに1億8339万ポンド(約240億円)の制裁金を課す意向を2019年7月8日(現地時間)に発表した。
セキュリティ企業RiskIQの脅威研究者ヨナタン・クレインスマ氏による2018年9月の報告書によると、攻撃者らはBritish AirwaysのWebサイトとモバイルアプリケーションの両方に、JavaScriptライブラリ「Modernizr」の有害バージョンを埋め込むことに成功した。British Airwaysの顧客は不正なWebサイトに転送され、そこで情報を提供させられていた。
ICOはBritish Airwaysのセキュリティインシデントを「侵害」(data breach)と表現している。しかしRiskIQの報告書によると、攻撃者はBritish Airwaysのネットワークに侵入して顧客情報を入手したのではないという。
British Airwaysによれば、攻撃を受けたのは2018年8月21日から同年9月5日の間ということだが、ICOは「2018年6月から始まったと考えられる」と述べている。調査担当者は顧客の氏名、住所、クレデンシャル情報(ID/パスワードといった認証に必要な情報)、決済カード情報、予約情報などの流出を確認したという。
ICO事務局長のエリザベス・デンハム氏は声明で、組織が顧客情報を保護できなかったことは「迷惑以上の問題だ」と強調。だからこそ、個人情報を預かる組織はその情報を適切に管理しなければならないことを、法律で明確に定めていると説明する。「それができなかった組織は当事務局の精査を受け、基本的なプライバシーの権利を保護する適切な方策を実施しているかどうかが検証される」とデンハム氏は述べる。
British Airwaysは調査に協力し、セキュリティ向上に務めていると、ICOは認める。最終決定を変更するかどうかは「同社およびその他の関連するデータ保護機関の主張」を検討して判断するという。
謎に包まれたBritish Airwaysのセキュリティインシデント
このインシデントで、攻撃者が顧客情報を不正に入手した方法は公になっている。ただし、この攻撃を可能にするために、攻撃者がBritish Airwaysのシステムにどうアクセスしたかは、まだ明らかになっていない。
サプライチェーンリスク評価サービスベンダーであるPanoraysの共同創業者でCEOのマタン・オレル氏は「攻撃者がどのようにしてBritish Airwaysのシステムにアクセスしたのかに関する透明性が欠けていることは、今回の制裁金とその正当性に関する議論を妨げている」と指摘する。
「奇妙なことに、誰もこのインシデントの明確な詳細を公表しておらず、具体的なことが明らかになっていない」とオレル氏は説明。詳細を明らかにしない限り、これを広く学習体験に転じることはできないだろうと述べる。今回の制裁金は前例のない金額だ。今後どのような異議申し立てがあり、それによって制裁金に変更があるのかどうか「非常に興味深い」と同氏は話す。「高額の制裁金の論拠についてICOがもっと透明性を高めれば、議論も深まるだろう」(同)
オレル氏は、RiskIQの分析にあるように不正なJavaScriptライブラリを仕込むには、British AirwaysのWebサイトのファイルをすり替えることが必要なはずだと考察する。「ImmuniWeb」のブランド名で事業展開するアプリケーションセキュリティ会社High-Tech Bridgeの創業者で、CEOのイリア・コロチェンコ氏は「問題のJavaScriptライブラリが、British Airwaysのリソース内にあったのかどうかで手口が変わる」と説明する。
最近は、正規のWebページに不正コードを挿入する複雑な手口が幾つもあると、コロチェンコ氏は説明する。例えばインターネットで公開されているJavaScriptライブラリについて、そのホストのドメイン名を開発者が誤入力してしまった場合、攻撃者はその誤入力されたドメインを登録して、JavaScriptライブラリをマルウェアに差し替えることができる。あるいは、企業がサードパーティーのコードをホスティングする独自のドメインを購入した場合、ドメインを更新し忘れてしまうと、攻撃者に悪用の機会を与えることになる。
Webアプリケーションセキュリティ会社PerimeterXの共同創業者で最高技術責任者(CTO)のイド・サフルティ氏は、公表されている情報を見る限り、問題のコードは「オリジナルサイトと公式モバイルアプリケーションで提供、検証されている」もののようだと述べる。
Media Trustの戦略的技術パートナーシップ責任者を務めるアレックス・カリック氏は「British Airwaysのセキュリティインシデントは、確認はできていないがクロスサイトスクリプティング(XSS)攻撃によるものである可能性が高い」と述べる。カリック氏によると、攻撃者はWebアプリケーション内でセキュリティの弱い部分を見つけ、それを悪用して不正コードを挿入した。
「British Airwaysは同社の側にどのような問題があったのか、あまり語りそうにない」とカリック氏は指摘。原因がはっきりすれば、XSSが攻撃者の間でよく使われていることや、驚くほど多くのWebアプリケーションがこうした攻撃に無防備のままになっていることがさらに明白になるだろうと説明する。
同様の攻撃への対策
専門家は今回のような攻撃から自己防衛するために、顧客側でできることはあまりないとみている。コロチェンコ氏は、このような侵害は「外部からは全く見えないだろう」と述べる。カリック氏は、支払いページに疑わしいJavaScriptがないかどうかをユーザーが調べるには「技術的な専門知識」が必要であり、そうでない限りはWebアプリケーション事業者に任せるしかないと言う。
企業側ではWebアプリケーションのセキュリティを継続的に確認し、不審な変更や脆弱(ぜいじゃく)性が発生していないかどうか、不正なコードやサードパーティーコードが使われていないかどうか確認する必要がある――と専門家は注意を促している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込み開発特有の課題も解消できる「AI活用」の秘訣とは? -
事例
[株式会社ビザスク] 「新規事業」事例集:大手企業はどのように想定顧客ヒアリングを行っているのか -
市場調査・トレンド
[株式会社ビザスク] 質の高い「仮説検証インタビュー」を実施するためのポイント -
事例
[株式会社ビザスク] 富士フイルムの新領域参入に学ぶ事業創出 「畑違い」でもビジネス化できる方法 -
事例
[株式会社ビザスク] 三菱電機 上席執行役員に学ぶ、未来を切り開く「新事業創出」の実践方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
IT製品の導入に関するアンケート「PC&デバイス」編
-
5
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
8
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
9
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー