





















「WAF」製品紹介【第2回】F5編
エンタープライズ向けの高度な運用管理が可能なWAF「F5 BIG-IP Application Security Manager」
F5が提供するWAF製品は、狭義のWAF機能に限定されず、ビジネスユーザーが必要とする高度なセキュリティ機能を網羅的に実装している。
ビジネスユーザーのための4つの機能
F5ネットワークスは、アプリケーションデリバリネットワーキングをキーワードにさまざまなネットワーク製品を展開している。中核となるのはWebロードバランサの最高峰として市場でも高い支持を受ける「BIG-IP」シリーズだが、現在のBIG-IPは単なるロードバランサにとどまらず、さまざまな機能を実装した総合的な製品に進化している。BIG-IPでは、TMOSと呼ばれるソフトウェアプラットフォーム上にさまざまな機能モジュールを実装するというアーキテクチャになっている。単一のハードウェアプラットフォーム上にさまざまなモジュールを組み合わせることで、ユーザーは必要とする機能群を過不足なく実装できる。
 F5ネットワークスジャパン プロダクトマーケティングマネージャ 帆士敏博氏
同社が「ビジネスアプリケーションをビジネスユーザーに届ける」際に不可欠と考えている機能は、「可用性」「パフォーマンス」「セキュリティ」「フレキシビリティ」の4つだという。どれが欠けても企業のネットワーク活用は成り立たなくなると考えられる基本的な要素だ。このうち、セキュリティに対応する中核的なコンポーネントが「BIG-IP Application Security Manager」(BIG-IP ASM)となる。もともとの起源としては、同社が2004年に買収したマグニファイア・ウェブシステムズの製品であった「TrafficShield」の機能をBIG-IPに組み込んだものだ。
同社は、TrafficeShieldのコードを完全に書き直し拡張する形でTMOS上に実装し直し、完全な統合を実現している。同社 プロダクトマーケティングマネージャの帆士敏博氏はこのプラグインアーキテクチャについて、「ハードウェアに対する過剰投資を避けられる上、ネットワーク上に存在する管理対象デバイスの数が減ることで運用管理の負担を軽減できる点がメリットだ」と語る。
BIG-IP ASMの機能
BIG-IP ASMでは、一般的なWAFの機能セットにとらわれず、同社ならではの高度な保護機能を豊富に盛り込んでいる。BIG-IPは、ネットワークトラフィックをアプリケーション層(L7)で監視し、適切な制御を行うことで市場の支持を勝ち取った経緯がある。Webサーバに殺到する大量のトラフィックを効率よく処理するために、トラフィックの特徴をさまざまな角度から分析し、適切な判断を下しているわけだ。こうした技術は当然ながらBIG-IP ASMによるセキュリティ保護にも役立っており、ユニークな保護機能を実現している。
例えば、L7 DoS(サービス妨害)攻撃やブルートフォースアタック(総当たり攻撃)への対応では、単純に大量のトラフィックが到着したら帯域を絞る、という機械的な対応ではなく、トラフィックの傾向から好ましくないと判断される発信元からのトラフィックだけを選択的に制限する、といった動作を行う。ユーザー認証を必須とするオンラインコマースサイトなどでは、ユーザーがログインを試みるたびにユーザーアカウントのデータベースを参照して照合し、ログインの可否を判断する、という負荷が発生する。これを悪用すると、無効なID、パスワードの組み合わせによるログイン試行を大量に発生させることで正規のユーザーのログインを妨害するといったDoS攻撃が可能になる。
単純に帯域を絞ってしまうと、正規のユーザーがログインしにくいことに変わりはない。よって、正規のユーザーのログイン要求は通過させつつ、不正な無効ログインは絞る、という判断が求められる。とはいえ、ログインが無効かどうかは実際にデータベースを参照してみるまでは決定できないというジレンマもある。BIG-IP ASMでは、トラフィックパターンを解析し、発信元のIPアドレスや個別のURLのレスポンスタイムを手掛かりとして不正なログイン要求の可能性が高いアクセスを絞り込み、この発信元に対しては帯域を絞ることで、正規のユーザーに悪影響を与えないように保護することができる。
同様のトラフィックパターンの解析に基づいた保護手法としては、Webスクレイピング攻撃からの保護というものもある。これは、サイト運営者の意図とは反して、スクリプトなどの自動化手段を用いてWebサーバから情報を引き出そうとするものだ。
スクリプトなどを用いてWebサーバにアクセスすること自体は必ずしも攻撃とは断定できないが、サイト運営者側のポリシーとして、人間が対話的に操作することを前提としているWebサーバに自動化されたスクリプトが情報を取得することは、迷惑行為となる可能性がある。例えば、数量限定商品を販売するオンラインショッピングサイトやオークションサイトなどでは、こうした自動アクセスが大量に送り付けられ、サイト運営者の意図に反して、別のWebサイトで紹介されるケースなどは一種の営業妨害と判断されることになるだろう。
BIG-IP ASMでは、トラフィックパターンの解析によって、トラフィックが「プログラムによって自動生成されているものか」「人間が対話的に操作しているのか」を識別できるという。これを利用して、自動生成されたアクセスを遮断すれば、先ほど紹介した営業妨害の例などを防ぐことが可能となる。
このほか、ユニークな機能としてはネットワーク型DLPとよく似た「データガード」機能も実装されている。これは、アウトバウンドのトラフィックに含まれるデータをチェックし、本来外に出てはいけないはずのデータが含まれている場合にはブロックするというものだ。同様に、Webサーバが生成するエラーページやアプリケーションエラー情報を遮断することで、悪意のあるユーザーに対してWebサーバの種類や構成など、その後の攻撃を有利にしてしまうような情報を与えずに済む。
エンタープライズ向けの高度な運用管理
BIG-IP ASMでは、運用管理負担の軽減にもさまざまな配慮がなされている。BIG-IP ASMのユーザー層はBIG-IPのユーザー層とほぼ同一であり、大規模な企業がビジネスに直結する重要なWebアプリケーションの保護のために導入している例が多いという。そのため、高度な運用管理機能が必要とされる。
例えば、「ポリシーステージング機能」が挙げられる。WAFを含め、セキュリティソフトウェアでは既知の攻撃手法を効率よく見分けるためのシグネチャデータやユーザーごとに設定されたセキュリティポリシーなどを定期的に更新する必要があるが、こうしたセキュリティにかかわる重要なデータの更新にはリスクも伴う。最悪の場合、シグネチャデータをアップデートしたら誤検知が発生して正常なアクセスを遮断した、ということも考えられないわけではない。
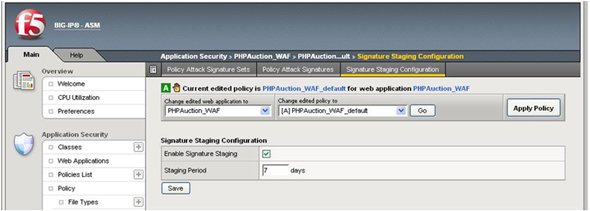 ステージング機能の画面。新しいシグネチャを7日間、ステージング環境に設定した場合
ポリシーステージング機能は、いわば新旧2つのポリシーを同時に並列的に稼働させておき、動作検証を行うための機能だ。トラフィックの制御自体はこれまで通りのポリシーに従って実行しつつ、同じトラフィックを新しいポリシーを使ってチェックし、その結果を運用管理者にリポートする。
このリポートから管理者は、新旧2つのポリシーの挙動の違いをチェックできる。旧ポリシーでは通過していたアクセスが新ポリシーで遮断されたり、あるいは逆に従来遮断されていたアクセスが通過するようになったりなど。そうした違いに注目して精査することで、ポリシーが意図通りに機能しているかどうかを実データに基づいて確認できる。
またこれは、ミッションクリティカルなWebアプリケーションを提供する金融機関のユーザーなどには特に歓迎される機能だという。市場取引など、タイミングが重要なトランザクションでは、セキュリティ設定の不備によって正当なアクセスを遮断してしまうと、ユーザーに経済的な損失を与えてしまうことも考えられる。よって、誤検知を起こさないことが重視される。こうしたシビアなユーザーを多く抱える同社ならではの配慮だといえるだろう。
さらに、リポートの可視化機能も充実している。アクセスが多いWebサーバの場合は、WAFが出力するリポートも膨大になることが予想されるが、この大量の生データから必要な情報を抽出するのは管理者にとっても負担が大きい。そこでBIG-IP ASMでは、より重要度の高い情報を的確に管理者に通知するためのインテリジェントなリポート機能を実装している。
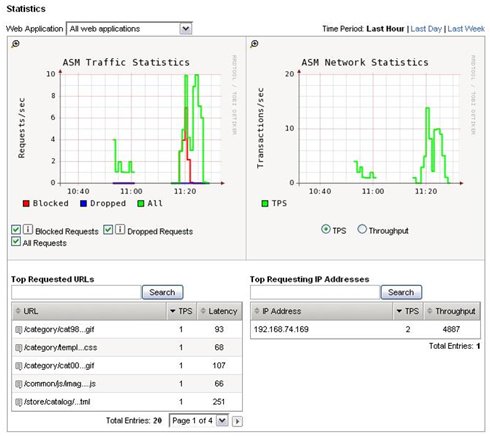 リポートの例。URL単位のサーバ遅延を監視、可視化し、トラブルシューティングを実施した場合
例えば、BIG-IP ASMがトラフィックを遮断した場合には、単にどのパケットを遮断したかという低レベルの情報だけを提示するのではなく、どのポリシーに対する違反なのか、なぜ遮断すべきと判断したのかといった理由の部分までを含めたリポートを出力できる。このため、管理者は現在Webアプリケーションに対してどのような攻撃が行われているのかを即座に把握したり、あるいはポリシー設定を修正/改善するための手掛かりを得られる。セキュリティ製品はどれも、運用を続けながら常時ブラッシュアップやメンテナンスを続けていく必要があるが、BIG-IP ASMではそうした作業の負担の軽減まで配慮が行き届いているといえる。
BIG-IP ASMは、BIG-IPが持つトラフィック制御機能と組み合わせることで高度なセキュリティを実現できる製品だ。BIG-IPのアドインモジュールとして機能追加を行うのに加え、独立したアプライアンス型のスタンドアロンタイプも用意されており、BIG-IP ASMの機能だけを単独で導入したい場合にも対応可能である。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー