




















専門家が指南するクラウドサービス選定基準(前編)
セキュリティ基準でクラウドサービスを選ぶポイント ~国のガイドライン活用法も
既にISMS認証やプライバシーマークを取得している企業にとって、クラウドへの移行は認定の継続を妨げる要因になるのだろうか? 既存のセキュリティ対策を考慮したクラウドサービス選択基準について解説する。
情報セキュリティから見たクラウドサービス選択
クラウドサービスの選定基準の第一はもちろんサービスの機能や品質ということになるだろう。しかし、それと同様にクラウドサービスの選定基準の1つに挙げられるものに情報セキュリティがある。多くのITサービスが多くの情報を取り扱い、その情報をどのように保護していくかという課題を持っている以上、情報セキュリティに関する観点を外すわけにはいかない。
IIJ GIOやニフティクラウドをはじめ、国内のクラウドサービスが本格的に提供されるようになってから約2年、まだまだ業界としては黎明期といえるかもしれない。導入をためらう利用者の中には、情報セキュリティにおける安心感が得られないという意見が多いのも事実だ。これは既にISMS(情報セキュリティマネジメントシステム)認証やプライバシーマーク認定などを受けている企業や団体がクラウドサービス利用によって、認定の継続が難しくなるのではないかという不安要素も含まれている。
本記事では、クラウドサービスの選定基準の1つとして情報セキュリティを挙げ、クラウドサービスを選択する際の着眼点や注意点などを解説していく。
クラウドサービスにおける情報セキュリティのポイント
ITサービスにおける情報セキュリティのポイントは幾つもあるが、クラウドサービスに限らず重要なポイントして以下が挙げられる。
- 機密情報や個人情報の保護
- ビジネス継続、サービス継続
- インシデントレスポンス(事故対応)、イベントレスポンス
クラウドサービスについて大きく議論となるのは、これまでは手元にあったシステムやデータ、管理情報がクラウドサービスプロバイダーにあり、自らが自由に管理できないということにある。
具体的には、分散処理によってデータの所在を具体的に把握することができないとか、事故発生時に判断基準となるログデータを自由に取得することができないなど、情報が手元にないということが大きな変化となり、情報セキュリティに関する社内ルールや手順の見直しが必要になる。
国内における多くの企業や団体が、ISMS認証基準としてJIS Q 27001(ISO/IEC 27001)を採用しており、PDCAサイクルによるマネジメントシステムのスパイラルアップを行うためにも、情報セキュリティに関するさまざまな管理情報を入手しなければならないといったこともポイントの1つとして挙げられる。
つまり、サービスおよびサービス上で利用するデータの所在や状況などを把握しておくということもクラウドサービスにおける情報セキュリティの重要なポイントとなる。
ログの管理も重要なポイントとなるだろう。クラウドサービスでは、これまでハードウェアとして把握していた部分もサービスとして提供されるため、いわゆるシステムログなどもプロバイダー側にあることになる。
国内の多くの情報システムのログが、何か事故が発生したときの情報源として活用されており、とにかくためるだけためておこうという方針で運用されている。しかし、クラウドサービスでは、事故が発生した際にこれらのログを即座にダウンロードして利用することができない。なぜなら、ログを保管しておくスペースに限りがある(保存容量に応じて課金される)し、転送するための時間も膨大なものとなってしまうからだ。
つまり、ログの運用についても見直さなければいけないということになる。
クラウドサービス利用におけるリスク評価の着眼点
このようにクラウドサービスにおける変化を踏まえて、新たにリスク評価をすべきなのだが、実際には既に構築された情報セキュリティマネジメントシステムを見直すのは難しいと考えている担当者が多い。
これまでに積み上げてきたセキュリティ対策のどこかを崩してしまうことで、全体が崩れてしまうのではないかという不安もあり、どのような着眼点でリスク評価をすればよいのかということが理解できないということもあるだろう。
まず、ISMS認証を維持することだけに着目するのであれば、PDCAサイクルにおいてどのような情報を得る必要があるかを考慮すればよい。情報セキュリティマネジメントシステムとして成立していればよいのだから、自らの設定した情報セキュリティ管理策が維持できているかどうか、効果的であるかどうかを判断し、必要に応じて見直しをすればよいということになる。
つまり、今までは自らの情報システムから得ていたこれらの情報が、クラウドサービスプロバイダーから得られるかどうかが重要なポイントなるのだ。ISMS認証において、自らが宣言した管理策を維持できていると証明する情報を得られるかどうかを判断すればよい。例えば、システムに対して不正なアクセスがあった場合、それを察知することができるかどうか、そしてその不正なアクセスがシステムにどのような影響を与える可能性があるかを判断するための情報を提供してくれるサービスプロバイダーを選択する。
これがISMSを維持するために必要なサービスプロバイダーの評価基準となる。
クラウドサービス利用のための情報セキュリティマネジメントガイドライン
リスク評価について簡単に書いてみたものの、これをJIS Q 27001および27002について実施するというのは非常に大きな労力となるだろう。そこでこれらの作業を容易にするために活用できるのが、2011年4月に経済産業省が公開した「クラウドサービス利用のための情報セキュリティマネジメントガイドライン」だ。
本ガイドラインはJIS Q 27002と同様の構成となっており、ISMS認証を受けている企業がクラウドサービスを利用する際に、利用者企業、利用者団体がどのような対策を実施すればよいかを具体的な対策として例示している。
あくまでベストプラクティスとしての例示なので、これらをやらなければいけないということではない。例示された対策が自らの組織に合致するかどうかを判断するためのガイドラインとして提供されている。
JIS Q 27002の「管理策」に対して、利用者が実施することが望ましい事項を「クラウド利用者のための実施の手引」、クラウドサービスプロバイダーが実施することが望ましい事項を「クラウド事業者の実施が望まれる事項」、クラウドサービスのインフラやサービスタイプごとに特記すべき事項を「クラウドサービスの関連情報」として記載しており、利用者組織の情報セキュリティの観点が分かりやすく構成されている。
利用者からの目線で記載されているため、これをそのままプロバイダーの選定基準として利用することはできないが、どのような情報を得ることができ、どのような対策を行っていればプロバイダーとして十分なのかを判断することができる。特にISMS認証を受けている企業にとっては、管理策の選択をJIS Q 27002から行っているはずなので、同様の作業をこのガイドラインを活用することによって実施できるようになるはずだ。
また、本ガイドラインの作成に当たって、ISMS認証を前提にしたクラウドサービス利用における一般的なリスク評価が行われているため、これらの作業を軽減することも可能になる。
サービス選択時のクラウドセキュリティガイドラインの活用
クラウドサービス利用のための情報セキュリティマネジメントガイドラインの構成などについては既に多くの情報が提供されているはずなので、ここではクラウドサービス選択時の活用法について幾つか例を挙げることにしよう。
本ガイドラインには巻末に「クラウド利用における実施の手引き一覧」が付属している(図1)。これはガイドラインの内容を表形式にしたもので、必要な項目を抜き出すことで、そのままチェックリストとして利用できる。
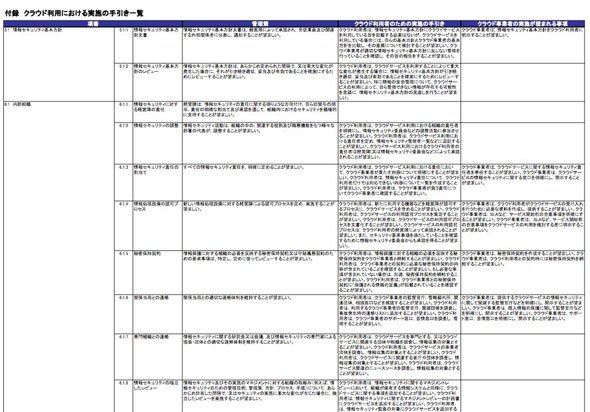 図1 クラウド利用における実施の手引き一覧。詳細は「クラウドセキュリティガイドライン5」(20~25ページ)をご覧いただきたい
前述した通り、プロバイダーへの要求事項は「クラウド事業者の実施が望まれる事項」の欄にまとめられているので、サービスプロバイダーの選定基準を作成する際に、この表を活用するとよい。プライバシーマーク取得をしている企業でも、プロバイダー選定基準を作成する必要があるため、こちらの表から選定基準を作成するとよいだろう。
もっと詳細にリスクを検討したいという場合には、付属書A「クラウドサービス利用にかかわるリスク」を活用するとよい。ここでは一般的なクラウドサービス利用におけるリスクを洗い出すとともに、「NIST SP800-144」、ENISAの「クラウドセキュリティガイドライン」、Cloud Security Allianceの「クラウドセキュリティガイドライン 2.1」を参考に抜粋したリスクも一覧している。
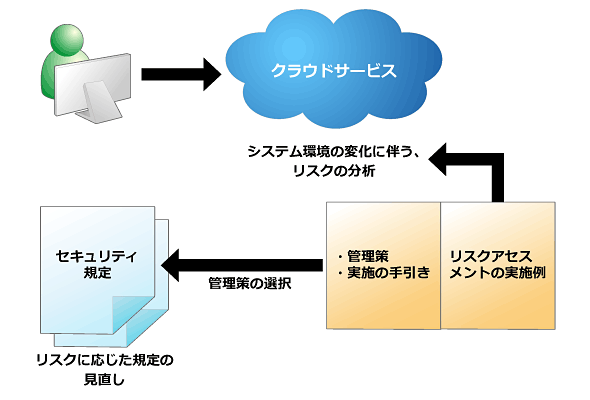 図2 クラウドサービス利用時のリスクアセスメントの実施例。付属書Bのリスクアセスメントの実施例を参考にしながら、具体的なリスクを当てはめていくことで、さらに詳細なサービスプロバイダーの選定基準を作成することができるだろう
サービスのダッシュボードを活用する
今回はクラウドサービスの選択時の基準という点でガイドラインの活用を解説したが、実際には利用開始時だけではなく、利用中もプロバイダーとの情報交換が必要になる。
しかし、情報が必要なときにプロバイダーが臨機応変に対応してくれるとは限らない。クラウドサービスの特徴の1つである「オンデマンドセルフサービス」という点では、ログを取得したり、情報を取得するのも自ら行ってほしいというのがプロバイダーの考え方だからだ。
そこで、プロバイダーを選択する際に重要な要素として挙げられるのが、情報提供のためのダッシュボードだ。システムの状況をリアルタイムに把握することができるかどうかがプロバイダー選択の重要な要素の1つとなる。
また、クラウドサービスでは1つのプロバイダーだけでシステムが構成されないこともある。さまざまなサービスを組み合わせて使うことがあるためだ。このような中でシステムの統合管理を行いたいと思えば、サービス状況を把握するダッシュボードではなく、APIとしてこれらの情報が提供されているかどうかも重要な要素となる。APIとして提供されていれば、複数のサービスの状況を1つの画面で一緒に表示し、比較したり状況を一元的に把握することができる。
情報セキュリティではできる限り迅速に情報を収集し、被害の拡大を軽減(もしくはゼロに)することが目的となっている。クラウドサービスの利用においても、十分な情報を迅速に収集できる仕組み作りが必要になる。
その他の情報セキュリティガイドラインを活用する
今回はクラウドサービス選択に経済産業省の「クラウドサービス利用のための情報セキュリティマネジメントガイドライン」を活用する方法を紹介した。後編ではその他の情報セキュリティガイドラインを紹介しつつ、クラウドサービス選択時にどのように活用できるかの観点を解説する。
Copyright © ITmedia, Inc. All Rights Reserved.


専門家が指南するクラウドサービス選定基準
この記事の著者

新着ホワイトペーパー PR
-
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは? -
製品資料
[株式会社みらい翻訳] 音声翻訳活用の課題を解決、“本当に使える”ツールの特徴とは? -
製品レビュー
[Wrike Japan 株式会社] 400店舗を支えるWalmart Canada、散在する情報やアナログな管理をどう変えた? -
事例
[Wrike Japan 株式会社] 年間100件超のDXプロジェクトを統合管理、JERAはどのように実現した? -
事例
[Wrike Japan 株式会社] グローバルなクリエイティブ業務を合理化、エスティーローダーに学ぶ実践のコツ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
身代金支払いは逆効果 情シスのためのランサムウェア対策ガイド2026
-
3
自社を守る「SCS評価制度」活用法 7割の企業が取引先起点の情報漏えいに直面
-
4
ランサムウェア、暗号化の89%は深夜 情シスが備える「夜間の空白」対策
-
5
多要素認証導入済みでもランサムウェア被害に 復旧費用は平均2億7000万円
-
6
「技術屋」で終わるか、部長へ昇格するか 今取りたい「IT×ビジネスの認定資格」5選
-
7
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
8
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
9
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
10
AIエージェントを暴走させない設定、済んでますか? 対策5選を専門家が紹介
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー