





















真打ち登場
USBメモリの不正使用防止──ソフトウェア制限ポリシーとアプリ編
USBメモリがもたらすセキュリティの懸念に対処するための方法として、Windowsの「ソフトウェア制限ポリシー」と、サードパーティー製のアプリケーションを紹介する。
USBメモリの不正使用防止に関し、接着剤などを利用するテクニックや、BIOS設定とグループポリシーによる方法について説明してきた。本稿では、利用が許可されていないUSBメモリが社内ネットワーク上で問題となるのを防ぐためのテクニックをさらに2つ紹介したい。
ソフトウェア制限ポリシーを作る
Windows XPおよびWindows Server 2003の「ソフトウェア制限ポリシー」は本来、USBメモリの使用を禁止するためのものではないが、この目的の1つに役立てることは可能だ。ソフトウェア制限ポリシーは、ユーザーが未許可のソフトウェアを自分のPCにインストールするのを防止するためのグループポリシー設定だ。つまり、ソフトウェア制限ポリシーは、USBメモリの使用を防止するものでもなければ、データをこれらのデバイスにコピーするのを防止するものでもない。しかし、ユーザーがUSBメモリを使って未許可のソフトウェアを社内に持ち込むのを防ぐために利用することはできる。
ソフトウェア制限ポリシーを作成するには、グループポリシーオブジェクトエディタを開き、コンソールツリーで「Windowsの設定」→「セキュリティの設定」→「ソフトウェア制限のポリシー」に移動する。次に、「ソフトウェア制限のポリシー」コンテナを右クリックし、ショートカットメニューから[新しいポリシー]コマンドを選択する。これにより、「セキュリティレベル」および「追加の規則」という2つのサブコンテナが作成される。
ソフトウェア制限ポリシーを作成すると、セキュリティレベルがセキュリティ規則に適用される。セキュリティレベルはデフォルトで作成されるようになっており、「制限しない」と「許可しない」という設定がある。すなわち、ポリシー規則を作成した上で、これらの規則の基準に合致したアプリケーションのインストールを許可するかしないかを指定するだけでいいのだ。
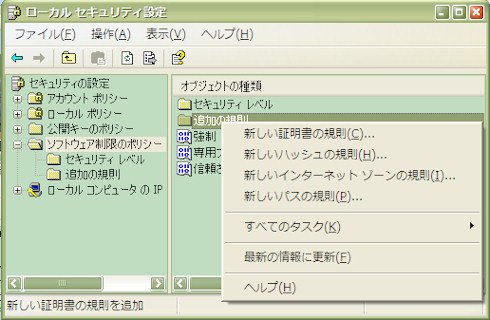 規則の作成
規則を作成するには、「追加の規則」コンテナを右クリックし、作成したい規則のタイプを指定する。規則のタイプは4つある。証明書の規則、ハッシュの規則、インターネットゾーンの規則、パスの規則だ。これら4つの規則について詳しく説明すると1冊の本になってしまいそうだ。本稿では説明を簡略化し、各タイプの規則の長所と短所を示すだけにとどめる。
証明書の規則
証明書の規則は、最もセキュアなタイプの規則だ。ソフトウェアパブリッシャーの多くはコードが真正であることを証明するために、リリースするコードにデジタル署名を付けるというのが、この規則の基本的な考え方だ。管理者は、これらのデジタル署名に基づいて機能する証明書の規則を作成できる。これにより、特定のパブリッシャーのアプリケーションを許可する一方で、署名されていないアプリケーションや、承認していないパブリッシャーのアプリケーションを拒否することが可能になる。証明書の規則の最大の欠点は、あらゆるパブリッシャーがコードに署名するわけではないということだ。
ハッシュの規則
ハッシュの規則では、ファイルのデジタルハッシュ(ファイルの内容に基づいて算出される値)を作成し、このハッシュに基づいてファイルを承認あるいは拒否することができる。この規則の長所は、ユーザーがファイル名を変更したり、通常とは異なる場所にファイルをインストールしても機能することだ。一方、この規則の問題点は、ハッシュがファイルに固有の値であることだ。ファイルが更新されたり、ファイル内の1バイトのデータが変更されただけでも、ハッシュの有効性が失われてしまうのだ。
パスの規則
パスの規則は、ファイルシステムあるいはWindowsのレジストリ内での場所に基づいてアプリケーションを許可あるいは拒否する。例えば、ユーザーがゲームを実行するのを禁止したいのであれば、\Program Files\Microsoft Games\にあるアプリケーションをブロックするパスの規則を作成すればよい。この規則の欠点は、ユーザーがこの規則の管轄外の場所にファイルを移動すれば、そのアプリケーションを自由に実行できてしまうことだ。それでも、環境変数やレジストリキーをパスの規則に含めることができるというのは、十分な知識があればかなり強力なパスの規則を作成できることを意味する。
インターネットゾーンの規則
わたしの見解では、インターネットゾーンの規則はほとんど役に立たない。この規則は、ユーザーがインターネットからダウンロードしたファイルを実行できないようにするためのものだ。しかしこの方法が有効なのは、ユーザーが制限されたゾーンに存在するWebサイトからファイルをダウンロードした場合に限られる。ほかのマシンを使ってファイルをダウンロードしてUSBメモリにコピーして持ち込んだ場合、インターネットゾーンの規則はユーザーがそのファイルを実行するのを防ぐことはできない。そのファイルがインターネットから取り込まれたことがコンピュータには分からないからである。加えて、ゾーンの規則は、Windowsインストーラパッケージ(.MSIファイル)を制限する目的にしか用いることができない。
サードパーティーアプリケーション
恐らくUSBメモリに対する最も有効な対策は、サードパーティーアプリケーションを利用することだろう。GFIは、USBメモリの使用を防ぐことを目的とした「EndPoint Security」という製品を開発している。
未許可のソフトウェアが社内ネットワークに持ち込まれないようにするのが目的であれば、Bit9という企業から提供されている「Parity」という製品を検討するといいだろう。Parityは、PC上でどのプロセスの実行を許可/禁止するかをコントロールできる。
3回にわたってUSBメモリが企業にもたらす問題について説明するとともに、これらの問題に対処するためのソリューションを幾つか紹介してきた。筆者のWebサイトには、このテーマに関する詳細な報告書が掲載されており、その中でソフトウェア制限ポリシーやBit9のParityについて詳しく論じている。
本稿筆のブライエン・M・ポージー氏はMCSE(マイクロソフト認定システムエンジニア)の資格を持ち、Windows 2000 ServerおよびIISに関する仕事でMicrosoft Most Valuable Professionalの認定を受けた。全米規模の病院チェーンでCIOを務めた経験を持つほか、フォートノックス(ケンタッキー州にある米軍施設)のITセキュリティを担当したこともある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー