





















理解されない音声の脅威
電話が使えなくなる日……VoIPセキュリティの現状と対策
IP電話の企業導入が進む中、VoIPセキュリティが再注目されている。音声版スパムやDoS、盗聴などVoIPに潜むリスクは多く、電話という重要な仕事ツールをまひさせる恐れある。有効なセキュリティ対策はあるのか?
1890年、東京・横浜で電話交換が開始されて以来、電話は今や当たり前の存在となった。インターネットが通じなくても、電話があれば外部と連絡が取れる。100年以上続く電話とわたしたちの歴史は、「あって当然」から「使えて当たり前」という信頼感を築き上げてきた。
電話はいつでも必ず使えるもの――。この考えは、想像以上にわたしたちの中にすり込まれている。そうした安心感は、公共通信事業者がインフラの信頼性を確保していたからこそ得られたものだ。企業がVoIP(Voice over IP)を導入する場合、IPネットワーク上の音声の安全性や安定性は企業側が確保しなければならない。特にセキュリティについては、盗聴やDoS(サービス妨害)攻撃などを防止する上で重視すべき課題である。
にもかかわらず、これまで大規模なインシデントが発生しなかったこともあり、企業でのVoIPセキュリティ対策といえるものはあまり進んでいない。しかし、VoIPへの脅威は静かにではあるが着実に増している。事実、日本では企業に先んじて通信事業者がVoIPの導入を開始したが、既に数年前からDoS攻撃と思われる現象に悩まされているという。
音声のIP化に潜むセキュリティリスク
従来の固定電話網は公共通信事業者が運用管理していたので、ユーザー側が通話の安定性やセキュリティを気にする必要はなかった。内線用の従来型交換機(PBX)も基本的には専門業者が管理しており、設定変更や障害対応も業者が行った。
しかし、VoIPの登場で電話網の在り方は一変した。複数拠点を持つ大企業では、配線の柔軟性や運用および通話コストの削減といったメリットから、従来型PBXをIP-PBXへ置き換え、データ網と電話網をIPで統一管理する方向へ進み始めた。中小企業でも、通信事業者のIP電話サービスを利用して通話料のコストダウンを図るケースが増えている。
通話をIP化することは、これまで公共通信事業者が行っていた回線の管理を企業側が引き継ぐということだ。IP電話サービスを利用する場合も、社内の電話網は自社の管理責任となる。つまり、通話の安定性やセキュリティは企業のシステム管理の一部として管理しなければならないのだ。
通話の安定性については、音声の品質確保に注目が集まったこともあり、遅延やジッタ、パケットロスなどさまざまな課題が議論され、改善がなされてきた。ではセキュリティはどうか。これまでも時折警鐘は鳴らされ、例えばIETFのRFC 3711では音声データの暗号化仕様「SRTP(Secure RTP)」が提唱されている。日本でも沖電気工業、NEC、日立製作所がIP電話普及推進センターにてVoIPセキュリティ技術者向け資格制度を共同運営するなど、各種取り組みが実施されてきた。それでも、重要議題として取り上げられることは少ない。
だが、VoIPの普及に伴い「最近はWindows Live MessengerなどのSIP(Session Initiation Protocol)ツールが業務アプリケーションとして使用されるなど、攻撃者にとっては魅力的なターゲットが増えている。攻撃パターンも機器の脆弱性も分かっている。いつアウトブレークしてもおかしくない状況」とネクストジェン ネットワークセキュリティ事業本部 本部長の杉岡弘毅氏は警告する。
“パンデミック”へのカウントダウンは始まっている
では、VoIPに潜むセキュリティリスクはどのようなものがあるのか? それは以下の5つに大きく分けることができる(図1)。
- 通話不能
- 嫌がらせ電話
- 発信者の詐称
- 盗聴
- 呼の横取り
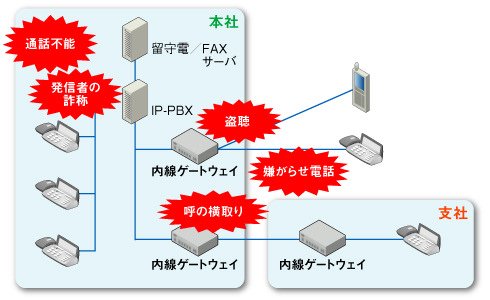 図1●VoIPシステムに潜むセキュリティリスク
1の通話不能とは、SIPやICMP(Internet Control Message Protocol)のメッセージなどがIP-PBXやVoIPサーバあてに大量送信され、処理不能状態に陥ることだ。いわゆるDoS攻撃である。2の嫌がらせ電話は、IP電話などの端末あてに大量の呼を発信して使用不能状態に陥れる。これは電子メールのスパムと似ており、「SPIT(Spam over Internet Telephony)」と呼ばれている。ただし、スパムメールの場合は正規メールとともに受信ボックスにためられるので、後で確認したり削除したりといった対処をすることはできる。しかし、リアルタイムでのコミュニケーションが基本の通話では、先にSPITを受信してしまうと、正規の電話がかかってきてもつながらないという深刻な状況となる。SPITを受信し続けるほどに、正規の通話が取れなくなるのだ。その意味で、実質的な被害はメールより大きいと考えられる。
3の発信者の詐称は、ナンバーハーベスティング(Number Hervesting)やDoS攻撃などを使って対象企業で使用されている電話番号を不正取得し、発信者詐称に悪用するというものだ。このほか、パケットの不正キャプチャーによる盗聴や、セッション乗っ取りによる通話・着信(呼)の横取りが想定される。
 ネクストジェンの杉岡氏。「たった10秒間のDoS攻撃でもVoIPでは2時間半以上サービスが停止することがある」という
ネクストジェンの杉岡氏によると、こうしたインシデントは4、5年前から通信事業者より報告されているという。同社は2002年創業時より、自社開発の試験機器による通信事業者向けVoIP/SIPシステム構築に携わってきた。DoS攻撃らしき被害報告が増加する中で、VoIPシステムが普及する企業においても同様のリスクが内在すると考え、セキュリティベンダーのラックと共同で「SIP/VoIPセキュリティ診断サービス」を提供することになった。
「身近なところだと、2003年6月にMSN Messengerのコンタクトリストに対して『Kelvir』や『Mapson』といったウイルスが添付されたメッセージをばらまくという事件が発生している。また、2008年9月には050番号のIP端末に対して無差別にSIPパケットが送信され、不正接続を引き起こして無言電話になるという事件が発生している」(杉岡氏)
この状況に対し、セキュリティベンダーであるラック 事業推進統括部 マーケティング部の田原美緒氏は「攻撃者としては将来性のあるターゲット。DoS攻撃による営業妨害や脅迫など、これは面白いと思ったら一気に拡大する可能性もある」と言う。基本的に、Webサーバで使える攻撃手法はSIPサーバにも使える。きっかけさえあれば、パンデミック(大流行)に至る可能性は高い。
ビジネスは電話に依存する部分が大きい。その最たる例は、コンタクトセンターやオンライン証券などだ。「システムインテグレーターと話していると、QoS(サービス品質)は意識しても、VoIPセキュリティを突き詰めて考えていないことが多い。電子メールやWebが使えなくてもビジネスは取りあえずは止まらないが、電話が通じなくなるとビジネスは止まる恐れがある。電話というインフラの重要性がネットのそれと同列には語られていない」と、ラック 事業推進統括部マーケティング部 広報担当部長の増田隆一氏はVoIPにまつわるリスクを危惧(きぐ)する。
VoIPセキュリティを守る方法
VoIPセキュリティにはどのような対策が有効なのか。ここでは、次の2つに分けて考えてみよう。
- 製品レベルでの対策
- 運用レベルでの対策
製品レベルでのセキュリティ対策
製品レベルでは、まず暗号化機能を採用する方法がある。多くのSIPベースのVoIP機器は平文でやりとりするUDPで信号を送信する。このSIP信号自体を暗号化するTLS(Transport Layer Security)採用の製品を選択するとよい。このほか、先に述べた暗号化仕様のSRTPなどをサポートした製品を選択するのも1つの方法だ。ただし、企業内の通信をSIPを含めて暗号化しても、通信事業者のサービスと接続するときは暗号化データを平文に戻すゲートウェイ装置が必要になることがある。実施する前に、暗号化できる接続環境にあるかどうかを確認したい。
もう1つは、VoIP機器の負荷防止/DoS攻撃防止機能を有効にすることだ。例えば、1秒間に50コール以上受けない、1ユーザーから1秒間に50コール以上受けない設定などを行う。ビジネスとして重要なのは、DoS攻撃後にすぐサービスを再開できるかどうかだ。DoS攻撃を受けると膨大な呼がキューにたまり、VoIP機器がDoS攻撃終了後もこれらを処理しようとしてしまう。これでは正しい呼を受信できなくなる。「DoS攻撃はたったの10秒間でも、サービス停止時間が2時間半にわたったケースもある」(杉岡氏)。さらに、デフォルト設定でDoS攻撃防御機能がオンになっているか注意する必要がある。「Webアプライアンスサーバではデフォルトでオンになっていても、VoIP製品ではなっていないことがある」(杉岡氏)ためだ。
このほか、より厳密に制御したい場合は、あらかじめ登録されたIP電話からの呼のみを受け付ける設定にする方法もある。MAC認証方式のようなものだ。これは、PSTN(公衆電話回線網)ベースの仕組みをそのままSIPに置き換えた製品で設定できることが多く、「仕組みとしては古いが、セキュリティ的には有効」(杉岡氏)である。
運用レベルでのセキュリティ対策
運用レベルでは、音声網とデータ網をVLANで切り分けたり、フィルタリングするといった対応策が考えられる。ただし、切り分けした場合、音声とデータとを別々に管理することになり、IP電話とグループウェアとの連携などのメリットも得られなくなる。そこで、「例えば、使用するVoIP機器の音声用ポートで設定されている範囲以外は通信させない、アクセスコントロールリスト(ACL)を作るといった対策を考える」(杉岡氏)とよい。
また、セッションボーダーコントローラー(SBC)というステートフルファイアウォール(VoIPゲートウェイ)機器を活用する方法もある。VoIPには、通信時に固定されたポートで通信するSIPと、機器ごとに設定された範囲のポートを動的に選択して開閉するRTP(Real-time Transport Protocol)がある。SBCを配置すればこうしたポートの開閉を制御できるほか、パケットの中身を精査してフィルタリングすることも可能だ。
VoIP対応のIDS/IPS(侵入検知/防御システム)やUTM(統合脅威管理)を導入するのも1つの手だ。ただし気を付けたいのは、VoIP機器ベンダーごとにSIP URI(※)が異なるなど、仕様が統一されていない点だ。これはベンダーの独自機能を生かすためだが、IDS/IPS側でこの差分を認識できず、正規のSIPメッセージにもかかわらず止めてしまう可能性がある。
※SIP URI:SIPで通信相手を指定する方法。あて先・発信元をメールアドレスに似たフォーマットで指定する。
まずはVoIPのセキュリティリスクを認識すること
「“これを導入すれば対策できる”といった製品が登場するのは、これから1年後あたり」と杉岡氏は予想する。つまり、現段階では上記の通り、導入したVoIP製品の機能を駆使し、運用で支援するしかないということだ。
しかし、これら対策を実際に企業内で実施するには検討材料が多すぎて困難だ。そもそも、障害時にVoIP関連の問題であると正しく切り分けられなければ対策すら打ち出せない。何が起こっているのか分からないのであれば、まずは前述のSIP/VoIPセキュリティ診断サービスなどのサービスに頼って、リスクの切り分けをするのもよいだろう。同サービスでは、ヒアリングに基づいてテストツールで各種攻撃パターンを試験し、診断結果のリポートや対策の提案を行う。
「VoIPに限ったことではないが、セキュリティ対策の重要性は、実際にインシデントが起きてみないと感じられないため、置き去りにされがちだ。しかし、その部分を大切にしないとネットワークの品質にも悪影響を与えてしまう」(ラックの増田氏)
VoIP関連の問題を見極めるには、まずはそのセキュリティリスクを認識し、切り分けのポイントを理解しておくことから始めるといい。これは、IP電話端末のファームウェアを自分でアップデートするといった、ありきたりな対応から考え直すことでも意識できるという。「VoIPサーバのファームウェアのアップデートとIP電話端末のファームウェアのアップデートは、つい別物と考えてしまう傾向がある」(杉岡氏)。IP電話もPCと同じ脆弱性のある情報機器と考えれば、企業の意識は変わるかもしれない。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー