




















NEWS
仮想化、クラウドで求められるシステム化したセキュリティ――RSAがコンセプトを説明
EMCとRSAは戦略説明会を開催。クラウドで変化する情報インフラのセキュリティに対し、同社が提唱する“セキュリティシステム”のコンセプトを紹介した。
RSAセキュリティは9月9日、同日から開催の「RSA Conference Japan 2010」に合わせて、「クラウド時代到来で激変する仮想環境のセキュリティ動向」と題した記者説明会を開催した。
来日したEMC バイスプレジデント兼RSA The Security Division of EMC プレジデントのアート・コビエロ氏がEMCとRSAが考える今後のビジョンを語った。
情報セキュリティにも航空管制システムのような包括的仕組みが必要
 アート・コビエロ氏
コビエロ氏は、複雑化した情報インフラとそれを取り巻くセキュリティの状況について、「仮想化やクラウドの登場で情報インフラは過去10年間で飛躍的な成長を遂げた。一方でセキュリティは、マルウェア対策、DLP(Data Loss Prevention)、暗号化、認証などの製品が個々に使用されており、各製品間で連携が取れていないのが現状」だと指摘。セキュリティの体制が情報インフラの変化に追い付けていないとした。
そこで同社が提唱するのは「セキュリティをシステム化し、厳密な権限下で機能・管理すること」だ。コビエロ氏は空港の航空管制システムを例に挙げ、「1日に約十万機もの飛行機を制御できているのは、特定の人物のみが適切な情報へとアクセスできるようにし、管理が容易で効率的なフレームワーク上で運営できているからだ」と述べる。「情報セキュリティにも、この航空管制システムのように個々の製品を包括的に管理できるシステムが必要となる」(コビエロ氏)
では実際にセキュリティをシステム化するにはどうすればよいのか。コビエロ氏はまず、組織や情報インフラストラクチャを統制するためのポリシー定義が必要だとする。情報システムを「コントロール」「コントロールの管理」「統制と可視化」の3レイヤーに分け、各レイヤーに対し先に定めたポリシーをトップダウンで落とし込む。各レイヤーでの制御状況は常に監視できる状態にしておき、必要に応じてアラートや状況追跡ができるような仕組みも設ける。最終的には、情報インフラ全体の制御と各イベント、アラートを相互に関連付けることで、コンプライアンスやリスクに関するリポート作成も容易にできるようになるという。
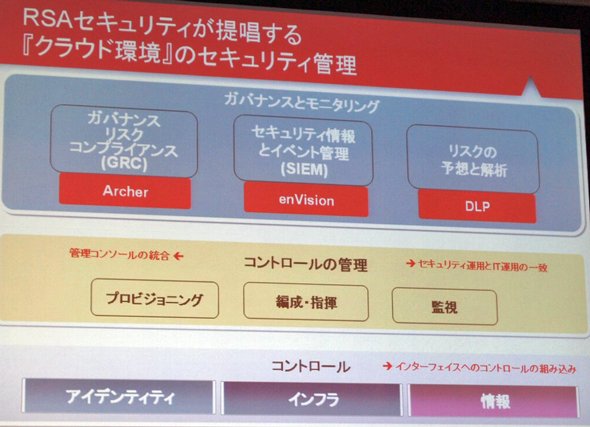 同社が考える包括的なセキュリティのシステム。各製品にひも付いてベンダーから提供されている管理コンソールなどは複数使用することになるが、上記のシステムではそれらも1つのシステムとして包括的に運用される
「物理世界で個々の製品にセキュリティ機能を組み込むことは困難な作業であり、インフラ全体に対応することはできない。一方、仮想化やクラウドではすべての要素が共通の仕組みを有しているため、その仕組みにセキュリティを組み込むことで、本当の意味でインフラ全体の保護が可能となる」とコビエロ氏。さらに、「仮想世界ではインフラを論理的かつ動的に細分化し、各ポイントにポリシーを適用できるため、インフラの一元的管理、運用が可能だ」と述べた。
実際に上記のコンセプトを具現化した例としてコビエロ氏は、8月30日に発表した「VMware vShield」の新バージョンを紹介した。同製品は企業全体、アプリケーション、個々の仮想マシンレベルでゾーンまたはグループと呼ばれる論理構成を作成してセキュリティ管理ができる製品だ。RSAはヴイエムウェアと共同でvShieldにセキュリティ機能を組み込み、ポリシーをゾーンごとに適用できるようにした。さらに、RSAのDLPが持つデータ検出機能や分類機能を活用し、初期段階でゾーンを定義可能とした。
さらに今後は、vShield Managerに管理機能を組み込み、仮想化管理ツール「VMware vCenter」のコンソールからセキュリティを管理できるような仕組みも設ける予定だという。同コンソールとRSAのセキュリティコンソール間のブリッジ機能を開発し、セキュリティ管理者が定めたポリシーの潜在的な影響を評価しながらシステムに提供していくような試みも検討されている。
ガバナンスに対しても、RSAの統合ログ管理製品「SIEM:Security Information & Event Management」とガバナンス・リスク・コンプライアンス(RGC)製品とを連携させる。「これまでセキュリティポリシーを定義していたセキュリティ管理者とそのポリシーを運用していたシステム管理者が連携し、“セキュリティを含めた包括的な運用管理”が可能になる」(コビエロ氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTPCコミュニケーションズ株式会社] 「回線速度不足」だけが原因ではない? Web会議の遅延を解決する方法とは -
製品資料
[東京エレクトロン デバイス株式会社] 工場の可用性向上に重要な「7つの領域」と対策 OTセキュリティ強化の基礎知識 -
製品資料
[リコージャパン株式会社] 問い合わせ対応で本来の業務が進まない、総務や情シスの負担をどう減らす? -
製品資料
[リコージャパン株式会社] 自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法 -
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
3
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
4
「データストレージの活用方法」に関するアンケート
-
5
身代金支払いは逆効果 情シスのためのランサムウェア対策ガイド2026
-
6
多要素認証導入済みでもランサムウェア被害に 復旧費用は平均2億7000万円
-
7
DXを阻む「動くだけ」のレガシーシステムに決別するための生成AI活用術
-
8
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
9
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
10
自社を守る「SCS評価制度」活用法 7割の企業が取引先起点の情報漏えいに直面
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー