





















クラウドのセキュリティを考える【第2回】
クラウドで見直す自社のセキュリティ ~ベンダー側の視点から~
クラウドという新プラットフォーム上でどのようなセキュリティを提供してくのか。新市場のパイをめぐりベンダー各社の攻防戦が激化している。今回はマカフィーが考えるクラウドセキュリティと製品を紹介する。
検討しやすいSaaS型も導入に課題あり
クラウドベースのSaaS(Software as a Service)型セキュリティサービスへの関心は、ここ数年でより一層強まっている。さまざまな場面で顧客からクラウドというキーワードが出されるようになった――マカフィー ハイタッチSE担当の桐谷彰一氏はそう実感を話す。
運用負荷の軽減やコスト削減効果を期待し、クラウドの活用を考える企業は多い。中でも、ウイルス対策はハードウェアの更新や買い換え費用、メンテナンスやパッチ適用などのコストが目に見えてなくなることから、SaaS型は積極的に検討される。「現行のセキュリティアプライアンスをクラウドに移行しても、機能的な目減りがないのも理由だ」(桐谷氏)
 マカフィー SE本部 エンタープライズSE CISSP エンジニアの桐谷彰一氏
一見、パッケージ製品のように簡単導入できる印象のSaaS型だが、導入を前にして致命的な問題が発覚するケースは多い。
日本企業は、良くも悪くも企業インフラ構築をSI事業者に任せっぱなしだ。よほど大規模な企業や要件がクリティカルな金融企業でない限り、例えば自社で脆弱性情報を収集しながら、リスクを抱えた資産が社内のどこにどれだけ存在し、どう対処すべきかをきちんと明文化している企業は少ない。
「重要なパッチが出たので、この製品をバージョンアップしてほしい。手順はこれで、それに伴う影響範囲はこれです。こうしたSI事業者の手厚いサービスを受けるのに慣れているため、クラウドにアウトソースする上で必要なセキュリティレベルのベースラインが分からない」。全部お任せの至れり尽くせりな環境がクラウドセキュリティ活用の弊害になっていると、マカフィー マーケティング本部の市橋 満氏は指摘する。
 マカフィー マーケティング本部の市橋 満氏
これは企業だけの問題ではない。要件定義が提示されないために、何をすればよいのか、顧客の最適解が見えずに不安を覚えるクラウド事業者も多いという。
こうした現状を改善するため、マカフィーは業界団体Cloud Security Allianceに参加し、クラウド自体のセキュリティ確保に向けた最善策の提案や、クラウドを活用するためのセキュリティの考え方などを議論している。そして、クラウドのビジョンを3つに分類し、そのうちの1つである「Security and Certification FOR the Cloud」という概念の下、米マカフィーでは「マカフィー・クラウドセキュア・プログラム」を発表した。これはクラウド事業者向けのプログラムで、クラウドの安全性について自動監査、修復、リポートし、認定サービスを提供して信頼性向上を支援するプログラムだ。
マカフィーのSaaS型セキュリティサービス
では、企業はセキュリティの要件定義を規定するか、クラウド事業者のセキュリティ確保が完了するまでクラウドセキュリティサービスに手も出せないのかというと、そういうわけではない。機能によっては、すぐに利用できるものもある。その最たる例が、ウイルスやスパム対策だ。
同社が提案するもう1つの概念に、「Security FROM the Cloud」がある。クラウド経由のセキュリティサービスという意味で、エンドポイントのセキュリティ対策「Total Protection Service」(以下、TPS)とWebサイトの安全証明サービス「McAfee Secure」、電子メール保護サービス「SaaS Email Protection」で構成される。
TPSは、定義ファイルやソフトウェア本体の自動更新、Webコンソールからのセキュリティ状況チェック、マルウェア対策、デスクトップファイアウォール機能、レピュテーションを利用したWebブラウザ保護機能などを提供するクラウドサービスだ。オプションに、Webカテゴリフィルタリング機能と、公開サーバ向けの脆弱性検査が選択できる。
「TPSは当初、管理者がいない中小企業で導入されるケースが多かったが、クラウドサービス化したことで大企業からの案件も増えた」(桐谷氏)。例えば、建設業など建設現場に仮設事務所を設置してネットワークを引きたい、全国に分散する何千もの拠点をクラウドで一括管理したいといったニーズに当てはまるという。
2つ目のMcAfee Secureは、より複雑な脆弱性診断を行い、PCI DSS(クレジットカード業界のセキュリティ基準)への対応状況もチェックして安全性を証明するサービスだ。安全が確認されたWebサイトには、その証しとしてトラストマークが表示される。脆弱性の定期的なスキャンによるシステムの安全性を閲覧者に訴求することで、企業ブランドや信頼性の向上に貢献する。
3つ目のSaaS Email Protectionは2011年初めに提供予定のサービスで、事前にウイルスやスパムチェックをしたクリーンなメールだけをユーザーに配送するサービスだ。DoS(サービス妨害)攻撃の防御も行う。
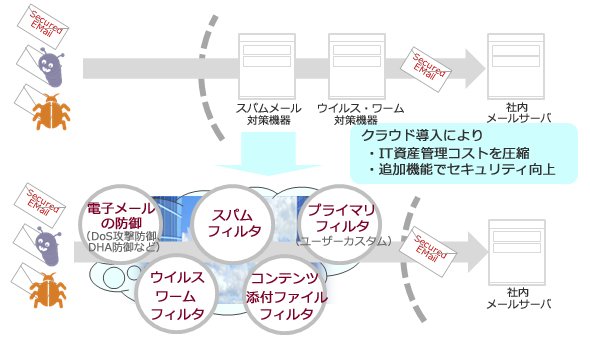 SaaS Email Protection
業務アプリケーションとして定着した電子メールは、管理体制が十分整っているイメージがある。しかし、年々急増する電子メールの数と容量はメールサーバを圧迫し、また、セキュリティ対策をパッチワーク的に追加したケースも多く、配送の遅延を含むトラブルを引き起こしている。「問題解消に負荷分散や冗長構成などを施しても、ただ複雑で硬直したシステムを作るだけだ」(桐谷氏)
そうしたねじれた構成も、クラウド対応にすれば簡素化でき、24時間365日の安定運用、メールサーバの補強およびアップデートの負担ゼロが手に入る。「メールチェックも一時ディスクに書き込まずに行うので、メール内容がクラウド側に残る心配もない」(市橋氏)
研究機関を中核にセキュリティ機能を提供
同社が掲げるクラウドビジョンの3つ目は、「Security IN the Cloud」だ。同社のセキュリティ研究機関「Global Threat Intelligence」(GTI)を中核に据え、「Artemis」「Site Advisor」「Trusted Source」といったセキュリティ機能を同社製品やサービスへ提供する。
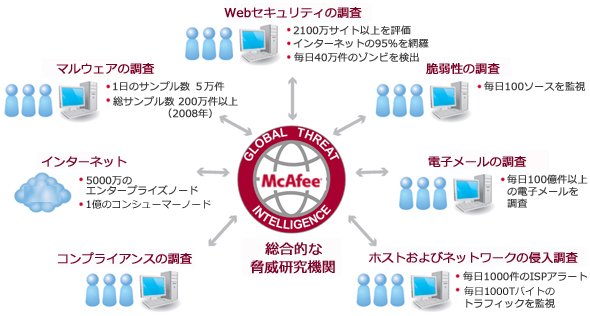 Global Threat Intelligence
Artemisは、同社が蓄積してきたマルウェア情報データベースで、パターンファイルを補完するファイルレピュテーション機能である。膨大な亜種を次々に送り出すマルウェアは、1日1回のパターンファイル配信では対処が遅くなる。疑わしいファイルが送信されてきたとき、Artemisに問い合わせてパターンファイル作成対象なのか、安全と見なしてよいものかを判断する。
Site Advisorは、Webサイトのレピュテーションを行う。フィッシングサイトかどうか、リンク先が悪質なページかどうかなどを検証し、Web経由の被害を未然に防ぐ。
Trusted Sourceは、IP/電子メールのレピュテーションを行う機能だ。IPや電子メールのレピュテーションに従い、迷惑メールの大量配信先や偽装された電子メールをブロックする。さらには、社内の感染端末が接続しようとする外部サーバの情報も収集している。感染前後のセキュリティ対策として活用できる。
これら3つのセキュリティ機能は、クラウド以前より提供されてきた。同社のネットワークセキュリティ製品と有機的に連携し、エンドポイントだけではなく、ネットワーク全体のセキュリティも高めてくれる。各機能をクラウド化したことで、よりリアルタイムでの情報共有が可能になり、ネットワークセキュリティという同社の企業価値をさらに高めている。
クラウド化で変容するエンドポイントセキュリティの未来
クラウド化は、セキュリティ機能の提供方法や実現方法を変えてきた。このまま進めば、考えるべきセキュリティと考えなくてもよいセキュリティが出てくるかもしれない。「クラウド経由でデータにアクセスする仮想デスクトップでは、エンドポイントにデータ保存のためのHDDが存在しない。ということは、HDD暗号化やデータ保護機能をエンドポイントに施す必要がなくなる」(市橋氏)
そして、マカフィーはさらにその先を見据えた戦略がある。
ノートPCや携帯電話、スマートフォンなど、近年のエンドポイント端末の多様化は著しい。こうした「消費者テクノロジー」は携帯性や使い勝手に優れており、業務の現場でどんどん活用されている。いずれはセキュリティポリシーで利用禁止にできないレベルにまで浸透する可能性も高い。そのとき、エンドポイント端末内のデータをどう保護するかが課題となり、最終的にはセキュリティ対策で仮想デスクトップを採用する企業が増えるだろう。
こうした未来をにらみ、マカフィーは容量無制限の自動バックアップサービス「マカフィーオンラインバックアップ」(30日間無料版あり)や、Citrix XenDesktop向け仮想デスクトップ対応ウイルス対策製品「McAfee Management for Optimized Virtual Environments AntiVirus」(MOVE AV)など、エンドポイント製品を提供開始した。また、2010年5月にはモバイル端末の管理、データ保護のためのベンダーであるTrust Digitalを買収し、米国で既にサービスを開始している。今後も基盤の変容に合わせてセキュリティの在り方を対応させていく。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー