




















データベースセキュリティの管理責任はユーザーに
クラウドデータベース「Amazon RDS」のデータ保護に欠かせない4つの視点
クラウド利用で常に議論される「セキュリティ」に対する懸念。その責任所在の境界線は、サービスプロバイダーや利用サービスによって異なる。AWSの場合を見てみよう。
米Amazon Web Services(AWS)では、セキュリティに対する責任はユーザーと共有すべきものと考えている。従って管理者は「Amazon Relational Database Service」(Amazon RDS)にあるデータの安全を確保するため、あらゆる対策を講じなければならない。
AWSは、RDSのセキュリティ対策機能を幾つか提供している。だが他の多くのAWSサービスと同様に、RDSもセキュリティ対策については「責任共有」モデルの対象となる。この姿勢に基づき、RDSやゲストOSなどAWSインフラストラクチャとAWS基盤サービスについてはAWSが管理する。一方で、データベースのセキュリティ対策についてはITチームが責任を負う。
Amazon RDS内のデータのセキュリティとプライバシー、完全性を保つため、管理者は以下の4分野を考慮しなければならない。
「iPad Air 2 Wi-Fi 16GB」、読者プレゼント実施中!
TechTargetジャパンは、代表的なオフィススイートであるMicrosoftの「Microsoft Office」関連の記事を集約したテーマサイト「iPhone、iPad、Android版登場で何が変わる? あなたがきっと知らない『Microsoft Office』の世界」を開設しました。本テーマサイトの開設を記念して、米Appleのタブレット「iPad Air 2 Wi-Fi 16GB」(色はゴールド)を抽選でプレゼントします。
1.アクセスコントロール
会社のデータベースや特定のデータには、許可されたユーザーしかアクセスできないことを保証する必要がある。「Amazon Elastic Compute Cloud」(Amazon EC2)のセキュリティグループでは、クラウド管理者が許可した範囲のIPアドレスに接続を限定できる。AWSアカウントを通じてセキュリティグループとデータベースへのアクセスを許可するIPアドレスを指定すると、ネットワークレベルでデータを保護する。だが、許可されたIPアドレスの範囲内にあるコンピュータが不正アクセスされた場合はどうなるのか。
さらに、許可されたユーザーがうっかりデータを削除してしまうこともある。そのような場合、「AWS Identity and Access Management」(AWS IAM)では、カスタマイズされたアクセスポリシーでユーザーとグループを定義できる。これでRDSの運用とリソースに関して、よりきめ細かい管理が可能になる。IAMの多要素認証のサポートでは、これがさらに1歩前進してセキュアな認証が保証される。
IPアドレスの範囲を限定してネットワークのセキュリティ対策を講じ、許可されたユーザーしかRDSにアクセスできないようにした後は、ユーザーがアクセスできるテーブルとオブジェクト、また実行可能な作業の設定を調整する。RDSのアカウントは、まず単一のマスターユーザーとパスワードで作成する。一般的にはデータベース管理者がマスターユーザーだが、マスターユーザーを増やしてデータベース内でのアクセス権限を設定することもできる。データベース内からの接続にSSLの使用を強制することも可能だ。
2.ファイアウォール
データベースを不正な接続から隔離して、内部のアクティビティのモニタリング監視と監査を行うためにはファイアウォールが必要だ。だが、データベースやインストールされているハードウェアに直接アクセスすることはできない。
それがクラウドサービスの性質だ。RDSではサードパーティーのファイアウォールを別の仮想マシンにインストールしてRDSインスタンスに対する攻撃を監視し、阻止できる。不正アクセスを防ぐためのセキュリティグループの使用とIPレンジ制限に加え、AWSが提供する組織レベルのファイアウォール「Amazon Virtual Private Cloud」(Amazon VPC)では、データベースに使われているインフラを隔離する。VPCではクラウドがインターネット経由での直接アクセスを防止でき、結果的に企業が管理を強化できる。
データベースの運用状況とパフォーマンスのモニタリングについては、「Amazon CloudWatch」でCPUの使用や接続数、ディスクスペース使用、メモリ使用などに関連した幅広い測定値を提供している。こうしたパフォーマンス指標は、分散型サービス妨害(DDoS)などの不正な攻撃を検出する一助になる。管理者はピーク使用やパフォーマンス低下を通知する各種アラームも設定できる。
3.暗号化
各種のアクセスコントロールやファイアウォールは、データベースへの不正なリモートアクセスを防ぐ上で大いに役に立つ。だが自分のデータが実際には実在するハードウェアに保存されていることを忘れてはいけない。つまり、たとえ何者かがそのマシンに物理的にアクセスして、そこにあるデータを読んだとしても、プライバシーとセキュリティを守る必要がある。そこで役に立つのが「データの暗号化」だ。これはデータがデータベースとの間を行き来する間、そして保存されている間の両方で必要になる。
転送中のデータを暗号化するためには、Amazon RDSへのアクセスを全てセキュアHTTP(HTTPS)を経由させなければならない。幾つかのデータベースは、データベース内部からのセキュアでない接続を無効にする機能もサポートする。ただ、データの暗号化と暗号解除によって、データベース内の業務にある程度の遅延が生じることもある。
保存されているデータの暗号化では、Amazon RDSがOracle DatabaseとMicrosoft SQL Server向けに「Transparent Data Encryption」(TDE)を提供している。TDEでは管理者がデータと暗号鍵をAES 256ビットのマスター鍵で暗号化できる。保存されているデータを暗号化するための他の唯一の選択肢として、「OpenSSL」やJava向け「Bouncy Castle」などの標準的な暗号ライブラリを使って選択的にデータベースフィールドを暗号化する方法もある。
4.監査と報告
データベース内で起きていることを確実に把握し、データの保存に関する各種の法令を順守するために、管理者はデータベース内の全アクティビティを監視し、意味のあるリポートを生成しなければならない。データベース監査サービスの「AWS CloudTrail」では、APIコールと関連イベントの完全な履歴を提供する。
AWS CloudTrailには複数のログファイル関連機能があり、企業がほとんどの法規制に対応できるようにしている。この中にはIAMサービスを使ったログファイルへのアクセス管理や、アラートでログファイルの作成や設定ミス、システム変更イベントに関連したログファイル、ログファイルストレージを通知する機能などがある。CloudTrailでは25種類以上のフィールドについてログファイルを作成でき、ITチームがデータベースのアクティビティを常に把握していられるよう、ログファイルを分析して意味のあるリポートを生成できる。
本稿筆者のオフィール・ナッシュマーニ氏は、テクノロジーアドバイザー、ブロガー、講演者。同氏のビジネステクノロジー分野での幅広い経験は、好評のブログ(IamOnDemand.com)や、クラウドコンピューティング分野における最新技術スタートアップや開発者向けの信頼性の高いガイドに生かされている。現在は特に組織のアドバイザーとして、新しいIT市場の改善を先導する一方で、新しい確かな市場戦略の構築と遂行に携わる。
目前に迫る“ストレージ危機一髪”、データ管理は「どうすりゃ委員会」開催!
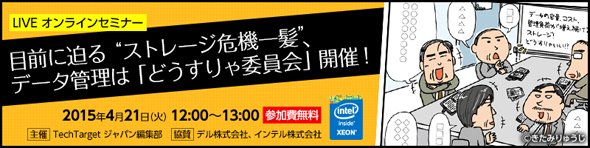 (イラスト/きたみりゅうじ)
TechTargetジャパンは4月21日、データ管理や活用に積極的に取り組む読者を対象にしたLIVEオンラインセミナーを開催します。タレントの伊藤えみさんを司会に業界の識者が集合。ストレージ関するあなたの課題を解決します。
視聴者プレゼント
LIVE オンラインセミナーをご覧いただいた方の中から抽選で1名の方に、Windowsタブレット「Dell Venue 8 Pro」をプレゼント致します。ぜひお申し込みください。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込み開発特有の課題も解消できる「AI活用」の秘訣とは? -
事例
[株式会社ビザスク] 「新規事業」事例集:大手企業はどのように想定顧客ヒアリングを行っているのか -
市場調査・トレンド
[株式会社ビザスク] 質の高い「仮説検証インタビュー」を実施するためのポイント -
事例
[株式会社ビザスク] 富士フイルムの新領域参入に学ぶ事業創出 「畑違い」でもビジネス化できる方法 -
事例
[株式会社ビザスク] 三菱電機 上席執行役員に学ぶ、未来を切り開く「新事業創出」の実践方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
「ネットワークインフラの現状と課題」に関するアンケート
-
7
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー