




















メリットだけでなくデメリットもしっかり確認
“IoT元年”に浮上したセキュリティリスク――知っておくべき3つの対策
IoTが広がり、日常生活だけでなく、ビジネスでも大きな影響を与えている。一方で、インターネットにデバイスを接続するリスクを認識しないと、取り返しがつかないことになるかもしれない。
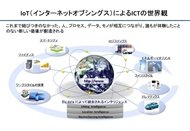 IoTの概要とイメージ(TechTargetジャパン記事「“モノが自律する時代はすぐそこ? IoTの可能性を探る」から)《クリックで拡大》
現在、推定64億台のデバイスがインターネットに接続している。まさに2016年はIoTの年だといえる。こうした「IoT」(モノのインターネット)の広がりを受け、その機能は充実し、扱うデータ量が増え、あらゆる行動への洞察精度が高くなっている。IoTデバイスは、日常生活に関する多くの情報を提供するだけでなく、商工業分野におけるプロセスの改善や合理化にも貢献している。
だがIoTデバイスの増加により、サイバー攻撃のリスクも高まっている。こうしたデバイスの多くはこれまでインターネットに接続されることはなかった。そのため、ハッキングに対して脆弱(ぜいじゃく)であることが忘れがちだ。またIoTデバイスが大量に製造され、多様化していくと、あまり意識はされていないが、IoTデバイスをサポートする大量のアプリケーションが必要になる。その結果として、可能な限り迅速にIoTデバイスをサポートするアプリケーションを用意しなければならないという開発チームへのプレッシャーは、かつてないほど大きくなっている。
こうしたプレッシャーから、開発者チームは以前からのIT開発手法を変えざるを得なくなっている。以前ならばコードの脆弱性を検証してパッチを提供する時間が開発に組み込まれていた。だが現状はアプリケーションを開発と更新しながら、継続的にリリース・再リリースを繰り返す手法へと変わっている。その結果、セキュリティの潜在的な欠陥を監視し、テストする時間をとれなくなっている。この問題に対処するには、企業全体でセキュリティ対策に取り組む必要がある。つまり従業員自身とIoTデバイスを保護するため、最適な方法でツールを実装し、従業員をトレーニングしなければならない。
「ランタイムアプリケーションセルフプロテクション」(RASP)プログラムの実装
長い間、アプリケーションの保護は開発者が対応してきた。開発者はコードを作成しながら、テストを実行し、脆弱性を監視して、見つけた脆弱性に対するパッチを提供している。だが開発者の仕事が増え、そのうえハッカーが進化しているため、もっと効果的で踏み込んだレベルの保護が求められる。また開発者の仕事量を減らすことも必要だ。
こうした保護を可能にするのがアプリケーションレベルのセキュリティツールだ。このツールはアプリケーション内部に組み込まれ、リアルタイムで攻撃を認識してブロックする。そのため開発チームの手をほとんど煩わせることなくアプリケーションの安全性を確保できる。
新しいアプリケーションがネットワークに接続されるタイミングとその機能に注意
日々新しいIoTデバイスが加わるため、サーバやネットワークに接続される全てのデバイスを追跡するのは難しい。ビルの管理システムや企業内のアクティビティーを追跡するオフィス機器から、従業員個人のデバイス、社内の専用機器まで、全ての接続がハッカーの侵入口になり得る。ネットワークに接続するIoTデバイスは、機密度の高い情報を危険にさらす可能性があるだけでなく、ハッカーが適切なデバイスへのアクセス権を獲得した場合、実作業に支障が生じる場合もある。こうした危険を回避するために、企業は社内ネットワークに接続される全てのデバイスを監視し、ハッキングの危険性を従業員に教え込まなければならない。企業全体でセキュリティ戦略に取り組むことが、企業と従業員の両方へのメリットにつながる。
インターネットに製品をつなぐべきかどうかを把握する
興味深いテクノロジーが広がり始めたとき、最新かつ優秀なその技術を取り入れるのは簡単だ。室内を監視し状況に応じて温度や明るさを調整するようなインテリジェントシステムや従業員以外の人間が職場に侵入するのを防ぐカードキー施錠など、IoTデバイスは職場に付加価値をもたらす。だがそうではない製品もたくさんある。IoTデバイスの購入を検討する際、インターネットに接続するメリットよりも、そのデバイスに欠陥が生じたときに企業が発生するリスクを重視すべきだ。購入段階で入念に選択すれば、リスクを軽減できるだけでなく、不必要になるかもしれない高額な投資を防ぐこともできる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTPCコミュニケーションズ株式会社] 「回線速度不足」だけが原因ではない? Web会議の遅延を解決する方法とは -
製品資料
[東京エレクトロン デバイス株式会社] 工場の可用性向上に重要な「7つの領域」と対策 OTセキュリティ強化の基礎知識 -
製品資料
[リコージャパン株式会社] 問い合わせ対応で本来の業務が進まない、総務や情シスの負担をどう減らす? -
製品資料
[リコージャパン株式会社] 自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法 -
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
3
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
4
「データストレージの活用方法」に関するアンケート
-
5
身代金支払いは逆効果 情シスのためのランサムウェア対策ガイド2026
-
6
多要素認証導入済みでもランサムウェア被害に 復旧費用は平均2億7000万円
-
7
DXを阻む「動くだけ」のレガシーシステムに決別するための生成AI活用術
-
8
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
9
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
10
自社を守る「SCS評価制度」活用法 7割の企業が取引先起点の情報漏えいに直面
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー