





















医療におけるIT活用の“一歩先”とは
医療IT事例2選――「多職種協働」を踏まえたクラウド利用、セキュリティ対策(1/2 ページ)
医療機関におけるクラウドインフラや情報セキュリティ対策、そして医療の質向上に貢献する電子カルテ活用といった先進的な取り組みをしている医療機関の事例を紹介する。
従来、医療分野では情報セキュリティ保護のために、インターネットに接続しないクローズドネットワーク環境を構築するケースが多かった。しかし近年では医療分野でもクラウドインフラや仮想化技術を利用するケースが増えつつあり、自施設のオンプレミス環境をクラウド環境に移行するケースも登場している。
NECが2017年2月24日に開催した「NEC医療セミナー2017」では、医療機関におけるクラウドサービス利用や情報セキュリティ対策、そして医療の質向上に貢献する電子カルテ活用といった先進的な取り組みをしている医療機関が登壇した。セミナーの講演内容から、医療のIT活用における医療現場特有の課題と、その解決策について紹介する。
国立国際医療研究センターにおける医療情報システムの役割
 国立国際医療研究センターの美代賢吾氏
クラウドインフラの進歩と普及は、医療のIT化においても大きな可能性をもたらす。一方で、巧妙化が進むサイバー攻撃への対処が重要な課題となっている。国立国際医療研究センターの美代賢吾氏は、同センターにおける情報共有とクラウドサービス利用の取り組み、セキュリティ対策の具体例を紹介した。
国立国際医療研究センターは、国立高度専門医療研究センター(注1)の1つ。フォーカスする診療領域は糖尿病関連疾患や感染症(HIV:ヒト免疫不全ウイルスや肝炎など)、国際感染症(SARS:重症急性呼吸器症候群やエボラ出血熱など)だ。国際感染症の疑いがある患者の受診機会が多い医療機関であるだけに、受付には多言語対応の再来受付機を設置している。これはNECと同センターの共同開発による設備で「病院情報システムと連動し、かつ総合的に5カ国語対応を実現した再来受付システムは全国でも初」と美代氏は話す。
※注1:国立がん研究センター、国立循環器病研究センター、国立精神・神経医療研究センター、国立国際医療研究センター、国立成育医療研究センター、国立長寿医療研究センターの6法人の総称。センターごとに研究所と病院があり、研究活動と医療活動を実施している。
院内の“多職種協働”がセキュリティを複雑にする
医療機関に所属する職種は極めて多様だ。これが、医療機関のセキュリティが複雑になる要因だと美代氏は指摘する。国立国際医療研究センターに関わる職種を例に挙げると、次の4つに大別できる。
- 医療職
- 医師、看護師、診療放射線技師、臨床検査技師など
- 研究職
- 研究者としての医師
- 組織運営管理を行う総務・管理系の事務職
- 診療報酬請求や診療支援援助業務を行う医療事務職
1~4の職種ごとに利用するシステムは異なる。例えば2の研究職は研究用途のシステムを利用し、3の総務・管理系の事務職は事務用途のシステムを利用する。1の医療職と4の医療事務職は、電子カルテをはじめとする医療情報システムを日々の業務で利用するが、それ以外の職種が電子カルテを利用する場面は多くない。システムごとに求められるセキュリティレベルも異なる。
職員の利用端末もノートPC、タブレット、スマートフォンなどと多岐にわたる。もちろん使用OSも「Windows」「macOS」「iOS」「Android」とさまざまだ。このように端末環境が多様になる理由は、同センターが研究と医療の両方を実践していることがある。端末の購入方法が、次のように多岐にわたるためだ。
- センターの経費で購入
- 研究費で購入
- 文部科学省、厚生労働省、日本医療研究開発機構(AMED)などからの研究費を利用
- 民間企業との共同研究費で購入(または民間企業からの貸与)
- 自費購入
情報共有とクラウドサービスの活用
情報共有のためにクラウドサービスを活用する場面では、「センターの外からでもアクセスできる」という利便性と、セキュリティとのバランスを考えることが重要だ。美代氏は情報処理推進機構(IPA)やさまざまなベンダーと共に、医療機関の特性にマッチしたセキュリティの姿を議論してきたという。
前述の通り医療機関は、ネットワークセキュリティを高める目的でクローズドネットワーク環境を構築するケースが少なくない。だが美代氏は「病院の外から院内のシステムにアクセスできないようにすることが、本当に“安全”なのか」と疑問を投げかけ、「シャドーIT」の問題を指摘する。シャドーITとは、組織内の一般ユーザーがIT部門を通さず、独断でSaaS(Software as a Service)やWebアプリケーションを利用したり、私物端末で業務をしたりする行為のことだ。病院職員に、院外からメールを読ませないようなシステムを構築しても、外部のWebメールサービスを勝手に業務利用される可能性はなくならない。同様に、たとえ院外から院内の情報システムにアクセスできないようにシステムで制限しても、USBフラッシュメモリやファイル共有サービスを利用してデータが持ち出される可能性がある。
このような課題に対して同センターは、オンプレミス環境のセキュリティだけを強化するアプローチは現実的ではないと考えた。その上で、職種や職位に応じた適切なアクセス権限を管理し、十分なセキュリティと信頼性のあるクラウドサービスを利用するアプローチを選択したのだ。医療機関にとって「信頼できるクラウドサービス」の定義として、美代氏は次の要素を挙げた。
- データセンターが国内にあること
- データの管理体制の厳密さ
- HIPAA(米国における医療保険の相互運用性と説明責任に関する法令)、BAA(事業提携契約)準拠
- 日本国内法が適用され、日本国内で裁判ができること
- サービスの継続性
- 東西2拠点にデータセンターがあること
同センターが導入したシステムは、Microsoftの「Office 365」と、そのセキュリティを強化する多要素認証(MFA)、情報漏えい対策の「Rights Management Services(RMS)」だった(図1)。
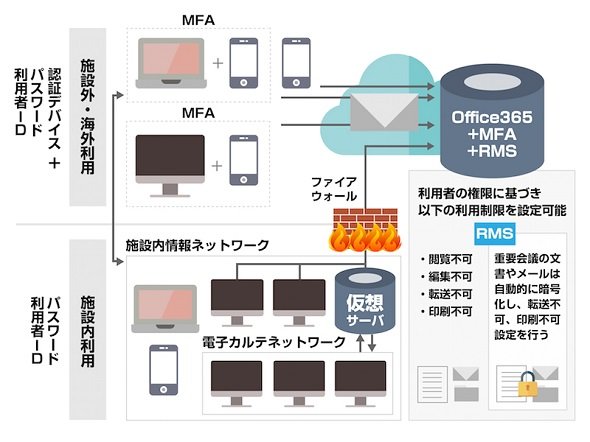 図1 システム構成図(出典:美代賢吾氏の講演資料を基に作図)《クリックで拡大》
システム概要と導入効果
標的型攻撃に対する入口対策として同センターは、Office 365が標準搭載する「Exchangeメールフロールール」を活用している。これは送受信メッセージを検査し、それらに対してアクションを実行するための機能で、「ZIPファイル添付のメールや海外から届いたメールに対して、件名に【警告】という文言を追加する」といったポリシーを管理者が設定できるようにする。一方で出口対策としては、ネットワーク仮想化とネットワークセキュリティ製品を導入し、不審な通信状態を検知すると同時に、端末を自動的に遮断(論理的抜線)する仕組みを構築している。
このシステム導入を機に同センターは、施設内情報ネットワークと分断していた電子カルテのネットワークには仮想環境からアクセス可能な状態にした。電子的連絡手段を一元化したことで、情報伝達効率が向上したという。外出時もメール、資料の確認が可能となり「多忙な病院長もメールであればすぐに連絡ができるようになった」(美代氏)といった効果も出ている。利用者自身が自発的にメーリングリストを作成するといった前向きなコミュニケーションも生まれているそうだ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
3
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
4
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
5
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
6
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
7
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
8
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
9
IT製品の導入に関するアンケート「セキュリティ」編
-
10
ライオンが挑む「守りのIT」脱却:Google Cloudで加速させるデータ駆動型経営
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー