





















企業における「ID管理」【第3回】
事例で分かる 業務委託とID管理の「深い関係」とは(1/2 ページ)
ID管理は自社だけでなく、ビジネスパートナーとの間でも重要な役割を果たす。インシデント事例を基に、どのような点が問題になるか、対策は何かについて解説しよう。
 インシデントから学ぶID管理
前回(働き方改革にGDPR、そしてM&A 企業を取り巻くID管理の課題とは)は、アイデンティティー管理(以下、ID管理)を取り巻く環境に加え、ID管理に関連する制度や課題について紹介した。
3回目となる本稿では業務委託などの「ITサプライチェーン」(注)の視点から、セキュリティに関するID管理の重要性について解説する。2018年3月26日にIPA(情報処理推進機構)が発表した「ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査報告書」のインシデント事例、特に業務委託関連事例を基にしてセキュリティとID管理との関連性、そして対策について説明する。
※注:IPAが定義する「ITシステム・サービスに関する業務を系列企業やビジネスパートナーなどに外部委託し、その委託が連鎖する形態」のこと。
ITサプライチェーン全体で考えなければならなくなったセキュリティ
従来、セキュリティ対策は、どちらかといえば「個別の企業」に閉じていた。例えばサプライヤーと直接接点がある購買部門は、自社の情報セキュリティに関する方針に準拠さえしていれば、他に特段の対処をせずに各種契約を進めることができた。特にISMS(情報セキュリティマネジメントシステム)認証などの第三者認証の取得企業は、「認証がある」というだけで他社から取引の許可が得られるといった実態が、少なからずあったと筆者は想像している。
情報漏えいを含むさまざまなインシデントが発生している現状を踏まえると、こうした状態は長続きしないと考えられる。企業には自社だけでなく、相手の企業にも一歩踏み込む対策が求められるようになるはずだ。実際のインシデントの事例で、対策を検討してみよう。
事例1:不用意な特権IDの利用
1つ目は、インターネットビジネスを展開している企業(委託元)が、そのシステム運用を外部企業(委託先)に業務委託している状況で、インシデントが発生した事例だ。大まかな経過は以下の通り(図1)。
- 顧客から委託元への問い合わせが発生
- 委託元が委託先に調査を依頼
- システムの脆弱(ぜいじゃく)性を突いた悪意ある第三者からの不正アクセスにより、顧客の個人情報漏えいが判明
- 委託先は直ちにシステムの脆弱性対策を実施
- 委託元は顧客へ説明と謝罪
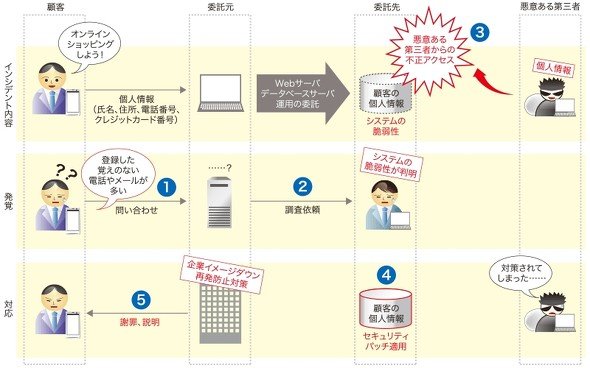 図1 不用意な特権IDの利用の事例(出典:ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査報告書を基に一部編集部で加工)《クリックで拡大》
主な原因は、委託先がシステムの脆弱性を放置したことだ。ただし委託元も情報セキュリティ対策について積極的に取り組んでおらず、委託先との合意やセキュリティパッチの適用状況の把握などをしていなかった。
注目したいのは特権IDの取り扱いだ。特権IDはシステム上、非常に高い権限を持つアカウントのことを指す。攻撃者はシステムの脆弱性を利用して特権IDのパスワード取得、もしくは権限昇格をし、情報漏えいや改ざんなどの行為に及ぶことが少なくない。
ありがちなのは、管理者権限である「root」や「Administrator」の特権IDを直接使ってアプリケーションやバッチ、スクリプトなどを実行していたり、アプリケーションや設定ファイルにIDとパスワードを直接記述していたりするケースだ。攻撃には絶好の環境といえる。
本当に特権IDが必要なのかどうかは、改めて検討する必要があるだろう。どうしても特権IDが必要なのであれば、特権ID管理製品を導入して適切に管理するとよい。
Copyright © ITmedia, Inc. All Rights Reserved.


企業における「ID管理」
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
7
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
-
8
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
9
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
10
「有線LAN環境」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー