





















「ネットワークセキュリティ製品」を使い倒すには【第7回】
セキュリティ製品不要? 仮想化データセンターを賢く守る方法
データセンターでの活用が進む仮想化技術は、インフラの柔軟性確保だけがメリットではない。仮想環境の特性をうまく生かせば、効率的なセキュリティ対策が可能になる。その方法を示す。
データセンターは、企業の情報システムを支える要となる存在です。企業が事業構造や競争環境の変化に即応すべく、システム環境を迅速に変換/強化するためには、データセンターのインフラに高度な柔軟性が必要になります。つまり、インフラの規模や構成を容易に変更できる仕組みが求められるのです。
高い柔軟性を持つインフラを低コストで実現する手段として活用が進むのが、仮想化技術です。仮想化の適用範囲はサーバにとどまらず、クライアントからネットワークまで拡大。あらゆるリソースを効率よく活用する動きが進みつつあります。
一方で仮想化技術は、セキュリティ対策の在り方にも変化を促します。仮想環境では、物理環境とは異なる仮想環境ならではの特性を生かしたセキュリティ対策を検討することが重要になります。一般的なデータセンターのセキュリティ対策をおさらいしつつ、仮想環境に適したセキュリティ対策の具体像を見ていきましょう。
連載:「ネットワークセキュリティ製品」を使い倒すには
データセンターの保護に必要な「セキュリティセグメント」
物理環境か仮想環境かにかかわらず、データセンターのセキュリティ対策を考える上では、検討すべき課題が幾つかあります。主要な課題は、トラフィック増への対処とサイバー攻撃の高度化です。
クラウドやスマートデバイスの普及で大規模化するトラフィックに対処するためには、より性能が高いセキュリティ製品への更新が必要になる可能性があります。一方、高度なサイバー攻撃に対処するために、より高度な機能を持つセキュリティ製品を求められることもあるでしょう。とはいえ、こうしたコストが掛かる大規模な設備投資は、簡単にはできません。運用管理コストの負担も重くのしかかってきます。
こうした状況を踏まえ、データセンターのセキュリティ対策を検討する上でまず重要なのは、保護対象の場所、つまり「セキュリティセグメント」の考慮です。データセンターにおけるセキュリティセグメントは、大きく分けて2種あります。
コアセグメント: DDoS攻撃への対処やエンドユーザーへの影響排除が必須
1つ目は、データセンターの入り口やコアルータ周りのセグメントを指す「コアセグメント」です。コアセグメントでは、主にネットワークを対象にした帯域占有型の分散型サービス拒否(DDoS)攻撃に対処できるセキュリティ製品が求められます。TCPのコネクション開始要求で利用するSYNパケットを大量に送付する「Syn Flood攻撃」に加え、時刻同期用のNTP(Network Time Protocol)や名前解決用のDNS(Domain Name System)といったプロトコルの脆弱性を利用した攻撃が対象となります。
コアセグメントのセキュリティ製品は、DDoS攻撃による大量な不正トラフィックの侵入を阻止することが重要です。さらに、従業員や顧客といったエンドユーザーの通信に遅延や障害を引き起こすことなく、攻撃に対処できることも求められます。
エッジセグメント: Webサイトなどのサーバ攻撃への対処が不可欠
2つ目は「エッジセグメント」で、サーバなどのリソースが設置されているセグメントを指します。コアセグメントとは異なり、エッジセグメントのセキュリティ対策は、正規の通信を装った悪意のある通信が対象となります。悪意のあるユーザーがWebサイトを改ざんしたり、重要なユーザー情報を搾取したり、サーバをダウンさせたりするような攻撃に対処できるセキュリティ製品が求められます。
仮想環境のセキュリティ対策
これら2種のセキュリティセグメントについて、仮想環境でも物理環境と同様のセキュリティ対策を取ることは可能です。ただし、仮想環境の特性を生かせば、より効率的なセキュリティ対策が可能になる場合があります。仮想環境における主なセキュリティ対策の例を、コアセグメント、エッジセグメントに分けて紹介します。
コアセグメント:「SDN」でセキュリティ製品の機能を実現
コアセグメントの仮想環境は、サーバ仮想化ではなく、ネットワーク仮想化によって実現されます。ネットワーク仮想化を実現する具体的な手段として注目すべきなのは、ソフトウェアでネットワークを制御する「Software Defined Network(SDN)」の概念に基づくネットワーク製品(SDN製品)です。
SDN製品は、ネットワーク経路やトラフィックフローを制御する「SDNコントローラー」という機器を利用します。コアセグメントの仮想環境では、まさにこのSDNコントローラーを使うことで、セキュリティ対策の専用システムを別途導入しなくても、セキュリティ機能を利用できるようになるのです。
SDN製品がセキュリティ機能を実現する具体例として、「OpenStack」「CloudStack」といったクラウド基盤製品とSDNコントローラーが連係するケースについて見てみましょう(図)。IT部門やセキュリティ部門の担当者は、クラウド基盤製品のWebユーザーインタフェースから「検疫ネットワーク」というセキュリティ機能を選択します。その情報を受けたSDNコントローラーは、「OpenFlow」などの経路制御プロトコルを利用し、ルータに対して特定ユーザーの通信を動的に制御するよう指示します。こうした仕組みで、検疫ネットワークの専用システムと同等の機能をSDN製品で実現します。
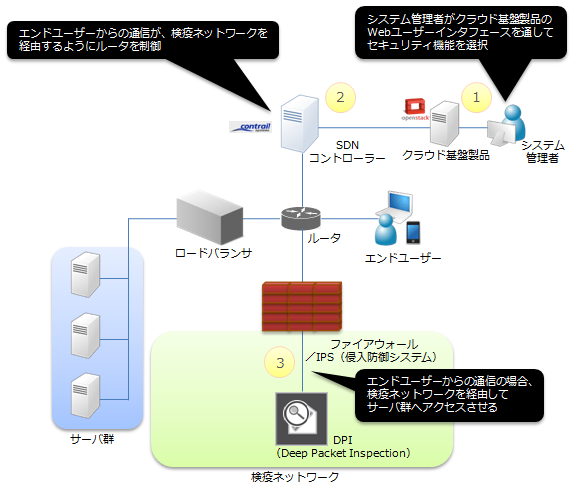 図 SDN製品とクラウド基盤製品との連係例。SDN製品でセキュリティ製品の機能を実現する
エッジセグメント:「仮想アプライアンス」で短期導入と運用コスト削減を両立
エッジセグメントにおいては、サーバの高性能/高機能化と、サーバのハードウェアコスト削減といった観点から、1台の物理サーバで複数の仮想マシンを作成し、システムを稼働させる例が増えています。こうした仮想環境における単純なセキュリティ対策としては、一般的なファイアウォールで論理的にシステムを分割し、システムごとにセキュリティポリシーを適用する方法が考えられます。
ファイアウォールには、1台で複数システムを保護でき、運用管理が容易であるというメリットがあります。ただし、一般的なファイアウォールでは、高速な処理が難しくなった場合に機能強化のために高価なハードウェアが必要となったり、刷新までの間は新規システムには迅速にファイアウォールを提供できないといったデメリットがあります。あらかじめ性能に余裕を持って構築したとしても過剰投資となり、ラックスペースや消費電力といった運用管理コストの増大を招く可能性があります。
こうしたデメリットを解消する1つの策として挙げられるのが、仮想サーバとして提供される仮想アプライアンス型セキュリティ製品の導入です。市販の仮想アプライアンス型セキュリティ製品の中には、ファイアウォールやロードバランサといった一般的なものに加え、パケットの中身まで見てフィルタリングなどの処理をする「DPI(Deep Packet Inspection)」機能を持つものなどがあります。
仮想アプライアンスであれば、物理ハードウェアを使うセキュリティ製品よりも短期間で導入でき、新規システムにも迅速にセキュリティ対策を適用できます。既存インフラの余剰リソースで運用できることが前提にはなりますが、基本的には新たな物理サーバの購入も不要なのでラックスペースや消費電力の抑制にもつながり、設定変更などの運用管理コストも軽減可能です。
データセンターの仮想環境におけるセキュリティ対策でも、コア/エッジの両セグメントにおける“セキュリティの鎖”を意識することは重要です。それに加え、運用管理コストや投資コストの抑制、従業員や顧客への影響軽減といった課題を克服し、迅速なセキュリティ対策を実現することが求められるのです。
執筆者紹介
辻 克樹(つじ かつき) ジュニパーネットワークス株式会社
大手システムインテグレーターの製品主幹部門の担当エンジニアからジュニパーネットワークスへ移り、通信キャリアおよびサービスプロバイダー担当チームに所属。新製品や新機能の導入・促進をミッションとするチームのハイタッチSE(顧客を直接担当するシステムエンジニア)として、ルータやスイッチからセキュリティ製品まで、ネットワーク製品全般の製品提案やサポートを担当している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社グローバルウェイ] APIを資産化して再利用、旭化成ホームズに学ぶシステム連携コストの削減方法 -
事例
[横河レンタ・リース株式会社] 「Wi-Fiにつながらない」「会議中に途切れる」の原因を切り分けやすくするには -
技術文書・技術解説
[アトラシアン株式会社] AIを導入で終わらせない、個人の利用から組織の成果に変えるリーダーの実践指針 -
製品資料
[アトラシアン株式会社] 生成AIの全社展開とROI最大化を阻む“ナレッジの壁” 突破するための4ステップ -
製品資料
[株式会社Helpfeel] コールセンター長を悩ませる「4大課題」と解決策
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
2
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
3
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
4
冷凍庫が一晩で50℃に 仏約700拠点を襲ったOT攻撃、侵入口は「遠隔管理」
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
「プロンプトインジェクション」の適切なリスク対策はどれ?
-
7
ユナイテッド航空がAI予約エージェントを遮断、そのとき航空業界は何を失うのか
-
8
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
9
AI利用時に情報漏えいが起きた場合の適切な対応はどれ?
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
4
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
5
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
「Microsoft 365」徹底解説ガイド テレワーク時代のセキュリティ対策編
-
10
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー