





















検知免れる寄生虫
不正アクセスを防ぐはずのセキュリティ製品、実は攻撃者を支援していた?
攻撃者がマルウェアを使わずに盗んだ認証情報を利用し、検知されずにデータを抜き取っている実態が明らかになった。どのように対策すればよいのかを紹介する。
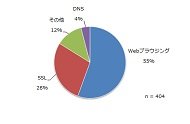 国内企業における、アプリケーション/通信機能別に見たマルウェアの攻撃経路(出典:Palo Alto Networks「アプリケーションの使用および脅威分析レポート」2014年5月版)《クリックで拡大》
マルウェアやソフトウェアの脆弱(ぜいじゃく)性は幾度となく大きな注目を集めている。だが最新の報告書によると、攻撃者は、盗んだりハッキングしたりしたクレデンシャル(認証情報)を使い、アクセス管理製品の設定ミスを突いて、重要なデータを発見し抜き取っている。
米Dell SecureWorksのセキュリティ研究分析部門「Counter Threat Unit」(CTU)の報告によれば、マルウェアを使わずに「寄生する」やり方で優位に立とうとする攻撃者の手口が増加傾向にある。
CTUの上級セキュリティ研究者フィル・バーデット氏によると、攻撃者はこうした手口を使うことで、不正行為をしている間も、事後の捜査においても、不正侵入の検知を免れている。
バーデット氏は、「必要なエンドポイント機器がなく、攻撃者の行動も把握できない状況では、組織が不正行為と通常のIT業務を区別するのは難しい。システム管理者がトラブルシューティングやシステムへのパッチ適用に使っている正規のツールも、攻撃者が水平移動してデータを抜き取る目的で使われている」と話す。
CTUの調査では、攻撃者がエンドポイント管理システムやセキュリティ管理サーバを利用してシステム間を移動し、知的財産やクレジットカード情報を盗み出している実態が明らかになった。
バーデット氏は次のように語る。「攻撃者は非常に巧妙だ。標的とするシステムで任意のコマンドを実行するために、こうした信頼関係を利用する。会社を守るために使っているまさにそのセキュリティシステムが、攻撃を支える目的で利用されかねないということを、セキュリティチームは認識しなければならない。従って、そうした価値の高いセキュリティシステムの監視に特別な注意を払い、不正行為を見つけ出す必要がある」
ただし究極的には、2要素認証やユーザー権限の制限、特権アカウント利用の監査といったアクセス管理対策の強化によって、問題の多くは回避できていたはずだとCTUは指摘する。
「われわれは組織に対し、最小権限の原則を全アカウントに適用して、仕事でシステムやデータにアクセスする必要があるユーザーにのみアクセスを許可することを奨励している。技術的には、特権アカウント管理システムを活用して価値の高い認証情報を頻繁に更新し、利用価値を制限することが望ましい」(バーデット氏)
同氏によれば、情報セキュリティでは攻撃者が使うマルウェアなどの専用ツールばかりに注目が集まりがちだ。だが、相手がどのような手口で攻撃を実行できる態勢を確保しているかにもっと注目する必要がある。
「これまでのセキュリティコントロールでは、主にバックドアやバックドア関連のネットワークトラフィックに照準を絞っていた。しかし、バックドアは目的を果たすために使われるツールにすぎない。攻撃者はシステムに不正侵入した時点で目的を完遂するのではなく、データの取得に成功する、あるいは攻撃を完了することで目的を達成する。組織は攻撃者が目的を果たすために使うツールだけでなく、行動を妨害することに注意を向ける必要がある」。バーデット氏はこう勧告する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー