





















2017年からChromeセキュリティを強化
Googleの“HTTP離れ”、パスワード入力させる非暗号化サイトをChromeで警告表示
Webサイトの暗号化を目指すGoogleの取り組みが続いている。Webブラウザ「Chrome」では2017年から、HTTPを使ってパスワードや決済情報を入力させる一切のサイトを安全ではないと認識して警告を表示する。
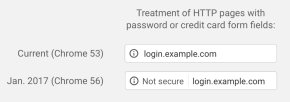
ユーザーのためにWebサイトの安全性を高める取り組みの1つとして、GoogleはWebブラウザ「Chrome」のセキュリティを強化し、HTTP経由でパスワードや決済情報を転送するWebサイトにアクセスすると警告を表示するようにした。
HTTP経由で転送するWebトラフィックは暗号化されないため、攻撃者が傍受して改ざんできるリスクがある。Googleの発表は、ユーザーやコンテンツ提供者に暗号化していないWebコンテンツの転送をやめさせる長期的な戦略の一環となる。
併せて読みたいお勧め記事
Firefox、Chrome、そして、IE。メジャーブラウザの動向
ブラウザの危険性、傾向と対策
Chromeセキュリティチーム プロダクトマネジャーのエミリー・シェクター氏はGoogle Security Blogにこう記した。「HTTPサイトが安全でないことを周知する長期的な計画の一環として、2017年1月(Chrome 56)から、パスワードやクレジットカード番号を転送するHTTPサイトは、安全ではないサイトと認識して警告する。Chromeでは現在、HTTP接続をニュートラルなインジケーターで表示している。だがこれは、HTTP接続ではセキュリティに問題があることを正しく反映していない。HTTP経由でWebサイトを読み込めば、ネットワーク上の誰かがユーザーに届く前にそのサイトを参照したり改ざんしたりできるからだ」
Googleの「HTTP離れ」を促す計画は進行中だ。「続くリリースではHTTP警告を拡張する。例えばユーザーのプライバシーに対する期待が高そうなシークレットモードでは、HTTPページを『安全ではない』と認識する。いずれは全てのHTTPを安全でないと認識し、HTTPのセキュリティ表示は、破損したHTTPS用に使っている赤い三角形に切り替える」(シェクター氏)
GoogleはこれまでにもChromeのセキュリティ対策として、「Certificate Transparency Report」を立ち上げていた。加えて、Googleなどブラウザを提供するベンダー各社は、SHA-1、RC4、SSLv3といった非推奨あるいは安全性が低いプロトコルやアルゴリズムのサポートを打ち切っている。
Venafiのセキュリティ戦略・脅威インテリジェンス担当副社長のケビン・ボセック氏は「セキュリティとプライバシーを危険にさらす脆弱(ぜいじゃく)な暗号を使っているWebサイトをユーザーに警告することにより、GoogleはWebのセキュリティ強化へ大きな1歩を踏み出している」と評価する一方で、「だがユーザーが注意を払うかどうかはまだ分からない」と危惧する。
「残念ながら、認証や信頼性やプライバシー強化を図るGoogleの取り組みに、多くの組織は容易に追い付けない。サイバー犯罪集団が多様なサイバー攻撃において暗号化をかわすことができていると分かっていながら、多くの組織は依然として無分別に、暗号化したトラフィックを全て信頼してしまう。2012年の時点で既に、Gartnerを含む幅広い業界関係者がこの問題に警鐘を鳴らしていたが、これまでのところ大半の組織はほとんど反応を示していない」(ボセック氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
「IT運用・情報システム業務」に関するアンケート
-
7
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
8
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
9
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
10
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー