





















フィッシング詐欺も過去最大規模で拡大
新手の攻撃「Roaming Mantis」「セクストーションスパム」とは?
ルーター設定を書き換え悪質サイトに誘導する「Roaming Mantis」や、ソーシャルエンジニアリングを使った脅迫メール「セクストーションスパム」など、新たに観測されたサイバー攻撃事例を取り上げる。
サイバー犯罪の手口は日々進化を続けている。カスペルスキーの報告では、2018年に国内外で、それまで観測されなかった攻撃手法「Roaming Mantis」「セクストーションスパム」による被害の発生が明らかになった。トレンドマイクロが2018年のサイバー攻撃に関する調査をまとめた「2018年年間セキュリティラウンドアップ」によると、「フィッシング詐欺」が過去最大規模で観測されたという。本稿ではこれら3つのサイバー攻撃について、2018年に見つかった攻撃例と併せて紹介する。
勝手に悪質サイトへ誘導するルーター
2018年3月に国内で観測されたRoaming Mantisは、ルーターのDNS(Domain Name System)設定を書き換え、そのルーターを介した通信を攻撃者のサーバに接続させる攻撃手法だ(図1)。攻撃者はサーバに悪質なWebサイトを設置し、アクセスした端末にマルウェアを勝手にインストールさせる。このマルウェアを使って、端末に保存されている個人情報やパスワード設定などを盗み出す。攻撃対象のOSはWindowsをはじめ、iOSやAndroidといったモバイル端末向けのものも含まれている。攻撃者はOSだけでなく悪質サイトで使用する言語も充実させており、日本語を含む27言語を扱っていることが判明している。
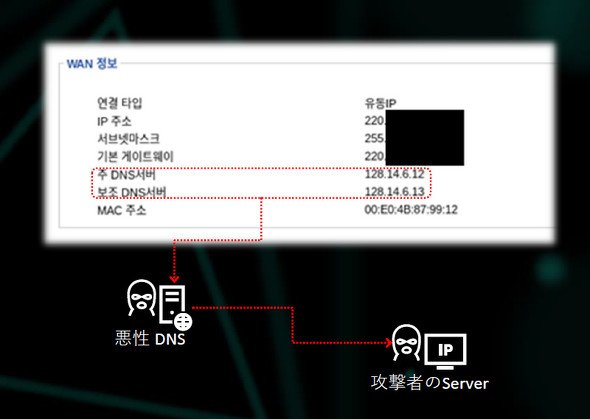 図1 Roaming Mantisの概要。攻撃者は侵入したルーターのDNS設定(赤枠内)を書き換える。汚染ルーター経由のアクセスを悪質なDNSに飛ばし、悪質Webサイトに接続するように仕向ける(出典:カスペルスキー)《クリックで拡大》
 カスペルスキーの石丸 傑氏
攻撃者がRoaming Mantisで用いているAndroid向けマルウェアは「facebook.apk」や「chrome.apk」など既存のアプリケーションをかたったものだ。これらのマルウェアには、宅配会社の公式アプリケーションに見せかけたマルウェア「sagawa.apk」と共通のプログラムが使われていた。sagawa.apkは2018年1月に、不在通知を装った偽SMS(ショートメッセージサービス)を通じての拡散が確認されている。WindowsやiOSに対しても、仮想通貨マイニング(採掘)を勝手に実行するマルウェアやフィッシングサイトへの誘導など、「攻撃手法は進化し続けている」とカスペルスキーの石丸 傑氏は語る。
石丸氏はルーターの設定を定期的に見直す、ファームウェアを更新する、といったセキュリティ対策を提案する。ファイアウォールなどのネットワークセキュリティ対策ソフトウェアを導入したり、悪質なWebサイトへのアクセスを禁止するフィルタリング機能を利用したりすることも対策になる。Androidのセキュリティ対策については「公式のアプリケーションストアで配信されていない『提供元不明アプリ』のインストールを許可しないように設定することも有効」だと付け加える。モバイル端末のビジネス運用向け管理ツール「EMM」(エンタープライズモビリティー管理)製品を使った管理も可能だ。EMM製品を利用することで端末の管理者は、アプリケーションのインストール制限をはじめ、端末の暗号化の義務化や業務用アプリケーション内のデータ管理などを実行できる。
併せて読みたいお薦め記事
WebブラウザやWebサービスのセキュリティ
ネットワークセキュリティ対策
「根拠のない脅し」に乗せるセクストーションスパム
 カスペルスキーの大沼 千亜希氏
「あなたがポルノ動画を見ている姿を録画した」などの性的な脅し文句を記したスパムメール(図2)を送り、金銭を請求する手法が、セクストーションスパムだ。「攻撃者は人々の不安をあおり、高度なマルウェアを使わずに金銭を要求することで、実際に収益を上げている」とカスペルスキーの大沼 千亜希氏は語る。「攻撃者は請求する金銭として『ビットコイン』などの仮想通貨を用いることが多い」と大沼氏は説明。現金よりもインターネット経由での金銭授受の方が、身元の判明につながりにくいことを理由として挙げる。
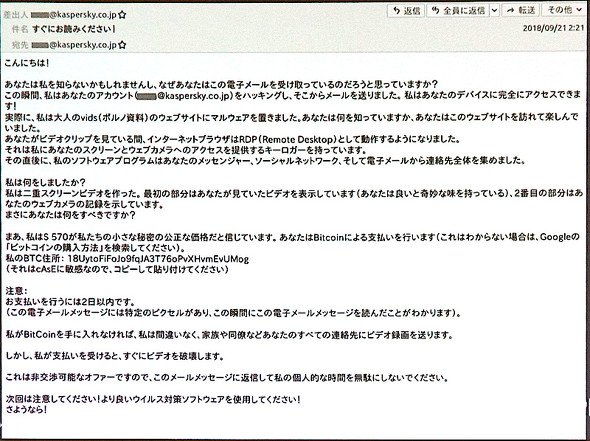 図2 セクストーションスパムで送信されるメール文面例(出典:カスペルスキー)《クリックで拡大》
セクストーションスパムの拡散が確認され出したのは2018年7月ごろで、2018年9月には日本語のメールが観測され始めたという。日本語以外にもドイツ語や中国語など、複数の言語で記述したメールが確認されている。
大沼氏は、セクストーションスパムの攻撃者が用いる主な手法として「ソーシャルエンジニアリング」を挙げる。これは人の心理的な隙や行動の過ちを突く攻撃手法だ。具体的な手法は以下の通り。
- 受信者に「お金を払わないとまずい」と思わせるような内容の本文にする。「『恥ずかしいので人に知られたくない』という受信者の心理に付け込む」と大沼氏は説明する。
- メールアドレスやパスワードなど、受信者が実際にWebサービスで利用したことがある情報を記載する。「攻撃者が脅迫内容に、より真実味を持たせようと掲載している」(大沼氏)という。このような情報を掲載したセクストーションスパムメールは2018年10月ごろから観測され始めた。
- 送信者を受信者のメールアドレスと同じものに詐称する。受信者に対し「利用中のWebサービスが自分のアカウントに送信したメールだと思い込ませることを狙っている」と大沼氏は説明する。
- 高過ぎず、低過ぎない要求金額を提示する。大沼氏は「攻撃者は要求金額を設定する際、脅迫内容をばらされないために払う金額として、被害者が妥当だと感じる金額かどうかを意識している」とみている。メールの言語によって請求する金額の平均は異なり、日本語の場合およそ500~1000ドル。
カスペルスキーは、2018年7月から2019年2月にかけて受信したセクストーションスパムメールにおいて、ビットコインの振込先「ビットコインアドレス」を152個入手した。そのアドレスについて実際に振り込まれた金額を調べたところ、日本円換算(2019年3月4日時点のレート)で合計約4300万円分の振り込みが確認できたという。「これら全てを被害者が支払った金銭だと断定できるわけではないが、セクストーションスパムに関する経済活動の規模がこの数字から読み取れる」(大沼氏)
セクストーションスパム以外にも、今後は仮想通貨を要求する脅しが増加すると大沼氏は予測する。「米では攻撃対象が個人から法人にまで拡大しており、『爆弾を仕掛けた』『暗殺者を仕向けた』と脅す例もある」と同氏は語る。そうした脅しを受けた企業が要求を受け入れ、実被害に発展してしまう恐れがある。
「攻撃者はハッタリだけで収益を上げており、今後もより高度なソーシャルエンジニアリングを使ったサイバー犯罪が増加する見込みだ」と、大沼氏は注意を促す。これらの攻撃で利用される脅しメールに対処する上で、件名や本文の特徴を分析し、怪しいメールを事前に判断するAI(人工知能)エンジンを搭載したセキュリティ製品は、有効だといえる。
400万人以上のフィッシング詐欺被害
2018年のサイバー犯罪としては、正規のWebサービスを装って個人情報を盗み取るフィッシングサイトを使った詐欺が過去最大規模の広まりを見せた。トレンドマイクロによれば、2017年と比べて約2.5倍となる400万人以上がフィッシングサイトへ誘導された(図3)。
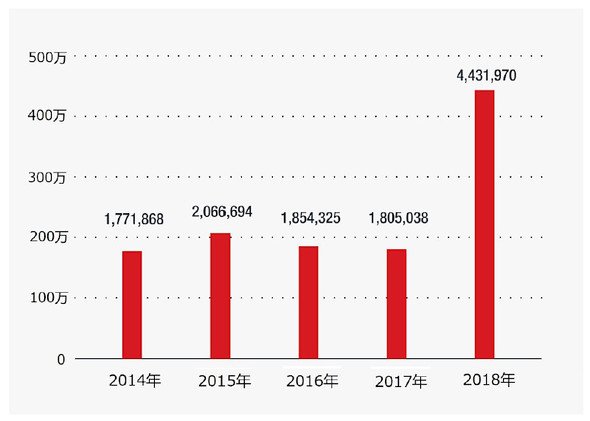 図3 フィッシング詐欺件数の推移(出典:トレンドマイクロ)《クリックで拡大》
トレンドマイクロが2018年に確認した、キャンペーンメールを装ってフィッシングサイトへ誘導するメール97通については、その全てで実在企業を偽装していたという。具体的にはAppleやAmazon.comなど、大手IT企業のサービスを偽装するケースが最も多く44%を占めた(図4)。ここでもソーシャルエンジニアリングが利用されており、件名や本文に緊急性のある文言、「パスワード初期化」「不正ログイン」といったセキュリティの不安をあおる文言などが確認された。
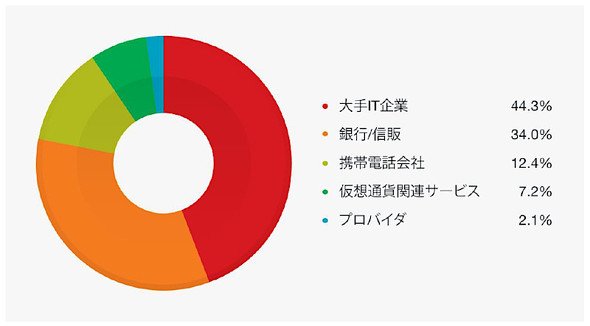 図4 2018年のフィッシング詐欺が装ったキャンペーンの対象業種(出典:トレンドマイクロ)《クリックで拡大》
攻撃者がフィッシングサイトで盗み取ろうとする情報は、Webサービスのログイン情報とクレジットカード情報のいずれかだったという。「クレジットカード情報は金銭に直結する情報として以前から狙われていたが、さまざまな情報を詐取する目的でログイン情報を盗み取るパターンが増えつつある」とトレンドマイクロは指摘する。
AppleやGoogle、Microsoftなどが提供する法人向けのSaaS(Software as a Service)を採用する企業を狙い、SaaSのログイン画面に偽装したフィッシングサイトが増えているという。トレンドマイクロはMicrosoftのオフィススイート「Office 365」のツールを偽装したフィッシングサイトについて調査した。それによると全世界における該当フィッシングサイトの観測数は、2017年に1万5676件だったのに対し、2018年には約319%増の6万5702件だった。SaaSを利用する企業は注意が必要といえる。フィッシングサイトによる被害を防ぐには、悪質サイトを検出するフィッシング対策製品が役立つ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
5
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
6
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
7
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
8
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
9
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
10
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー