





















「機械学習」「ビッグデータ」が変えるセキュリティ対策【第1回】
「ビッグデータ」を制する者がセキュリティを制する時代へ(1/2 ページ)
多様化し複雑化する脅威を前に、企業が取るべきセキュリティ対策にも変化が求められつつある。その重要な鍵となるのが「ビッグデータ」の活用だ。
インターネットを介したサイバー攻撃は巧妙さを増し、愉快犯的に広くあまねく攻撃する方法から、目的と成果を絞った攻撃へ変容している。特定のユーザーを狙ったフィッシング詐欺である「スピアフィッシング」をはじめとする標的型攻撃が、その代表格だ。もちろん内部犯行による問題も衰えを知らない。
現実世界における攻撃では、戦闘組織のプロフェッショナルが敵対する相手を攻撃し、立ち向かう側も戦闘組織のプロフェッショナルが立ち向かう。サイバー空間においても基本的には同様だ。サイバー攻撃のプロフェッショナルは、「サイバーウェポン」ともいえる巧妙かつ未知なる攻撃を仕掛けて、対象組織へ敵意を向ける。
「ボットやウイルスに代表されるマルウェアは、ひそかに企業に入り込む。今や半数以上の企業に潜伏して活動している」と断言するセキュリティ専門家もいる。顧客情報や企業情報がいったん漏えいすると、数十年もかけて構築されてきた顧客の信頼を1日にして失いかねない。不思議なことに、非難が集中しがちなのは攻撃した側ではなく、本来は被害者であるはずの攻撃された側だからだ。
1日数万件以上のマルウェアが作成されている今日、企業がなすべきIT投資の中で、セキュリティ対策の重要性が高まる一方であることは疑う余地がない。
併せて読みたいお勧め記事
ビッグデータ時代のセキュリティ対策
「SIEM」「ログ管理」の可能性
第一歩は「現状を知る」こと
サイバー攻撃に対抗するためのセキュリティ対策は、非常に多くの種類が存在する。経営者は、セキュリティにどこまで費用をかけるべきなのか、限りある資産の中から投資対効果の高い対策は何かを検討し、頭を悩ませている。
ただし、「完全無欠だ」と言い切れるセキュリティ対策は存在しないのが現状だ。パターンマッチング型マルウェア対策のように、既に世界のどこかで発生済みのマルウェア検体を見つけ、それに対応する抗体(シグネチャ)を作成するといった対症療法的な方法では、対策の範囲や深さ、そして速さの面でとても十分とはいえない。
攻撃の手口が常に変異している今日、守る側の企業も動的に対処せざるを得ない。では具体的にどうするか。まず必要なのは、現状の正確な把握だ。
セキュリティは「攻撃」と「防御」の2つに集約される。この両面について知らなければ、確実な対策は取れない。また単一的なことだけに注目すると、新たな問題が出てきたときに対処できない。つまり、全方位的な「攻撃」と「防御」を理解しておく必要がある。
防御を知る
まず理解すべきなのは己、すなわち「防御」だ。サイバー攻撃の被害を軽減するアイデアは、既に存在する。米国のセキュリティ研究組織SANS Instituteがサイバー攻撃対策として重要な上位20項目をまとめた「Critical Security Controls」(以下、CSC 20)、オーストラリア通信電子局(ASD)が公開している35項目の侵入軽減戦略「Strategies to Mitigate Targeted Cyber Intrusions」(以下、ASD 35)などが、その代表例だ。
ASDは、ASD 35のうち以下の4項目を実装することで、サイバー攻撃者の侵入を85%以上防止できると説明する(画面、参考:ASD「Strategies to Mitigate Targeted Cyber Intrusions (formerly Top 35): ASD Australian Signals Directorate」)。SANSのCSC 20にも同様のことが記載されている。
- アプリケーションのホワイトリスト
- パッチの適用(Java、PDF、Flash、Webブラウザ、オフィススイート「Microsoft Office」)
- OSの脆弱性対策
- 管理者権限の抑制
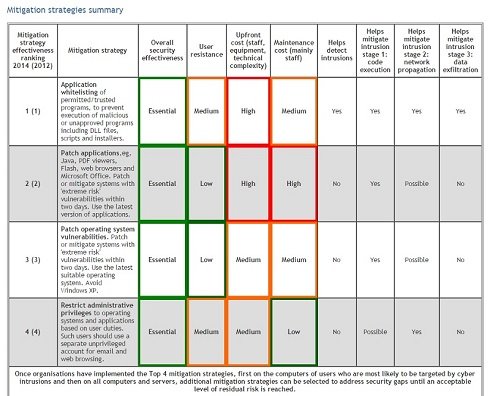 画面 ASDが挙げる侵入軽減戦略のトップ4(出典: ASDのWebサイト)《クリックで拡大》
上記の対策は極めて明快かつ単純だ。にもかかわらず、着手できていない企業は想像以上に多い。当たり前過ぎて見逃してしまいがちという理由もあるが、それだけではない。「運用に手間が掛かる」「リスクがある」と考えて他のセキュリティ対策を検討してしまう企業が少なくないのだ。こうした企業は結果として、より手間の掛かるセキュリティ対策を選択してしまうことになる。
シンプルなセキュリティ対策ほど効果を発揮する。経済産業省が2015年末に発表した経営者向けのセキュリティガイドライン「サイバーセキュリティ経営ガイドライン」は、確かに包括的かつ組織的だが、具体的な対策に落とし込むにはやや複雑だ。一方のCSC 20やASD 35が示す推奨案は、よりわれわれの生活に結び付いており、シンプルで分かりやすい。
Copyright © ITmedia, Inc. All Rights Reserved.


「機械学習」「ビッグデータ」が変えるセキュリティ対策
「ビッグデータ」「機械学習」といった技術の活用で、セキュリティ対策の在り方はどう変わるのか。技術や製品分野の変遷を振り返りながら、その実像を探る。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[サイボウズ株式会社] AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか? -
製品資料
[サイボウズ株式会社] なぜAIは組織で定着しないのか? 全社活用を阻む「3つの壁」の突破法 -
製品資料
[株式会社スタディスト] 「不適合品率」改善はどこから始める? すぐにできて効果が大きいポイントとは -
製品資料
[株式会社スタディスト] 食品ロスを利益に変える「現場標準化」のすすめ -
技術文書・技術解説
[株式会社スタディスト] チョコ停・ドカ停を防ぐ「事前対策」の進め方
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
いまIBM iエンジニアが直面する「5つの技術的課題」とその解決策
-
2
SAPの負荷増に苦しむZeissが「リアルタイム分析」「安定運用」を両立させた道
-
3
なぜ「Claude Code」拡張は消しても危ないのか? Cursorで不正版配信
-
4
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
5
【基本情報技術者試験】データ消失リスクを防ぐ3つの「バックアップ手法」を比較
-
6
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
7
8割がアナログに逆戻りする“やっぱりな理由” DXを阻む2つの落とし穴
-
8
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
9
脱VMwareの真実:データセンター大手がNutanixを選んだ「コスト以上の理由」
-
10
“クラウド安全神話”の崩壊 AWS、Azure障害で情シスが直面した「SLAの死角」
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
3
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
6
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー