





















身代金を支払うか、データを失うか【後編】
身代金を支払わない組織は6割超、ランサムウェア被害から自社を守る対抗策とは
「ランサムウェア」の被害は増えているが、身代金を支払わない企業が大半を占めていることが、2016年8月に実施されたOsterman Researchの調査で判明した。ランサムウェア攻撃に屈しないためにはどうすべきか。
 Osterman Research調査:過去12カ月間にランサムウェア攻撃を受けた回数(画像は米TechTarget記事より)《クリックで拡大》
「ランサムウェア」の被害は増えているが、身代金を支払わない企業が大半を占めている。全米自動車競争協会(NASCAR:National Association for Stock Car Auto Racing)のレーシングチームであるCircle Sport-Leavine Family Racing(CSLFR)は最終的にセキュリティソフトウェアベンダーのMalwarebytesと契約した。同社の後援によって2016年8月に実施されたOsterman Researchの調査では、米国、カナダ、ドイツ、英国で調査対象となった540社のうち39%が、過去12カ月間にランサムウェア攻撃を受けていたことが明らかになった。さらに、500人以上の最高情報責任者(CIO)、最高情報セキュリティ責任者(CISO)、ITディレクターに対して行った調査により、PCが感染した企業のうち、サイバー犯罪に対して身代金を支払っていたのは3分の1強(37%)の企業であることが判明した。
医療サービスと金融サービスが最も多くの攻撃を受けていることが調査で明らかになっている。「これらの業界は、業務上欠かせない情報へのアクセスに大きく依存することから、ランサムウェアを作製するサイバー犯罪者の主要ターゲットになっている」と調査報告書の作成者は述べている。
また、ランサムウェア攻撃が最も多かったのは英国(54%)で、最も少なかったのはドイツ(18%)だった。調査報告書によると、影響を受けたエンドポイントの数ベースでは、米国におけるランサムウェア攻撃は範囲が制限されていたという。調査対象となった米国企業の約80%は、身代金の支払いを求められた場合に“高価値のデータ”があると回答した一方で、68%の企業は中間管理職以上のポジションが標的にされたと答えている。
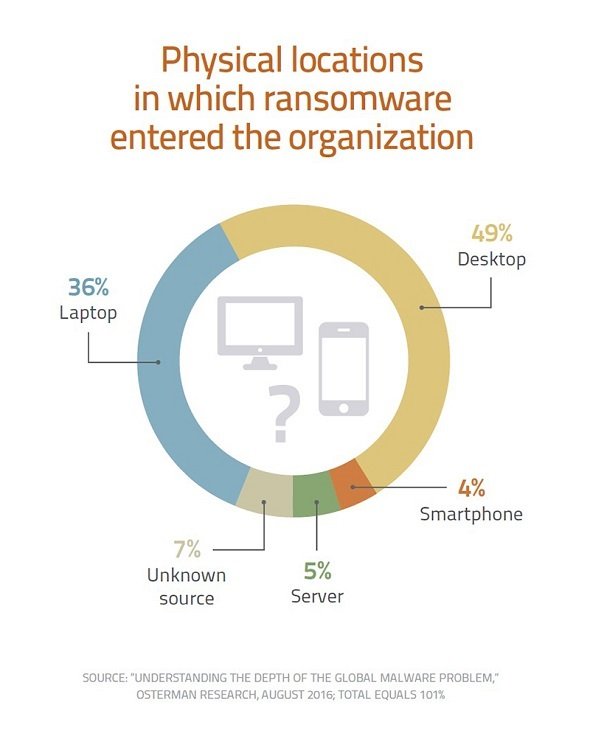 Osterman Research調査:ランサムウェアの被害を受けたデバイス(画像は米TechTarget記事より)《クリックで拡大》
企業がランサムウェアに身代金を支払わない選択をした理由としてITセキュリティ担当者から最も多く挙げられていたのは、「最新のバックアップが利用できるかどうか」だった。Osterman Researchの調査では、4分の1の企業がファイルの損失に対して身代金を支払わなかったとされている。
ランサムウェア攻撃に屈しないためには
システムが攻撃を受けている場合は、感染したPCをインターネットから直ちに切断することをお勧めする。Kaspersky Labのナレイン氏は次のように語る。「マルウェアがファイルを暗号化するには最大30分かかる。そのため、企業がファイルの一部を救える可能性は十分ある」
ただし、この方策が必ず成功するとは限らない。レーシングチームCSLFRの事例では、Dropboxの疑わしい操作を検出した直後にPCを切断したが、それでもランサムウェアの攻撃を受けている。
さらに、攻撃が行われる前に、高価値データのバックアップを定期的に作成し、そのバックアップをオフラインで保管することも重要だ。バックアップがあれば、PCシステムが暗号化ランサムウェアに感染し、ハッカーがファイルの暗号化解除と引き換えにビットコインを要求しても、企業はシステムの状態をロールバックして、数週間または数カ月分のデータを失うだけで済ませることができる。
「バックアップに事前投資しておくべきだ。そうすれば、ファイルがランサムウェアによって暗号化されても、『数日分の成果を失うことは仕方がない。攻撃者に身代金を支払えば、より多くの模倣犯を生み出すことになる。攻撃者に身代金を支払うよりも、システムを少し前の状態に戻してバックアップをするつもりだ』というだけで済む」(ビクシー氏)
「この問題を完全に解決できるかどうかは定かでない。だが、問題が悪化するスピードをこれ以上加速させたくはない。攻撃者に身代金を支払うことは問題を悪化させるだけだ」とビクシー氏は補足する。
IT部門は定期的にOSとアプリケーションにパッチを適用しなければならない。「これには、攻撃のターゲットになる可能性が高いアプリケーションに自動でパッチを適用することも含まれる。ターゲットにされやすいアプリケーションには、Windows、『Adobe Acrobat Reader DC』『Adobe Flash Player』『QuickTime』『Java』『Skype』などがある」とナレイン氏は指摘する。
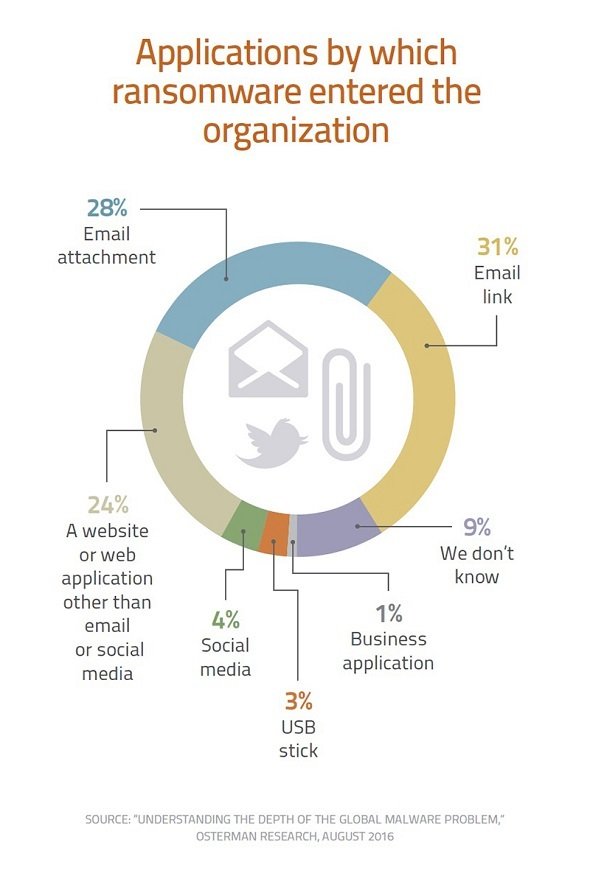 Osterman Research調査:ランサムウェアの被害経路になったアプリケーション(画像は米TechTarget記事より)《クリックで拡大》
さらに、企業はセキュリティについて適切に対応できるよう従業員を教育する必要もある。管理者権限を持つ幹部社員だけでなく、人事や金融サービスなど、攻撃のターゲットになる確率が高い部門で働く従業員にも毎月のトレーニングは有用だろう。
この問題は、悪化する可能性が高い。セキュリティ研究者が、Webサーバやモバイルデバイス(主に「Android」)を暗号化するランサムウェアを目にする頻度は高くなっている。2016年5月にはBBC、 New York Times、AOLなどのWebサイトで、バナー広告によって無防備な個人を悪意のあるサイトに誘導するマルバタイジングを使用したランサムウェア攻撃が検出され、世間から注目を浴びた。広告をクリックしていないにもかかわらず、メディア企業のWebサイトを閲覧するだけで、消費者はランサムウェアに対して脆弱(ぜいじゃく)になる。このランサムウェアは、Adobe Flash Playerや「Silverlight」などのブラウザプラグインの脆弱性を悪用する「Angler EK」を使用して配信されている。
事後対応策の一環として、一部の企業はやむを得ずビットコインを蓄える判断を下すかもしれない。「業務を再開するには、身代金を支払うしか術がない場合もある」とナレイン氏は語る。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[横河レンタ・リース株式会社] 「Wi-Fiにつながらない」「会議中に途切れる」の原因を切り分けやすくするには -
技術文書・技術解説
[アトラシアン株式会社] AIを導入で終わらせない、個人の利用から組織の成果に変えるリーダーの実践指針 -
製品資料
[アトラシアン株式会社] 生成AIの全社展開とROI最大化を阻む“ナレッジの壁” 突破するための4ステップ -
製品資料
[株式会社Helpfeel] コールセンター長を悩ませる「4大課題」と解決策 -
製品資料
[株式会社Helpfeel] 調査結果で見る「社内問い合わせ」の現状 ストレスや工数圧迫の原因は?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
3
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
4
「AIやRPAなどのツール活用による業務改善」に関するアンケート
-
5
「Microsoft 365 Copilotを始めとするAIガバナンス」に関するアンケート
-
6
Wi-Fi 7導入で検討したい安定運用の要件 無線LANの不調を避けるには
-
7
「AMD製CPU搭載のPC導入検討」に関するアンケート
-
8
「プロンプトインジェクション」の適切なリスク対策はどれ?
-
9
なぜ「ChatGPT」連携の拡張機能が情報漏えいの入り口になるのか?
-
10
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
4
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
5
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
「Microsoft 365」徹底解説ガイド テレワーク時代のセキュリティ対策編
-
10
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー