





















テレメトリー無効化から多要素認証の利用まで
「Windows 10」を“危ないOS”にしないための4つの設定
初期設定のまま「Windows 10」を放置すると、組織が危険にさらされる可能性がゼロではない。Windows 10のセキュリティをできる限り高めるために変更すべき設定を紹介する。
「Windows 10」はセキュリティ機能/製品群「Windows Defender」をはじめとするセキュリティ強化策を充実させている。だがITプロフェッショナルが基本的なセキュリティ対策を怠れば、自らの組織を危険にさらすことになる。
併せて読みたいお薦め記事
「Windows 10」のセキュリティ対策
「Windows Defender」について詳しく
テレメトリーの無効化
MicrosoftはWindows 10に相当数のテレメトリー(リモート情報収集)機能を組み込んだ。コンピュータを巡るプライバシー問題の現状を考えれば、ほとんどの組織はテレメトリーを無効にしたいと考えるだろう。
表面上は、テレメトリーは悪いものではない。Microsoftは診断データやフィードバックデータを収集して開発者に届け、Windowsの安定性とセキュリティを強化したい考えだ。ただしMicrosoftが何を収集し、その情報で何をしているのかを正確に把握するのは難しい。
IT部門がコマンド/スクリプト実行環境「Windows PowerShell」で次のコードを実行すれば、レジストリと、それに関連してスケジュールされたタスクのテレメトリーを無効にできる。
本稿で紹介する手法の一部は、設定内容によってはWindowsが正常に起動しなくなる可能性があります。実行を許可されたスタッフが、あくまでも自己責任において実行してください。
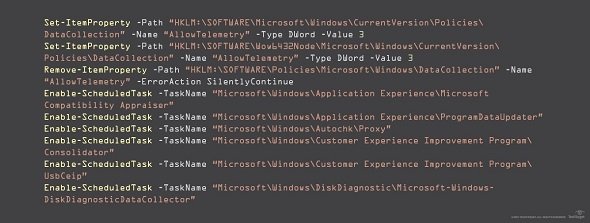 PowerShellのコード例《クリックで拡大》
おわび(2019年3月7日16時7分)
掲載当初、コード画像を掲載しておりませんでした。現在は修正済みです。
リモートデスクトップの無効化
稼働中の別のコンピュータに接続できる「リモートデスクトップ接続」の許可は、セキュリティの抜け穴になりかねない。エンドユーザーが社内デバイスで稼働させている自分のデスクトップに、リモートからアクセスする必然性はほとんどないはずだ。IT部門はデフォルトでリモートデスクトップ接続を無効にしておいた方がよい。リモートデスクトップ接続の無効化には、パーソナルファイアウォールの「Windows Defender ファイアウォール」とレジストリの2つの手段がある。
多要素認証の利用
IT部門は多要素認証(MFA)を使ってWindows 10のセキュリティ設定を強化できる。MFAは完璧とはいえないものの、エンドユーザーをだまして情報を不正に取得する「フィッシング」や、エンドユーザー間の通信を盗聴/制御する「中間者攻撃」といった、多くのセキュリティ問題を阻止できる。
MFAを支援できるサービスの一つに、複数のOSで利用可能なDuo Securityの「Duo」がある。このサービスは、ブログ構築ソフトウェアの「WordPress」やクラウドサービス群の「Microsoft Azure」、オンラインファイル同期サービスの「Dropbox」など、多くのアプリケーションを通じて運用できる。デスクトップにログインするエンドユーザーが、MFA認証を経なければアクセスできないようにすることも可能だ。
不要なサービスの無効化
IT管理者は、組織内での使用を許可していないサービスがあれば、そのサービスを無効にしたいと考えるだろう。例えばPowerShellを使えば、遠隔操作でコンピュータのレジストリを参照、変更可能な「Remote Registry」サービスを無効化できる。
Windows 10に家庭用ゲーム機「Xbox」用アプリケーションがプリインストールされている場合、IT部門はWindows 10のセキュリティ設定を改善するために、それを無効化したいと考える場合があるだろう。PowerShellでワイルドカードを使い、「xbox」で始まる名称のサービスを指定すれば、一斉に無効化することが可能だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
製品資料
[株式会社BREXA Technology] 「インシデント初動対応」が遅れる3つの構造的要因とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
企業が「Microsoft Azure」を選ばざるを得ない理由
-
2
なぜノートPCの更新が「4年→6年」に? AIインフラ急拡大の余波
-
3
HDDではもう限界? AIのGPU待機時間を解消する「大容量SSD」の条件
-
4
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
5
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
6
米国政府にも盗聴できないクラウドシステムを作るには
-
7
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
-
8
「COPE」「COBO」とは? BYODだけではないモバイルデバイス配備方法の基礎知識
-
9
NVIDIA、フアンCEO辞任で揺らぐ“AI帝国” IT調達計画への影響は?
-
10
「リモートアクセスセキュリティ」に成功する企業、そうでない企業の違い
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
8
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
9
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
10
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー