





















企業とともに成長する情報セキュリティ対策講座【第1回】
セキュリティリスクは大企業ほど大きい?――中小企業が陥る2つの勘違い
セキュリティリスクは大企業ほど高く、総じて中小企業は万一情報漏えいしても損害は少ない――こう考えていないだろうか。セキュリティ対策を検討する前に、そうした「勘違い」をなくさなければならない。
中小企業にとって、統制された情報セキュリティ対策の導入は急務といえる。それでも思うように取り組めない企業が多いのは、自社の環境や経営戦略に沿ったセキュリティ対策のロードマップが描き切れていないからだ。
本連載では、中小企業において安心安全に業務を行う上で、どのようなセキュリティ対策が必要なのかについて紹介していく。具体的なセキュリティ対策方法や製品導入の話をする前に、1回目は企業がセキュリティ対策を考える際に勘違いをしやすいポイントを2つ紹介したい。
1つ目は、従業員数がキーとなって「決められる」セキュリティ対策と「決められない」セキュリティ対策が存在すること。そして2つ目は、「企業の規模に応じてリスクの大きさが変わるとは言い切れない」ということだ。それではまず、従業員数がキーとなって「決められる」セキュリティ対策について見ていこう。
従業員規模とセキュリティ対策の関係
情報セキュリティ対策の実施比率を、従業員数300人未満の企業と300人以上の企業で比較したものを図1に示す。セキュリティ製品の導入など技術的な対策については企業規模による差異は少ないが、セキュリティポリシーの策定や教育、セキュリティ関連設備といった非技術面での対策について大きな開きがあることが分かる。
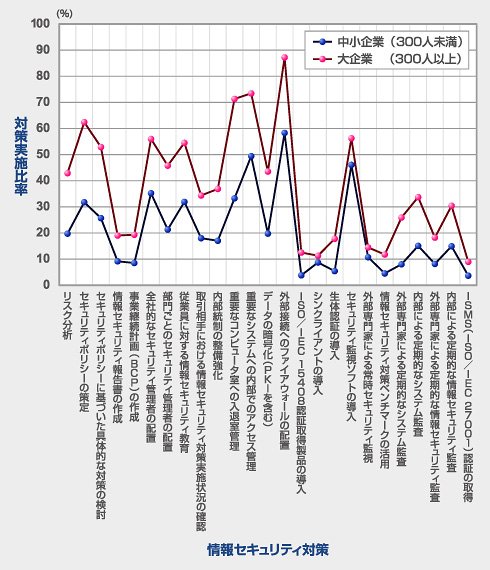 図1●大企業と中小企業(従業員数300人未満)の対策実施率の差異(出典:経済産業省の「平成19年情報処理実態調査」を基にIPAが作成)
セキュリティの実施比率は高いに越したことはないが、この差があることには2つの理由が考えられる。1つは、セキュリティにかかわるガバナンス(企業統治)の難易度だ。例えば、「情報の持ち出し禁止」などのようなセキュリティに関するルールを従業員に徹底させるとしよう。50人程度であれば、オフィスを半日ほど巡回してPCの利用状況をチェックしたり、朝礼などでしつこく説明したりすれば、セキュリティにかかわるガバナンスを徹底することができる。しかし、500人規模となると次元が異なる。システム管理者の努力だけで徹底することは事実上不可能だ。明確な基準となるセキュリティポリシーを策定し、システムを活用して自動的にセキュリティ対策を施すなどしなければ、セキュリティガバナンスを維持することは難しい。
もう1つは、セキュリティガバナンスを徹底するための設備投資に対する効果だ。オフィスが広く複数拠点に分散している大企業の場合、システム担当者の努力だけではガバナンスを徹底できない。例えば、サーバルームなど機密エリアへの入退室を厳密に制限・管理する場合、指紋認証や虹彩認証などのセキュリティ設備を導入した方が、人力に頼るよりも低いコストでセキュリティガバナンスを強化できる。そもそも1000人規模になると、従業員同士が顔を知らないことも多いため、周囲の人の監視に頼ることは難しい。一方、オフィスが狭く1カ所に集中している、また従業員同士が顔見知りである中小企業の場合、あえてセキュリティ設備を導入しなくても、周囲の監視の目があるだけである程度はセキュリティガバナンスを高めることができる。機密エリアも限定されるため、あえて高価なセキュリティ設備を導入する必要はないこともある。
もちろん、セキュリティポリシーをしっかりと策定し、システムやセキュリティ設備を活用した方が、企業のセキュリティは高められる。だが、中小企業と大企業とではオフィス環境が大きく異なるため、単純に導入率だけでセキュリティが高いかどうかを比較することは難しい。
では、従業員数をキーとして「決められない」セキュリティ対策とはどのようなことだろうか?
一般に、従業員が多い大企業はきちんとしたセキュリティ対策をしなければならないと思われがちだ。それは間違ってはいないが、規模が小さな企業であっても保有しているPCの数に応じて適切な対策が必要になってくる。そして、PC台数は従業員数だけではなく業種によって大幅に異なってくるのだ。
では、実際の数値を見ながら業種によってどの程度PCの導入状況が異なるかを見てみよう。
業種によって異なるPCの導入状況
図2は企業規模/業種別のPC導入状況である。企業の成長、従業員の増加に合わせてPCの数は増加する。しかし、従業員数が同じであっても「製造業」と「非製造業」を比べてみると、PCの導入割合は大幅に異なる。例えば、300人以下で1人1台PCを保有している割合を比べると、PC導入率に30%もの差があるのだ。
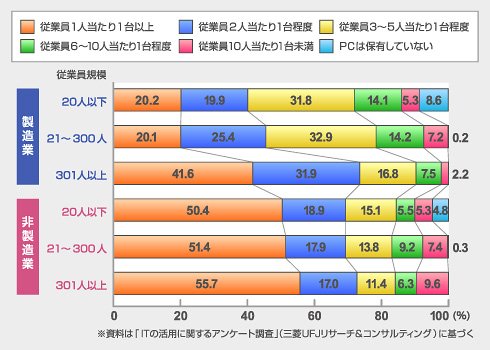 図2●中小企業におけるPCの導入状況(出典:中小企業庁「2008年版 中小企業白書」)
これは業種によって、ITが果たす役割が大きく異なることを意味する。例として、飲食業を思い浮かべていただきたい。従業員数は200人、店舗数は20店舗だとして、一体何人がPCを常に利用する必要があるだろうか? 1店舗に1台、本社に20台ほどあったとしても5人に1台という割合だ。では、IT業界はどうか。従業員数は20人、Webデザインを行うためにWindowsとMacを各自1台ずつ所有しているとすると、計40台のマシンを保有することになる。これは、先ほど例で挙げた従業員200人の飲食業が保有するPCと同数になる。同じ「非製造業」であったとしても業種によってPCの導入状況は大きく異なるのだ。
このように、従業員数だけではなく、業種によっても異なるPCの数だが、最終的には保有している「情報の重要性」によってそれ相応のセキュリティ対策が必要になる。
次に、2つ目のテーマである「企業の規模に応じてリスクの大きさが変わるとは言い切れない」ということについて触れたい。それを説明するために、中小企業の経営者はまず、ITに何を期待しているのかを見てみよう。
図3は中小企業がITシステムの活用により得られると考えている効果についての調査結果である。これを見ると、中小企業が実感しているITシステム活用による効果の上位として、「経営効率の向上」に関する項目が占めていることが分かる。中小企業は、何らかの経営活動における効率の向上にITシステムが役に立っていることを実感しているのだ。
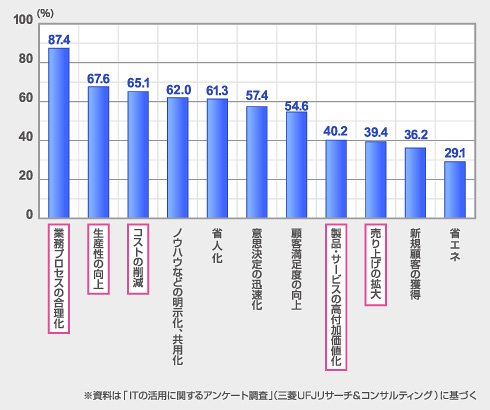 図3●中小企業がITの活用により得ていると考えている効果(出典:中小企業庁「2008年版 中小企業白書」)
あなたは、この経営者の感覚を理解できるだろうか? より実感していただくために、少し思考トレーニングをしてみよう。次のようなシーンを思い浮かべてほしい。
ある日突然、あなたは社長室に呼ばれた。そして社長は1000万円を手渡し、こう言った。「今年中に、部下30人と会社を作ってください。オフィスの家賃や給料は今の会社から支払われます。PCなどの事務機器も、最初の1年だけ会社が負担します」。さてあなたは、新しい会社でどのようなIT(情報システム)に資産を投資するだろうか。
ここで真っ先に「セキュリティポリシーを策定する」「入退室を管理するために指紋認証システムを購入する」という人は、かなりセキュリティにこだわりのある人だろう。筆者の知る限り、そう答える人はほとんどいない。通常は会社が成長し、大きくなるにつれ増大するリスクに合わせて、セキュリティを強化していくものと考える人が多いことを実感できるだろう。
ただ、それでよいのだろうか? 企業規模が小さい企業のセキュリティリスクは小さいと考えられることが多々あるが、実際には異なるケースも多い。
例えば、A社は従業員100人の小売業で1万人の顧客を抱えている。片やB社は従業員1000人の製造業だが、商品を納めているは10社の大口取引先である。
A社とB社のどちらがセキュリティ上のリスクが大きいだろうか? セキュリティ上のリスクといってもさまざまなことが考えられるので一概には決められないが、昨今問題になっている個人情報の漏えいに関して考えるならば、明らかにA社のリスクが大きい。「今は、もうけるとき」とセキュリティを後回しにしていると、足をすくわれる恐れもある。
では、もう少し具体的に「情報とそれに伴うリスク」について見ていこう。
企業の生産性向上とセキュリティ対策
日本ネットワークセキュリティ協会(JNSA)の調査リポートによると、2008年の個人情報漏えい事件は1373件、想定損害賠償総額は2367億2529万円、1件当たりの平均想定損害賠償額は1億8552万円、1人当たりの平均想定損害賠償額は4万3632円となる(図4)。
| 内容 | 規模 |
|---|---|
| 漏えい人数 | 723万2763人 |
| インシデント件数 | 1373件 |
| 想定損害賠償総額 | 2367億2529万円 |
| 1件当たりの漏えい人数(※1) | 5668人 |
| 1件当たり平均想定損害賠償額(※1) | 1億8552万円 |
| 1人当たり平均想定損害賠償額(※2) | 4万3632円 |
| 出典:日本ネットワークセキュリティ協会「2008年 情報セキュリティインシデント調査報告書」 ※1:平均値は被害者数が不明のインシデント97件を除いて算出 ※2:この平均値は1件当たりのばらつきを吸収するため、まず各インシデント1人当たりの想定損害賠償額を算出し、そこから全インシデントの1人当たりの想定損害賠償額の平均額を算出している(想定損害賠償額を漏えい人数で割った値ではない) |
|
このデータを見て、あなたはどう思われただろうか? ここでお伝えしたかったのは、企業規模によりリスクの大小が決まるのではなく、その企業が保有している「情報の重要性」によってリスクの大小が決まるということだ。
経営活動における効率の向上を期待し、ITシステムを導入するということは、多くの企業で行われているが、万が一保有している情報が漏えいした際のリスクについても、しっかり考える必要があることを意識してほしい。
今回は、中小企業がセキュリティ対策を考える上で勘違いしやすいポイントと、企業が保有している「情報の重要性」によってリスクの大小が決まるということを説明した。次回は、企業が直面している脅威と取り組むべきセキュリティの概要について具体的に紹介する。
<筆者紹介>
坂本健太郎
トレンドマイクロ プロダクトマーケティンググループ
富士通ビジネスシステムでのSE、マイクロソフト、コンピュータ・アソシエイツ(現CA)でのマーケティングを経た後、早稲田大学大学院国際経営学技術経営(MOT)を修了。現在はトレンドマイクロで中小企業向けセキュリティ製品を担当。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー