





















クラウド時代の「認証」再考論【第2回】
“パスワード認証の悪夢”から解放する「フェデレーション」の底力(1/2 ページ)
ID/パスワード認証にまつわるさまざまな課題を一気に解決する可能性を秘める「フェデレーション」とは何か。その仕組みとメリットを整理する。
連載第1回「“パスワードがない世界”が目前でも『パスワード使い回し』が大問題になる理由」では、ID/パスワード認証(以下、パスワード認証)が抱える問題を整理した。エンドユーザー側の問題として単一パスワードの使い回し、オンラインサービス側の問題としてパスワード保管時の不備を指摘。さらにパスワード認証を含め既存の認証技術が抱える利便性の問題を挙げた。
こうした問題を解決する手段として第1回で紹介したのが「フェデレーション」(認証連携)だ。今回は、このフェデレーションを詳細に理解するために、プロトコルやトークンといったフェデレーションの実現技術、フェデレーションの導入方法を説明する。
併せて読みたいお勧め記事
“パスワード限界論”で再考する「認証システム」の現実解
“パスワードがない世界”が現実に
フェデレーションを実現するプロトコル「SAML」
フェデレーションでは、エンドユーザーはパスワードの代わりに「トークン」という許可証をオンラインサービスへ送り、ログインを要求する。このトークンのやりとりによく使われている認証連携プロトコルが「SAML(Security Assertion Markup Language)」だ。
SAMLはMicrosoftのオンラインオフィススイート「Office 365」やsalesforce.comのオンライン顧客関係管理(CRM)サービス「Salesforce CRM」をはじめ、既に多くのオンラインサービスが採用している。加えて社内システムでも利用可能だ。例えばSAPの統合業務(ERP)パッケージもSAMLを使ったフェデレーションができる。
他にもフェデレーションを実現するプロトコルとして「OpenID」「WS-Federation」などがあるが、今回は現時点においてデファクトスタンダートといえるほど普及しているSAMLを取り上げる。
「SAML」を利用したフェデレーションの仕組み
SAMLは以下2種の構成要素からなる。両者はSAMLによるフェデレーションのために、事前に互いの情報を登録しておかなければならない。
- オンラインサービスや社内システムなどのサービスを提供するWebサイト「サービスプロバイダー」
- サービスプロバイダーの代わりにID/パスワードの保管と認証を担当するWebサイト「IDプロバイダー」
エンドユーザーがIDプロバイダーへアクセスしてログインすると、IDプロバイダーはSAMLに従って「SAMLトークン」(「SAMLアサーション」とも呼ばれる)というトークンを発行する。SAMLトークンの中身はサービスプロバイダーによって異なるので、IDプロバイダーはサービスの数だけ異なるSAMLトークンを発行する。
エンドユーザーはIDプロバイダーへ一度ログインすれば、複数のサービスへシングルサインオン(SSO)できる。そのためSAMLはSSOのためのプロトコルともいえる(図1)。
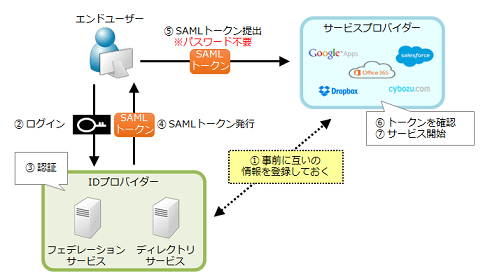 図1 SAMLを利用した認証の流れ《クリックで拡大》
企業でオンラインサービスを利用する場合、セキュリティの観点から従業員がそのオンラインサービスへ直接ログインできる状態にしておくことは避けたい。SAMLを利用すれば、企業が認定したIDプロバイダーがトークンを発行した場合にのみ従業員はそのオンラインサービスを利用できるように制御が可能だ。
SAMLは以下2種類のアクセス方式を選択できる。他の主要な認証連携プロトコルはこの2種類のどちらか一方しかサポートしないので、双方が利用可能なSAMLがデファクトスタンダードになったという見方もある。
- エンドユーザーがIDプロバイダーへログインした後に、サービスプロバイダーへアクセスする方式
- エンドユーザーがサービスプロバイダーへアクセスすると、信頼するIDプロバイダーへリダイレクトする方式
Copyright © ITmedia, Inc. All Rights Reserved.


クラウド時代の「認証」再考論
クラウドサービスを中心とするオンラインサービスの普及やID/パスワード認証の“限界”が、企業の認証システムに見直しを迫る。認証に関する現状の課題を整理し、具体的な解決策を追う。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
製品資料
[株式会社BREXA Technology] 「インシデント初動対応」が遅れる3つの構造的要因とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
なぜノートPCの更新が「4年→6年」に? AIインフラ急拡大の余波
-
4
企業が「Microsoft Azure」を選ばざるを得ない理由
-
5
「RAGは終わった」は本当か――ロングコンテキストが変えたこと、変えられないこと
-
6
「オフィス移転・刷新に伴うネットワーク環境の実態」に関するアンケート
-
7
「セキュリティ運用と侵入後の初動防御」に関するアンケート
-
8
“RAG is dead”は本当? AIエージェントが切り拓く「次世代RAG」と検索の未来
-
9
WiMAXとは何か――技術とアプリケーション
-
10
「Windows」の不要なファイルを安全に消して容量を空ける方法
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
9
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
10
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー