





















利用したのは位置情報だった
Appleを出し抜き「App Store」審査を突破、海賊版アプリの手口とは
「Happy Daily English」という海賊版アプリがAppleによるApp Storeのセキュリティ審査をかわした。その手口と、セキュリティチームが取るべき対策について解説する。
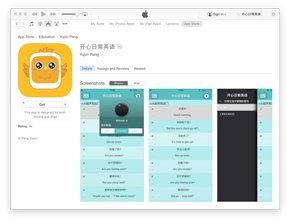 Happy Daily English(出典:Palo Alto NetworksのWebサイト)《クリックで拡大》
Palo Alto Networksの調査で、ある海賊版アプリがAppleによるApp Storeのセキュリティ審査をかわしていたことが明らかになった。この海賊版アプリはどうやってセキュリティ審査をごまかしたのか。この事例でアプリストアの審査について企業が懸念すべき点があるとすればどのような点か。
Appleによるアプリ審査の目的は、iOSやMacやApple TVの「tvOS」のアプリストアから、悪質なアプリや欠陥アプリ、危険あるいは不快なアプリなど、AppleのApp Store審査ガイドラインに違反するアプリを締め出すことにある。この審査はiOSユーザーのプライバシーとセキュリティを守る上で重要な役割を果たす。全てのアプリと全てのアップデートはこの審査プロセスを経る必要があり、AppleのApp Storeからの不正アプリ締め出しは、これまで大部分で成功を収めてきた。
併せて読みたいお勧めの記事
iPhoneに忍び寄る脅威
- iPhoneやMacからパスワードがダダ漏れ? 「iOS」「OS X」に危険な脆弱性発覚
- 「iPhoneは本当に安全か」、米Appleのセキュリティ資料が明かす新事実
- iPhoneの指紋データをクラウドに送信か、Apple新特許に「大丈夫?」の声
- iPhoneも危険、タッチ操作を外部送信する“モバイルキーロガー”の恐怖
“Mac安全神話”今は昔?
プライバシー保護に努力するApple
ただし不正なコードが審査を通過してしまった事例はこれまでにもあった。2012年に「Find and Call」が真の悪質アプリとして初めてAppleの審査プロセスをくぐり抜け、最近では「XcodeGhost」「InstaAgent」の2本もこの事例に加わった。
マルウェア作者は自分のコードがウイルス対策ソフトウェアやコード審査で検出されたり、サンドボックス環境で実行されて分析されるのを防ぐため、常に対策をかわす新手の手口を探している。サンドボックスや人の行動認識、実行を遅らせる手口などは、マルウェアの真の機能を隠して審査を通過させる手口のごく一例でしかない。Palo Alto Networksの研究者が最近発見した「Happy Daily English」というiOSアプリは、巧妙な手口を使って真の意図を隠し、Appleの審査プロセスをすり抜けていた。
Happy Daily Englishの作者が海賊版アプリの真の性質を隠すために利用したのは位置情報だった。ユーザーのいる場所によって挙動を使い分け、ユーザーが中国の国外にいる場合は「ZergHelper」(Palo Alto Networksの命名)がインストールされて英語学習アプリとして挙動する。ところが中国からアクセスすると、正規アプリやゲームの海賊版を中心とする無料アプリを直接インストールするなどの悪質な機能が出現する。App Storeの審査が中国本土で行われれない限り、審査員には正規アプリしか目に見えない。
この海賊版アプリには露骨な悪質機能が存在しないため、Palo Alto Networksではリスクウェアとしか分類していない。だがiOS端末のユーザーに潜在的なセキュリティリスクをもたらすことに変わりはない。アプリへの署名と配信には企業や個人の証明書が使われていて、インストールされるアプリのセキュリティも保証できない。さらに、現在または将来的に、アカウント情報の収集機能をもつ可能性もある。同アプリにプログラミング言語のLuaが使われているのは、動的コード読み込み経由で機能拡張しようとする作者の狙いがあるのかもしれない。これは正規の技術だが、マルウェアに悪用されて、追加コードや悪質コードをインターネットからダウンロードしてオフライン分析をかわしたりする狙いで利用され、今回の場合はアップデートに対して義務付けられたAppleの審査をすり抜けていた。コードは全体的に極めて複雑で、他のマルウェアを使ったiOSのエコシステム攻撃に使われかねない不審な手口が実装されていた。
Happy Daily EnglishはApp Storeから削除されたものの、Appleや他社のアプリストアは、位置情報を利用して審査プロセスをかわそうとする他の悪質な海賊アプリを検出する新たな手段を実装する必要がある。さらに、JavaScriptやLuaなどのスクリプティング言語を提供するソフトウェア開発キットを使ったアプリに対しては、動的コード読み込みを使って悪質な機能を実装しようとした場合に備え、追加的な審査を行う必要がある。いずれにしても、この海賊版アプリをインストールした場合は削除しなければならない。純粋な無料アプリにしてはあまりに複雑なコードは、さらなる不正な挙動の前兆かもしれない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー