





















暗号化と認証の仕組み
WiMAXとは何か――セキュリティの仕組み
WiMAXのユーザーは自分が送信したデータが盗聴されたり操作されたりすることはないと、果たして安心していいのだろうか。
WiMAXの無線技術に関する解説は多数あるが、WiMAXのセキュリティとなるとどうだろう。ユーザーは自分が送信したデータが盗聴されたり操作されたりすることはないと、安心していいのだろうか。WiMAX運営者は、許可されたユーザーのみがネットワークを利用し、ユーザーがしかるべきサービスのみを使ってくれると確信できるのか。
WiMAXについて解説する連載の3回目となる今回は、WiMAXのセキュリティにスポットを当てる。連載第1回ではWiMAXの技術とアプリケーション、用語について説明し、第2回はWiMAXの性能を取り上げた。最終回となる第4回はWiMAXデバイスがテーマとなる。
データのプライバシーと完全性
暗号化は、データの機密性と完全性を守るための仕組みだ。プレーンテキストで記された情報(例えばユーザー情報)を複雑な数学アルゴリズムを使って組み合わせ、暗号文を生成する。この暗号文を無線ネットワーク経由で送信すれば、盗聴者には解読ができない。
WiMAXはAdvanced Encryption Standard(AES)を使って暗号を作成する。AESは暗号鍵とカウンタを入力としてビットストリームを生成する。そのビットストリームをプレーンテキストで排他的論理和(XOR)演算し、暗号文を生成する(図1)。
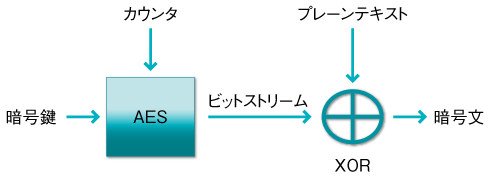 図1 AES暗号
暗号文の受信側は、単純にこの手順を逆にたどってプレーンテキストを再生する。この仕組みを機能させるためには、送信者と受信者が同じ暗号鍵を共有していなければならない。
公開鍵インフラ
WiMAX 802.16e-2005(モバイルWiMAX)の仕様では、基地局とモバイル端末の間で鍵情報を安全にやりとりするためにPrivacy and Key Management Protocolバージョン2(PKMv2)を使っている。PKMv2はユーザーのIDを確認して認証鍵(AK)を生成する仕組みになっている。AKは前項で解説した暗号鍵を取り出すのに使われるため、非常に重要だ。
PKMv2は、Rivest-Shamir-Adlerman(RSA)公開鍵暗号方式の利用をサポートしている。RSA公開鍵交換のためには、メーカー発行のX.509デジタル証明書か運営者発行のSIM(Subscriber Identity Module)カードなどの信用証明を利用して、モバイル端末のIDを確認しなければならない。
X.509デジタル証明書には、モバイル端末の公開鍵(PK)とそのMACアドレスが含まれる。モバイル端末はX.509デジタル証明書をWiMAXネットワークに送り、WiMAXネットワークからその証明書を認証機関(図2)に転送する。認証機関で証明書をチェックし、ユーザーのIDを確認する。
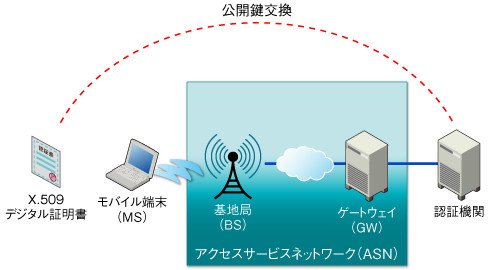 図2 公開鍵インフラ
ユーザーIDが確認されたらWiMAXネットワークは公開鍵を使って認証鍵を作成し、その認証鍵をモバイル端末に送る。モバイル端末と基地局はその認証鍵を使い、AESアルゴリズムで使われたのと同じ暗号鍵を取り出す。
ユーザー認証
認証とはユーザーID確認の手順であり、ユーザーが利用できるサービスの確認に使われることもある。認証プロセスには通常、サプリカント(モバイル端末に置かれる)と認証装置(基地局またはゲートウェイに置かれる認証サーバ)がかかわる(図3)。
WiMAXはEAP(Extensible Authentication Protocol)を使ってユーザー認証とアクセス制御を実行する。EAPは認証フレームワークであり、実際の認証作業には「EAP方式」が必要になる。ネットワーク運営者が選べるEAP方式には、EAP-TLS(Transport Layer Security)やEAP-TTLS MS-CHAP v2(Tunneled TLS with Microsoft Challenge-Handshake Authentication Protocol version 2)などがある。EAP方式で定義されたメッセージはモバイル端末から認証装置に送られ、認証装置はRADIUSまたはDIAMETER(RADIUS後継のAAAプロトコル)を使ってそのメッセージを認証サーバに転送する。
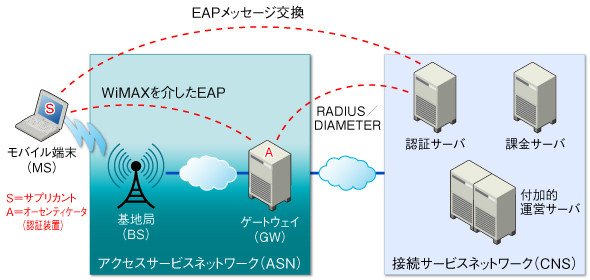 図3 EAPベース認証
このEAPメッセージ交換でユーザーを認証、適切なアクセス制御を保証し、課金手続きの開始も行える。企業のネットワーク管理者はこれと非常によく似た手順で無線LANのユーザー認証を行っている。
まとめ
WiMAXは、高度な認証・暗号化技術を使って堅固なユーザー認証とアクセス制御、プライバシー、データの完全性を保証している。ユーザーは、自分が送信したデータが盗聴されたり操作されたりすることはなく、認証を受けたユーザーだけがWiMAXサービスにアクセスできると確信していい。
本稿筆者のポール・デビーシ氏は、Burton Groupの上級アナリストで、ネットワーキング業界で25年余りの経験を持つ。Burton Group入りする前は無線コンサルティング会社のClearChoice Advisorsを設立し、無線スイッチの革新企業Legra Systemsの製品マーケティング副社長、新興企業IPHighwayとONEX Communicationsの製品マーケティング担当副社長、Cascade Communicationsのフレームリレー製品ラインマネジャーを歴任した。ネットワーキングシステム開発者としてのキャリアは、Bell Laboratories、Prime Computer、Chipcomでの上級エンジニアとしてスタートした。ボストン大学でシステムエンジニアリングの理学士およびコーネル大学で電気工学の工学修士の学位を取得。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
4
「Windows Server 2028」、初のIntune対応をプレビュー PCとサーバを一元管理へ
-
5
なぜ「ChatGPT」連携の拡張機能が情報漏えいの入り口になるのか?
-
6
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
7
「企業のサーバ環境と調達・価格動向」に関するアンケート
-
8
なぜ「Microsoft Copilot」は“仕事のOS”を名乗れるのか? Ignite 2026の全容
-
9
「サプライチェーン管理」に関するアンケート
-
10
AI利用時に情報漏えいが起きた場合の適切な対応はどれ?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
4
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
5
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
「Microsoft 365」徹底解説ガイド テレワーク時代のセキュリティ対策編
-
10
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー