




















複数クラウドに分散するアプリケーションをどう管理する?
「クラウドサービスにも社内ポリシーを適用したい」 そこで起こる3つの課題
「クラウドサービスを使うと、セキュリティや可用性を完全にコントロールできない」というわけではない。複数クラウドサービスを利用する場合でも、非機能要件に関する社内基準と整合性を取る方法はある。
アプリケーション環境は複雑化し続ける
「クラウドのサービスダウンやセキュリティを自社でコントロールし管理する方法が見当たらない……」。こうしたことを理由として、クラウドの利用に二の足を踏む企業は少なくない。IT部門にとっては、これまでの管理領域を超えて広がるクラウド上のアプリケーションの非機能要件(※)をどう管理するかが大きな課題になる。
※ 業務で必要とされる機能以外の要件のこと。例えば、レスポンスは3秒以内、年間のダウンタイムは1分以内、アクセスは従業員に限るなど、可用性、セキュリティ、パフォーマンス、運用性などの要件を指す。
非機能要件への課題は、アプリケーションを取り巻く環境の変化が引き起こしている。かつてアプリケーションは自社のデータセンターに配置され、クライアントもオフィスにあるPCがメインであり、それほど複雑ではなかった。しかし現在、アプリケーションの配置される環境は、自社のデータセンターだけではなく、ホステッドプライベートクラウドやパブリッククラウドなど、複数のクラウドにあることが一般的になりつつある。つまり、アプリケーションが配置される環境の分散化が進んでいる。クライアント環境もWindowsに加え、自宅のMac、スマートフォン、タブレット、IoT(モノのインターネット)と呼ばれるさまざまなデバイスに拡大し、高速なモバイル回線が普及したことでロケーションの制限がなくなり、多様化している。
IT部門の視点に立つと、アプリケーションが自社のデータセンターに配置されていることを前提とした非機能要件の基準で運用していると、その基準に収まらないクラウド環境についてこれまでと整合性が取れないという事態が起こってしまうのだ。
クラウドでの非機能要件管理、3つの課題
この課題は、クラウド環境を俯瞰してみた場合に大きく3つに分けられと考えられる。
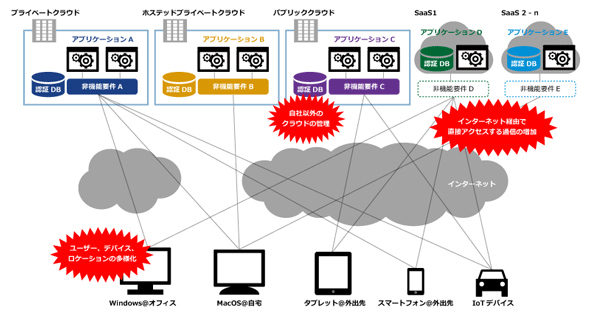 図1 アプリケーションの分散化より非機能要件の管理が破綻《クリックで拡大》
1つ目は、自社のデータセンター以外に配置されるアプリケーションの非機能要件を個別のインフラで管理し分散化していることだ。例えば、分散化されたアプリケーションの一部および全部がDDoS攻撃を同時に受けサービスダウンした場合、すぐに検知し対処することが困難になってしまう。
2つ目は、SaaSの利用拡大に関することだ。非機能要件の管理は、サービス提供者に委ねられており、IT部門がコントロールできることは限られている。例えば、認証については各SaaSに認証データベース(DB)を構築するので、社内の認証DBも含めて複数管理することとなる。従業員が退職し、ある認証DBからこの従業員のアカウント削除に漏れが生じた場合、セキュリティの問題が起こる。
3つ目は、自社のデータセンターを経由しないインターネット経由のトラフィックに対する非機能要件を、包括的にコントロールするポイントを持ち合わせていないことだ。アプリケーションの分散化とクライアント環境の多様化によりインターネットを経由したアクセスが増加している。例えば、IT部門で支給したデバイス以外はアクセスを許可しないという要件を自社のデータセンターを経由しないトラフィックに適用することは困難だ。
解決策のヒントは統合的管理されたプラットフォーム
この課題を解決するには、IT部門は従来の管理境界線を越え、クラウドを含む非機能要件をコントロールする新しい手法を必要とする。そこで有益な方法の1つが、アプリケーションがクラウドに分散配置され、クライアント環境が多様化しても、「いつ、誰が、どのデバイスを使って、どのアプリケーションにアクセスしようとしているのかを把握し、非機能要件を一元的にコントロールできるプラットフォーム」をネットワーク上に構築することだと考えられる。
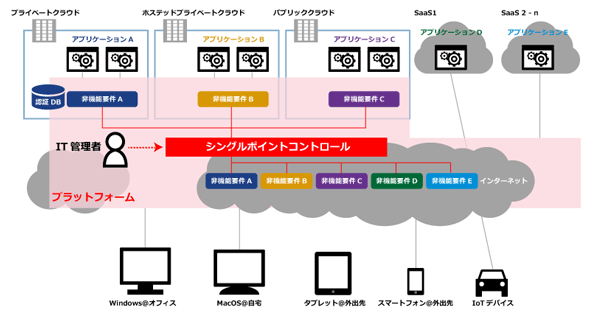 図2 アプリケーションの非機能要件を統合管理するプラットフォームが必要《クリックで拡大》
統合的に管理するプラットフォームを構築するには2つのステップがある。1つ目のステップは、自社のデータセンターを経由しないインターネット経由のトラフィックについて包括的に非機能要件をコントロールするポイントをインターネット上にクラウドとして構築してしまうことだ。そうすれば、インターネット経由のトラフィックをコントロールできるようになるだろう。
2つ目のステップは、アプリケーション環境ごとに個別管理している非機能要件と前述のクラウド上の非機能要件の管理を含め、全てをシングルポイントでコントロールする仕組みを構築し、IT部門はそのシングルポイントを変更管理さえすれば良い仕組みを作ることだ。シングルポイントで作成、削除、変更された非機能要件は、各クラウド環境やインターネット環境の非機能要件のポイントへ次々と波及していくイメージだ。
この「統合的管理されたプラットフォーム」がどのように課題を解決するのか、前述の課題を題材に説明しよう。
DDoS攻撃を解決
DDoS攻撃者の目的は、ターゲット企業のアプリケーションのサービスダウンだ。DDoS攻撃の種類は大きく分けて、ターゲットがISPと契約しているネットワークの帯域幅を超えるトラフィックを送信することで回線を飽和させ、正常な通信がネットワークを通らなくするタイプと、アプリケーションやミドルウェア、SSL通信などの脆弱性を突く少量のトラフィックを送信し、アプリケーションサイドの実行環境をダウンさせる攻撃の2つのタイプに分かれる。
回線の帯域幅を圧迫する攻撃に対しては、企業が契約しているネットワークに入る前の段階で検知・遮断する必要がある。この攻撃は、クラウド上で不正なトラフィックを検知し取り除いた後で、トラフィックを通常の回線へ流す対策が有効だ。また、アプリケーションサイドのダウンを狙う攻撃に対しては、アプリケーションの手前に配置されたインフラで食いとめる必要がある。しかし、アプリケーションが分散化された状況では、各アプリケーションにセキュリティ要件を展開して行くのに時間がかかる。統合的に管理されたプラットフォームがあれば、シングルポイントから各アプリケーションサイドとクラウドサイドへセキュリティ要件を展開し、迅速に攻撃を食い止めることができるだろう。
SaaSのアクセス管理を解決
分散されたアプリケーションに認証が必要な場合では、個別にIDとパスワードのアカウントDBが構築されるので管理負荷が高まる。また、SaaSへのアクセスはインターネット経由で直接アクセスされるのでIT部門がデバイス特定の要件やワンタイムパスワードのような強固なセキュリティを利用できないなどの課題を引き起こしている。こうした状況であっても、統合的に管理されたプラットフォームでSAMLと呼ばれる認証連係のプロトコルを使うと、プライベートクラウドにある認証DBを分散されたアプリケーションのための認証DBとできるので、複数管理する負荷とセキュリティリスクを削減する。
また、直接インターネットを経由してSaaSにアクセスする前に、クラウド上でデバイス特定やワンタイムパスワードの要件を定義することで、SaaSであってもIT部門のセキュリティ要件を展開できるようになる。
可用性の課題を解決
アプリケーションを分散配置することで、可用性を向上させる例を紹介しよう。プライベートクラウドとパブリッククラウドに同一のアプリケーションを配置し、プライベートクラウドがダウンしても自動的にパブリッククラウドへ誘導できるようにすることで、可用性を向上できる。それを可能にするのが統合的に管理されたプラットフォームだ。このプラットフォームは、各クラウドのアプリケーションの稼働を常時監視し、あるクラウドのサービスがダウンしても、瞬時にサービス提供可能なアプリケーションへユーザーを自動的に誘導することができる。つまり、サービスがダウンしてもユーザーはそのダウンを意識することなく、アプリケーションを利用し続けることが可能となる。
こうした仕組みは、DNSの名前解決の仕組みを巧みに使うことで実現する。プライベートクラウド環境であってもパブリッククラウド側であっても実現できるが、一元的かつ迅速に非機能要件を配置するという観点からは、クラウド上に配置する方が好ましいだろう。
自社のクラウド活用の「未来」を見据えた運用を
これまでの説明で、アプリケーションの分散化に伴い非機能要件のコントロール方法を変えていく必要があることをご理解いただけたと思う。しかし、現在のクラウドの活用度合いは各社それぞれ異なるだろう。「アプリケーションは自社のクラウドにしか配置されていないので非機能要件のコントロールが行き届いている」という企業も当然あるだろう。しかし、長い目で考えたとき、ビジネスを推進するという大命題からすると、クラウドの利用拡大は必然の流れだといえる。そして、アプリケーションの分散化が始まったときに、本文でお伝えしている内容が少しでも皆さまのヒントになればと思う。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは? -
製品資料
[株式会社みらい翻訳] 音声翻訳活用の課題を解決、“本当に使える”ツールの特徴とは? -
製品レビュー
[Wrike Japan 株式会社] 400店舗を支えるWalmart Canada、散在する情報やアナログな管理をどう変えた? -
事例
[Wrike Japan 株式会社] 年間100件超のDXプロジェクトを統合管理、JERAはどのように実現した? -
事例
[Wrike Japan 株式会社] グローバルなクリエイティブ業務を合理化、エスティーローダーに学ぶ実践のコツ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
身代金支払いは逆効果 情シスのためのランサムウェア対策ガイド2026
-
3
自社を守る「SCS評価制度」活用法 7割の企業が取引先起点の情報漏えいに直面
-
4
ランサムウェア、暗号化の89%は深夜 情シスが備える「夜間の空白」対策
-
5
多要素認証導入済みでもランサムウェア被害に 復旧費用は平均2億7000万円
-
6
「技術屋」で終わるか、部長へ昇格するか 今取りたい「IT×ビジネスの認定資格」5選
-
7
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
8
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
9
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
10
AIエージェントを暴走させない設定、済んでますか? 対策5選を専門家が紹介
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー