





















2014年は150万ドル支払い、高額賞金の理由とは
「Android」のセキュリティバグ発見でGoogleが太っ腹な賞金、最高金額は?
米Googleが新制度「Android Security Rewards」を立ち上げる。これは従来のバグ発見報奨制度を拡張し、セキュリティ関連の開発協力に対しても賞金を提供するというものだ。
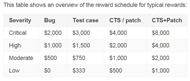 Googleは自社サイトで報奨金の具体的な金額表を掲載している《クリックで拡大》
バグ発見報奨制度は、IT企業がセキュリティを改善するための方法として広く採用されているが、米Googleは報奨の対象を拡大し、モバイルセキュリティの開発協力に対しても賞金を提供する。
今回Googleが発表した新しい報奨制度「Android Security Rewards」は、同社の従来のパッチ報奨制度と並行して実施される。新制度では「セキュリティバグの修正に必要なパッチやテストなど個々のステップ」にも賞金が支払われる。
新制度の対象となるのは、「Android Open Source Project(AOSP)」コード、OEMコード(ライブラリ、ドライバ)、カーネル、ARMプロセッサの「TrustZone」OSおよびモジュールだ。当初は、Googleのデバイス(「Nexus 6」と「Nexus 9」)に含まれるバグだけが対象となる。これらは、Androidのエコシステム全体に影響を及ぼすバグである可能性が高いからだ。
Googleはバグの発見に対して賞金を支払うだけでなく、個別リプロダクションコードあるいは個別テストケースや、問題を検出する「Compatibility Test Suite(CTS)」テスト、あるいはCTSテストとパッチの提出には、さらに高額の賞金を出す方針だ。
脆弱性検査ツールを開発している米Rapid7で技術マネジャーを務めるトッド・ビアーズリー氏によると、こうした取り組みは重要なステップだという。セキュリティの調査だけではなく、セキュリティ関連の開発協力も報奨の対象として重視されるようになるからだ。
「今回の発表と新制度の内容を見れば、脆弱性報告以外の協力、例えばパッチの開発やCTSテスト手順にも賞金を出すという姿勢がうかがえる」とビアーズリー氏は指摘する。「ほとんどのバグ発見報奨制度がバグの発見と報告を重視しているのに対し、Googleはオープンソースプラットフォームにおけるエンド・ツー・エンドのセキュアな開発を重視している」
Googleは2010年以来、脆弱性発見制度を通じて400万ドル以上の賞金を支払っており、2014年の支払い額は150万ドルだった。
Android Security Rewards制度の報奨額はシステムへの影響の度合いによって異なり、「ASLR」(Address Space Layout Randomization)やサンドボックスといったAndroidプラットフォームのセキュリティ機能を回避する方法を示した場合に高額の賞金が支払われる。例えば、セキュリティ研究者がバグを発見し、重要な遠隔操作のテストケース、パッチおよびエクスプロイトを作成した場合の賞金は約3万8000ドルになる可能性がある。
ビアーズリー氏によると、この新制度がテスト分野全体に与える影響にも関心があるという。
「今後の展開が興味深い。この報奨制度は、セキュリティ関連作業だけでなく従来の品質保証(QA)作業にも報奨を与えるという方向につながるからだ。QAは脆弱性調査と関連した分野だが、その原則は大きく異なり、再現性と信頼性の期待値も異なる」と同氏は語る。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[富士フイルムビジネスイノベーション株式会社] データ入力業務のDXを実現 工数削減や業務品質向上に効くアプローチとは? -
製品資料
[日本ヒューレット・パッカード合同会社] AI活用で競争力を高める「最適にデザインされたAI基盤」の在り方とは? -
製品資料
[日本ヒューレット・パッカード合同会社] 「人がAIを使う時代」の次は―― “AI Ready”なIT環境が切り開く新たなAI時代 -
製品レビュー
[MNTSQ株式会社] 法務部門のための「AI導入」ロードマップ -
技術文書・技術解説
[SAPジャパン株式会社] 人手だけでは守り切れない、AI時代のERPを守る「仕組み」とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365統一で「SharePoint」が1日2TB増 富士フイルムはどう管理した?
-
2
「企業内サーバ環境の利用実態」に関するアンケート
-
3
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
4
「収入ゼロの恐怖」におびえながらも正社員に戻らない? フリーランスのリアル
-
5
なぜ「PHP2Shell」はパッチを当てても終わらないのか?
-
6
迫る“データセンターの危機” 「液冷」への移行は避けられないのか?
-
7
負の遺産ではない! 今こそメインフレームを再評価すべし
-
8
「オフィス移転・刷新に伴うネットワーク環境の実態」に関するアンケート
-
9
メインフレームが“オワコン”ではなく「若手にとって魅力的」なのはなぜか?
-
10
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
本当に使える「会議翻訳ツール」を見極める4つの選定基準
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
7
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
8
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
9
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー