





















“モバイル決済=セキュリティリスク”は考え過ぎ?
「Apple Pay」「Android Pay」で決済セキュリティが高まる説のホントとウソ(1/2 ページ)
半数以上の企業はモバイル決済がセキュリティリスクだと考えているが、実は考え過ぎかもしれない。専門家が考えるモバイル決済におけるセキュリティの在り方とは。
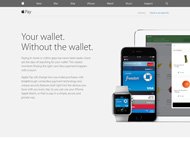 米Appleの「Apple Pay」のWebサイト《クリックで拡大》
モバイル決済システムの利用は増加傾向にある。そして多くのビジネス部門責任者はモバイル決済によってセキュリティリスクが増加することを懸念している。
米Ponemon Instituteが2015年春に発表した調査結果について考察したい。この調査では回答者の半数以上が、モバイル決済システムを採用することで情報漏えいのリスクが高まると考えていることが判明した。
また、情報漏えいのリスクが増えると答えた回答者の53%が、リスクを許容するだけでなく、勤務先にとってセキュリティに対する懸念よりも顧客の利便性の方が重要と答えたという。
英Experianの調査データ「Data Security in the Evolving Payments Ecosystem」(進化する決済エコシステムのデータセキュリティ)2015年版は、米国で活動しているセキュリティシステム、リスク管理システム、その他の決済システムの担当者の計748人から回答を得たものだ。この調査で、スマートフォンやスマートウォッチで決済する消費者が増加していることが判明している。
IT部門の責任者が抱える懸念はもっともだが、アナリストとセキュリティ専門家によれば、実際にはモバイル決済システムによって企業のセキュリティが強化される可能性があるという。事実、モバイル決済は従来のクレジットカード決済より全体的に安全だ。だが、IT部門の責任者をセキュリティの責務から解放するものでない点については専門家の見解は一致している。
新しいモバイル決済システムは絶対的な信頼を置けるわけではない。そのため、最高情報責任者(CIO)はモバイル決済におけるセキュリティの向上と予想される脆弱性の両方を認識する必要がある。
 ティム・ハーバート氏
「CIOはモバイル決済システムにセキュリティのメリットがあることを理解している。だが、モバイル決済システムによって今までよりも安心して眠れる状態には達していない」と米CompTIAのリサーチ/マーケットインテリジェンス部門で上級担当部長を務めるティム・ハーバート氏は語る。
責任の軽減
 ジョン・ピロンティ氏
モバイル決済は非接触型決済と呼ばれることもあり、近距離無線技術の「Near Field Communication(NFC)」を利用して、暗号化された顧客の決済情報を小売店の端末に送信する。次にモバイルデバイスは決済ごとにコードをランダム生成する。そのためクレジットカード情報は顧客の元に残るが、小売店のコンピュータシステムにとどまることはない。そう話すのは、米IP Architectsの代表取締役を務め、またIT管理およびセキュリティに重点を置く専門団体である米ISACAのリスク/セキュリティアドバイザーを務めるジョン・P・ピロンティ氏だ。
「モバイル決済システムの設計によって小売店の責任は軽くなる。小売店が取得するのは支払いが行われることを伝える認証コードだ。このシステムによってセキュリティは飛躍的に向上する」とピロンティ氏は話す。
現在モバイル決済システムを実装しているビジネスは小売店が中心だが、そうした小売店のIT責任者にもまだやるべきことがあるとピロンティ氏を筆頭に専門家は口をそろえる。
だが、モバイル決済テクノロジーの実装を除けば、CIOがモバイル決済取引を実現するために行うべきセキュリティ関連の取り組みは、今の時点でやや漠然としている。その原因はモバイル決済テクノロジーがかなり新しいものだということにある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
市場調査・トレンド
[AvePoint Japan株式会社] SCS評価制度の死角は“SaaSの中” クラウド標準機能では届かない領域とは? -
製品資料
[デジタルサーカス株式会社] 5分で分かる、「オープンソースCMS」比較ガイド -
製品資料
[デジタルサーカス株式会社] 1つのアプリを各国で運用 多言語モバイルアプリを簡単に開発・導入できる方法 -
製品資料
[ニュータニックス・ジャパン合同会社] 複雑化するKubernetes運用、VMとコンテナの二重管理を解消する方法は? -
市場調査・トレンド
[アルプス システム インテグレーション株式会社] 急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
2
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
5
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
6
金融・通信で情報漏えいが続出 IPAとJPCERT/CCが情シスに求める緊急点検
-
7
「年1回の外部診断」が限界に 大手小売が脆弱性管理を内製化・一元化した方法
-
8
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
9
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
10
Googleの業務向けAIエージェント「Gemini Agent」が登場 しかし課題は山積み
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
5
「IT史に名を残すシステム障害」8選
-
6
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー