





















定番の対策に潜むセキュリティリスク
「仮想デスクトップで情報漏えい対策」は危うい? 進化するシャドーITの今
企業のVDI管理者にとって、シャドーITの存在は悩みの種だ。無許可のアプリやクラウド型仮想デスクトップを勝手に使うユーザーを放っておくとどのようなリスクがあるのだろうか。
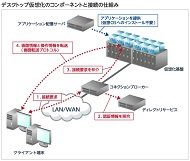 デスクトップ仮想化のコンポーネント(「デスクトップ仮想化の仕組みとメリット」より)《クリックで拡大》
シャドーITは、IT部門の業務に悪影響を及ぼす可能性があり、VDI管理者を悩ませるさまざまな問題の原因となる。
シャドーITは一般に、企業のIT部門の目を盗んで、許可されていないサービスを勝手に利用することをいう。この呼び名がよく使われるようになったのはここ数年だが、それよりずっと前からIT管理者を悩ませてきた問題であり、年々進化している。各デスクトップで利用可能なアプリケーションを管理者が完全に制御できるVDI技術を使えば、シャドーITのリスクは減らせるというが、それだけでは問題は解決しない。
許可されていないアプリケーションの使用が招く問題
企業のVDI管理者は、従業員に対してさまざまなアプリケーションを使用可能にするが、それ以外のアプリケーションを使いたがる従業員が必ずいる。中にはSaaS(Software as a Service)プロバイダーに登録してクラウドアプリケーションを勝手に使うユーザーさえいる。
無許可のクラウドアプリケーションを利用する行為は、企業ポリシー違反になるとしても、それだけで問題に直結するわけではない。問題は、それを使って何をするかだ。従業員が無許可のクラウドアプリケーションで社内データを扱った途端に、それまで企業がやってきたデータ保護対策が全部、無に帰してしまう。
SaaSプロバイダーは、ハッカーの標的となりやすいだけに安全対策に抜かりはないだろう。セキュリティ侵害が発生したら廃業に追い込まれかねないからだ。
それでも、IT部門の知らないうちに機密データがパブリッククラウドで処理されることにはリスクがある。最大のリスクは、機密データの取り扱いに関する法律に違反することだ。例えば、「医療保険の相互運用性と説明責任に関する法律」(HIPAA法)は医療関連データの不適切な取り扱いに対し、厳しい罰則を定めている。未承認の相手にデータを漏らした場合の罰則は特に厳しい。IT部門の目を盗もうとする従業員は、データの保存と取り扱いに関する法律を意識していないことが多い。そうした従業員の行為が、企業を罰金や訴訟の危険にさらすことになる。
IT部門が支給する端末やOSを使わない従業員
IT部門が支給する端末を使わずに私物端末を業務に使う従業員も、VDI管理者にとってシャドーITのリスクとなる。あまり多くはないが、IT部門が割り当てる仮想デスクトップを使わず、クラウド型仮想デスクトップを利用する従業員にも警戒が必要だ。普通のユーザーはそのようなことをする可能性が低いため心配する必要は無い。だが高度なスキルを持ったユーザーには要注意だ。
私物端末やクラウド型デスクトップを使う理由が何であれ、無許可の端末やクラウド型仮想デスクトップは組織にとってリスクとなる。例えば、私物端末を業務用にセットアップした従業員は、そこに何かアプリケーションをインストールするだろう。そのようなアプリケーションは無許可のクラウドアプリケーション同様、データの不正な取り扱いにつながる可能性がある。
ライセンス違反の心配もある。従業員が勝手にインストールするアプリケーションは、どこかから入手することになる。組織のVDI展開用に付与されたソフトウェアライセンスを使って、それ以外のデスクトップでアプリケーションを利用したら、ライセンス契約に違反する。ソフトウェア監査で無断使用が発覚すれば、企業は重大な影響を受けることになる。
無許可のクラウド型仮想デスクトップはセキュリティも問題だ。IT部門はセキュリティを確保するため、従業員に配布する仮想デスクトップを注意深く設定し、保守する。しかし、従業員が勝手に使うクラウド型仮想デスクトップは、セキュリティを保証できない。未修正のセキュリティホールがあったり、安全なセキュリティ設定をしていなかったりすれば、データ漏えいやマルウェア感染、不正侵入の危険にさらされることになる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[サイボウズ株式会社] AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか? -
製品資料
[サイボウズ株式会社] なぜAIは組織で定着しないのか? 全社活用を阻む「3つの壁」の突破法 -
製品資料
[株式会社スタディスト] 「不適合品率」改善はどこから始める? すぐにできて効果が大きいポイントとは -
製品資料
[株式会社スタディスト] 食品ロスを利益に変える「現場標準化」のすすめ -
技術文書・技術解説
[株式会社スタディスト] チョコ停・ドカ停を防ぐ「事前対策」の進め方
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
いまIBM iエンジニアが直面する「5つの技術的課題」とその解決策
-
2
SAPの負荷増に苦しむZeissが「リアルタイム分析」「安定運用」を両立させた道
-
3
なぜ「Claude Code」拡張は消しても危ないのか? Cursorで不正版配信
-
4
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
5
8割がアナログに逆戻りする“やっぱりな理由” DXを阻む2つの落とし穴
-
6
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
7
脱VMwareの真実:データセンター大手がNutanixを選んだ「コスト以上の理由」
-
8
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
9
「データのバックアップ」に関するアンケート
-
10
レノボの法人専用タブレット「Lenovo ThinkTab X11 Gen 1」がもたらす現場革新
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
3
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
6
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー