





















大規模環境でクラウドを安全に使うヒントがここに
「auでんき」にAWSを採用したKDDI、徹底したセキュリティ対策の中身とは(1/2 ページ)
KDDIはAWS導入に当たって、さまざまなセキュリティ対策を実施した。システム開発のセキュリティ基準の全面的な見直し、ログサーバの使い分け、アクセス経路の一本化など、具体的な施策を紹介する。
2016年の「AWS Summit Tokyo 2016」で、電力小売りサービス「auでんき」の構築にクラウドサービス群「Amazon Web Services」(AWS)を活用したことを発表したKDDI。「AWS Summit Tokyo 2017」では「KDDI流 クラウド・セキュリティ ~大企業のクラウド適応秘伝のレシピ~」と題して、AWS導入に当たって、また個別アプリケーション開発で実施した具体的なセキュリティ対策について語った。講演時間40分で3人が登壇する慌ただしいセッションではあったが、登壇者が語った内容は現実的な対策であり、これからAWSを本格採用していこうとしている中規模以上の企業にとっては学ぶべきポイントが多かった。
併せて読みたいお薦めの記事
AWS Summit Tokyo 2016レポート
AWS Summit Tokyo 2017レポート
オンプレミス前提の社内規定を全面的に見直し、AWSの安全利用を可能に
まず壇上に現れたのは、KDDIの技術統括本部、プラットフォーム開発本部アジャイル開発センターに勤める大橋 衛氏。前述の通り同社はAWS Summit Tokyo 2016において、auでんきのサービス開発にAWSを使ったと発表済みだ。今回は時をさかのぼり、AWS導入に至る道のりについて語るために登壇した。
「今回は、KDDIというある程度大きな規模の企業でAWSを採用するためにどのようなハードルがあったのか、それらをどのように乗り越えてきたのかについて話したい」(大橋氏)
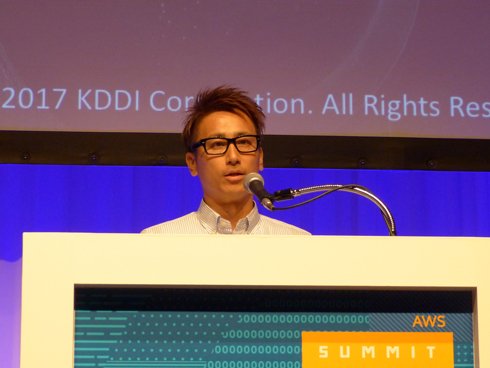 KDDIの大橋 衛氏
アジャイル開発センターがAWSを使ってさまざまな検証をしていた2014年、社内ではある問題が持ち上がっていた。それは社員に広がるクラウドサービスの勝手な利用、つまり“シャドーIT”だ。便利なものを使って業務効率を高めるのはいいことだが、ガバナンスの効かない状況は避けたい。
社内のシャドーITを抑止するため、アジャイル開発センターはSOC(セキュリティオペレーションセンター)と連動して対策を講じることになった。シャドーITを抑止する一番簡単な方法は利用を禁止することだが「それではイノベーションの面で他社に後れを取ることになるでしょう」と大橋氏は語る。ではどうすればいいのか。KDDIが採ったアプローチは、AWSを社内で正式に利用可能にすることだった。
正式に利用可能にするためには、社内のシステム開発に関するセキュリティ基準を全面的に見直す必要があった。当時の規定はオンプレミスを前提に定めていたためだ。大橋氏らは、従来の基準を個別要件に分解、それを実現する実装にまで落とし込んだ上で、現代の技術やクラウドの利用を見込んで統廃合をした。対象となったのは全200項目を超えるチェックリスト群。AWSのソリューションアーキテクトの協力を得ながら、新基準を作り上げていった。作り上げた基準を、新たに全社横断で取り組み始めたパブリッククラウド利用規定に関連付け、SOCとともに監視や運用に関わっていくこともできた。これにより基準の改定と、クラウドを使うための規定の新設ができた。残りはAWSの責任共有モデルで求められるユーザー企業としての責任をどのように担保していくかという、ガバナンスの問題だけだ。
ガバナンスを効かせるために取った施策は4つ。特権ユーザーの分離、監査証跡の保存、権限違反検知、違反状態からの自動回復だ。面白いのは特権ユーザーの管理手法だ。ごく普通のニ要素認証を使っているが、root権限で作業する担当者はパスワードしか知らず、上司はログインに必要な2つ目の認証手順しか知らない。2人が知っている情報を組み合わせなければ、root権限でログインできない仕組みにしたのだ。技術的には複雑ではないが、うまく運用することで特権ユーザーの管理を実現できるようにした。加えてログ監視の「AWS CloudTrail」を使った監査証跡の保管や、違反を検知したら電子メールやチャットツールの「Slack」で通知する仕組みも構築し、アカウントの管理、統制をすることにした。
こうしてKDDIは、社内で正式にAWSの利用を認めた。その後は爆発的に利用が増え、2017年4月段階では2013年7月の400倍にまで利用が広がっている。AWS Summit Tokyo 2016に大橋氏が登壇してからの1年間だけでも2.7倍も増加したのだ。「これだけ利用を広げることができたのも、安全な仕組み作りを、必要なタイミングで整備できたからだと思っています」(同氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[フォーティネットジャパン合同会社] 複雑化しがちな「SASE運用」 IT・医療・金融などの事例に見る導入成功の秘訣 -
製品資料
[フォーティネットジャパン合同会社] 「SD-WAN」導入で失敗しないための5つの重要事項 -
技術文書・技術解説
[フォーティネットジャパン合同会社] VPNの代替候補「ZTNA」を理解できるようになる“3大要素”とは? -
事例
[フォーティネットジャパン合同会社] すぐ分かる「SD-WAN」選定のポイント 成功企業はどんな成果を出した? -
製品資料
[SCSK株式会社] 「Dropbox」管理・運用の困りごと解決ガイド
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
みずほ証券が「液冷サーバ」を採用 1日3.6億件の計算を支えるための要件
-
4
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
-
5
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
6
いまIBM iエンジニアが直面する「5つの技術的課題」とその解決策
-
7
SAP導入後も残る“Excel依存” 京急電鉄は「kintone」でどう解消した?
-
8
IT製品の導入に関するアンケート「セキュリティ」編
-
9
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
10
Microsoft 365の「テナント統合・分離」問題 手戻りのない道を選ぶ秘訣とは?
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー