





















体験版で知るWindows Server 2016操作テク【第12回】
Windows Server 2016の新機能をチェックする──仮想ベースセキュリティ編(1/2 ページ)
今やサーバ機能も仮想マシンで動く時代となった。しかし、物理サーバだろうと仮想サーバだろうとセキュリティは盤石でなければならない。仮想サーバのためのセキュリティ機能を確認する。
この連載は
新世代Windows Serverとして2016年9月に正式登場した「Windows Server 2016」。フリーで導入できる体験版を使って、新しいセキュリティ機能やコンテナ関連機能の設定など、新しく登場した“操作テクニック”を紹介する。執筆はIT関連媒体で長らくWindows Serverの解説連載を手掛けてきた塩田紳二氏だ
「Windows Server 2016」(以下、WS16)は、「仮想化ベースのセキュリティ」(VBS:Virtualization-Based Security)機能を搭載した。この技術は、Windows Serverの仮想化機能「Hyper-V」による仮想マシン環境の中でセキュリティが強固な専用カーネル(セキュアカーネル)を動かし、機密性の高い情報を保持し、高レベルのセキュリティが必要な処理を実行する。
仮想マシンに割り当てたメモリに外部からアクセスしたり仮想マシン内で動作するプロセスを操作したりするのは困難だ。そのため仮想マシン内のプロセスで機密性の高いデータを処理すれば、より高いセキュリティレベルを実現できる。
具体的には「デバイスガード」(Device Guard)や「資格情報ガード」(Credential Guard)などが仮想環境を利用する新しいセキュリティ機能だ。Microsoftは、これらをまとめて「仮想化ベースのセキュリティ」と呼んでいる。
併せて読みたいお薦め記事
Windows Server 2016、導入すべきか待つべきか
Windows Server 2016、注目の新機能
デバイスガードと資格情報ガードが“強固”な理由
「デバイスガード」は、正しいプログラムコードかどうかの「整合性」を検証する。具体的には「あらかじめ許可したアプリケーション」だけを「正しい状態にあるとき」のみ実行できるようにしている。単純にアプリケーションの名前で判断するのではなく、電子署名などを使って、不正に書き換えしていないかどうかも確認する。
デバイスガードは、アプリケーションを対象にした「User Mode Code Integrity」(以下、UMCI)サービスと、Windowsカーネルを対象にした「Kernel Mode Code Integrity」(以下、KMCI)サービスがある。UMCIサービスでは、指定したアプリケーションが明確に正しい状態にあるときだけ実行を許可する。このためには、Microsoftではなく導入する側がデバイスガード環境で実行する全ソフトウェアのカタログを作成する必要がある。
KMCIサービスでは、正しい状態のデバイスドライバだけが動作する。単に電子署名の有無(64ビット版 Windowsではデバイスドライバの電子署名が必須)だけでなく、有効期限も確認の対象となる。
なお、実際に利用する環境を想定した場合、例えば社内で開発したアプリケーションなどであっても、開発者がいないなどの理由で電子署名の付与が困難な状況もある。このような場合に対してWS16では、電子署名を持たないソフトウェアをデバイスガードが有効な環境で実行できるようにするツールを提供している。
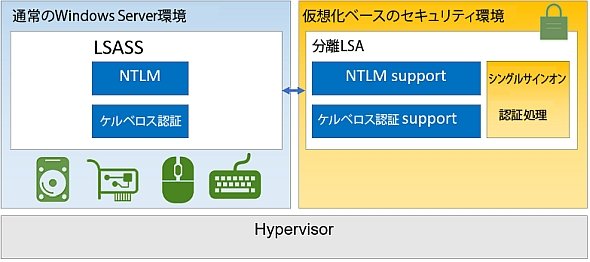
「資格情報ガード」は、外部からアクセスできない仮想環境に、資格情報を保持機能を提供する。Windows Serverでは、利用しているユーザーのサインインに必要なNTLM(NT LAN Manager)やケルベロス認証の資格情報は、Windowsの認証サービスLSASS(Local Security Authority Subsystem Service。LSAと略す場合もある)が管理している。
資格情報ガードは、デバイスガードと同じセキュアカーネルが動作する仮想マシンの中に分離LSA(LSAIso)と呼ぶプロセスを持つ。この分離LSAがNTLMやケルベロス認証の資格情報を管理する。LSASSは、必要に応じてこの分離LSAと通信して、サインインを処理する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
世界のデータセンター容量は5カ国に69%集中、電力消費「5%の壁」が招くものとは?
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
8
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
9
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
10
AIをデータ保管場所の近くに置くと安全で経済的 それでも残る“破滅的リスク”
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー